


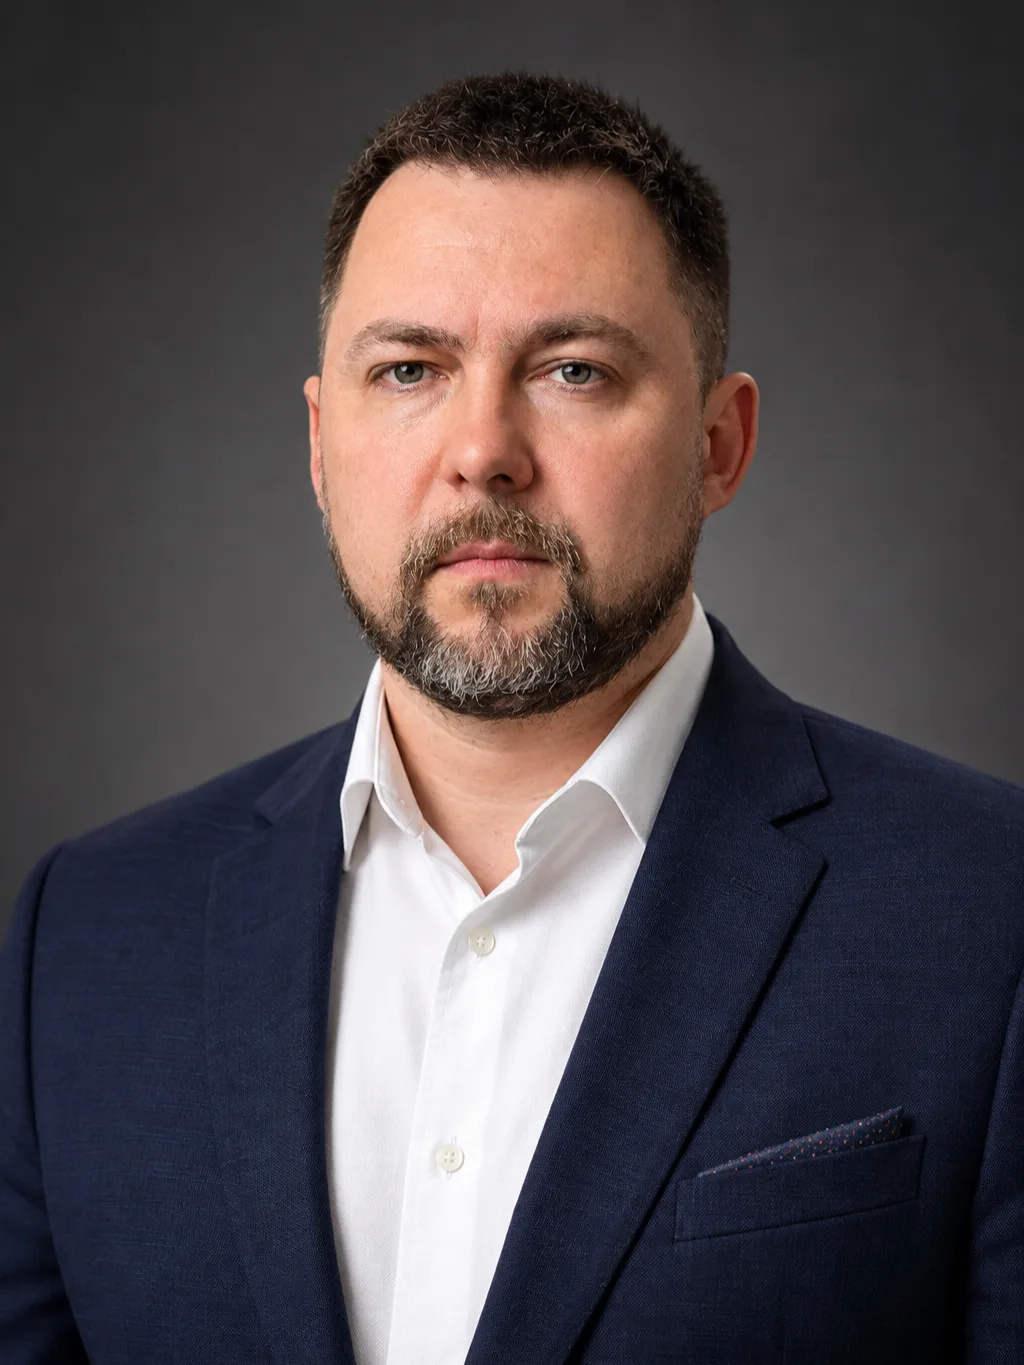
«Замена Microsoft CA — это не так страшно, как может показаться»
Четыре года назад уход Microsoft CA воспринимался рынком как технологический шок, за которым последовала эпоха «быстрого латания дыр». Сегодня, в 2026 году, эта лихорадка позади: на рынке появились зрелые российские продукты, не уступающие по функционалу западным решениям и подходящие для сложных гетерогенных сред. Мы попросили Александра Кубанцева поделиться реальным кейсом полноценного импортозамещения корпоративного центра сертификации и критериями успешности этого проекта.
— Что стало триггером для старта проекта: риски, регуляторика, потребности ИТ/ИБ?
— С 2022 года нашим безусловным приоритетом стал переход на отечественный софт и поиск современных российских альтернатив ушедшим вендорам. Для НОВИКОМа как банка, входящего в холдинг «РТ-Финанс» Госкорпорации Ростех, это особенно значимая задача. Ростех объединяет большое количество предприятий стратегически важных отраслей, поэтому технологическая независимость, устойчивость ИТ-инфраструктуры и использование надежного отечественного программного обеспечения имеют значение для всей Корпорации в целом.
В рамках курса на импортозамещение НОВИКОМ начал массово внедрять серверы на базе Linux. Возникла острая необходимость обеспечивать эти новые машины сертификатами. Все эти факторы сложились воедино, и мы приняли решение искать отечественную замену Microsoft CA.
— Какие задачи должен был решить новый центр сертификации?
— Главная проблема Microsoft CA заключается в том, что этот удостоверяющий центр позволяет автоматически выпускать сертификаты только на сервера и рабочие станции, которые находятся в непосредственном подчинении домена Active Directory.
Поскольку у нас резко возросло количество Linux-серверов, а также появилась техника вне домена, выпуск сертификатов для них превратился в ручное управление. Появилась явная потребность в автоматизации этих процессов.
Также была долгосрочная задача для банка: когда НОВИКОМ перейдет с Microsoft Active Directory на отечественную службу каталогов, то потребуется центр сертификации, способный бесшовно интегрироваться в новую инфраструктуру и выпускать сертификаты для систем и оборудования на разных платформах. Тогда мы начали изучать российский рынок решений класса CA.
— Какие продукты вы рассматривали для решения ваших задач?
— Изначально мы использовали сертифицированный УЦ от «КриптоПро» для нужд дистанционного банковского обслуживания и выпуска ГОСТ-сертификатов. Развернули дополнительный УЦ «КриптоПро» на RSA, но столкнулись со сложностями: решение не позволяло гибко обслуживать TLS-сертификаты для веб-серверов на Linux. Это подтолкнуло нас к поиску специализированного решения.
— Почему вы остановились именно на решении SafeTech CA?
— Мы тестировали несколько отечественных решений, и у нас были с ними небольшие сложности: в настройке, масштабировании, невозможности добавления собственных объектных идентификаторов и гибкой настройки шаблонов. Где-то нас подводил подход к делегированию прав. SafeTech CA оказался единственным продуктом, который закрыл все наши потребности в организации процесса выпуска сертификатов, включая работу по протоколам ACME и SCEP. Именно поэтому выбор пал на него.
— Сколько времени занял процесс миграции на новый центр сертификации?
— Перед тем как приступить к активному тестированию SafeTech CA, мы потратили около полугода на анализ рынка. Само тестирование решения в виде пилотной сборки заняло еще 3–4 месяца. После этого мы вывели его в pre-prod. В сумме полный переход вместе с тестированием занял у нас около года.
— Как была организована миграция с Microsoft CA и интеграция нового центра сертификации в ИТ-инфраструктуру банка?
— Гипотетически у компаний есть два пути: либо вы выключаете старый центр сертификации и сразу разворачиваете новый, либо запускаете их параллельно. Мы выбрали второй вариант — путь бесшовной миграции.
Мы не стали сразу выключать Microsoft CA, а развернули SafeTech CA параллельно в режиме пилота, где решение тестировалось в изолированной среде. Далее добавили в Microsoft Active Directory новый центр сертификации и только после этого официально выключили текущий Microsoft CA. Это позволило провести интеграцию постепенно, без нарушения текущих бизнес-процессов и не ломая инфраструктуру.
— Насколько быстро команда адаптировалась к новому решению?
— Мы изначально старались выбрать решение, переход на которое будет максимально безболезненным. Конечно, на этапе настройки коллеги искали информацию, консультировались со специалистами SafeTech Lab по правильному конфигурированию, но в целом переход оказался легким, серьезных сложностей не возникло.
У продукта достаточно подробная документация, которая позволяет решать все возникающие вопросы без привлечения вендора.
— Какие основные итоги проекта?
— На данный момент Microsoft CA полностью выведен из работы. Практически вся внутренняя серверная инфраструктура НОВИКОМа обслуживается SafeTech CA — около 90% серверов банка получают сертификаты через новое решение.
— Что бы вы посоветовали компаниям, которые сейчас стоят перед аналогичной задачей?
— Сначала определите задачи миграции с Microsoft CA, затем изучите рынок и сопоставьте возможности отечественных решений с вашими требованиями. После этого обязательно разверните пилот, чтобы убедиться, что решение успешно работает в инфраструктуре компании и корректно интегрируется со всеми существующими системами.Замена Microsoft CA — это не так страшно, как может показаться, главное — выбрать оптимальное решение для задач бизнеса.
Беседовала Анастасия Деева