


Учить или не учить?
Можно использовать совершенные программно-технические способы и средства обеспечения информационной безопасности, писать самые правильные и полные документы (политики) по информационной безопасности, но без участия в этой работе всех работников банка эффективность системы обеспечения информационной безопасности (далее – СОИБ) будет минимальной. Человеческий фактор является самым слабым звеном любой СОИБ.
BIS-СПРАВКА
Оценка внешним аудитом степени соответствия информационной безопасности в АКБ «Московский Индустриальный банк» (ОАО) требованиям СТО БР ИББС-1.0-2010 и законодательства РФ в области персональных данных составляет 4 уровень по пятиуровневой шкале методики оценки СТО БР ИББС 1.0-2010. Этот уровень является рекомендуемым Банком России для организаций отечественной банковской системы.
Также банк успешно завершил аудит соответствия международному стандарту информационной безопасности PCI DSS v.2.0, разработанному международными платёжными системами VISA и MasterCard, и получил соответствующий сертификат.
В полном объёме выполняются требования стандартов, предъявляемые к обучению и повышению осведомлённости работников банка в вопросах информационной безопасности.
Для минимизации рисков, связанных с человеческим фактором, необходимо организовать документально оформленную и утвержденную руководством банка работу с персоналом в направлении повышения осведомленности и обучения в области информационной безопасности. Включая разработку и реализацию планов, программ обучения и повышения осведомленности в области информационной безопасности, а также контроль результатов выполнения указанных планов.
Существенную помощь в организации системы обучения банкам окажет внедрение Стандарта Банка России СТО БР ИББС 1.0, которое является комплексным решением в области информационной безопасности.
Обучение персонала в области информационной безопасности необходимо в следующих целях:
- развития и поддержания у работников осознания важности безопасности при использованииинформационных технологий, знания порядка действий при возникновении нежелательных событий и инцидентов;
- осознания работниками их роли и места, а также обязанностей и ответственности за обеспечение защиты информации в банке;
- повышения уровня знания работниками основных правил обеспечения информационной безопасности;
- доведения до работников основных положений, ограничений и требований существующих документов (политик) в области информационной безопасности;
- доведения до работников информации о том, какие средства защиты информации используются, а также о том, как эти средства правильно и эффективно использовать.
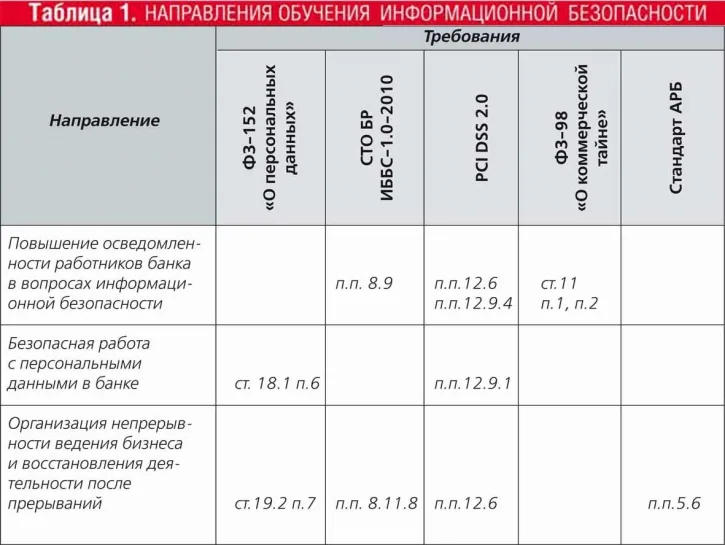
Необходимость обучения и повышения осведомленности персонала в вопросах информационной безопасности регламентируется ФЗ-152 «О персональных данных», стандартом СТО БР ИББС 1.0 2010, стандартом PCI DSS 2.0, ФЗ-98 «О коммерческой тайне», стандартом Ассоциации российских банков «Система управления непрерывностью деятельности кредитных организаций».
Обучение в области информационной безопасности должно включать следующие направления (Таблица 1):
- повышение осведомленности работников банка в вопросах информационной безопасности (общий курс);
- безопасная работа с персональными данными в банке;
- организация непрерывности ведения бизнеса и восстановления деятельности после прерываний.
Систему обучения и повышения осведомленности работников банка в области информационной безопасности схематично можно представить следующим образом (Схема 1).
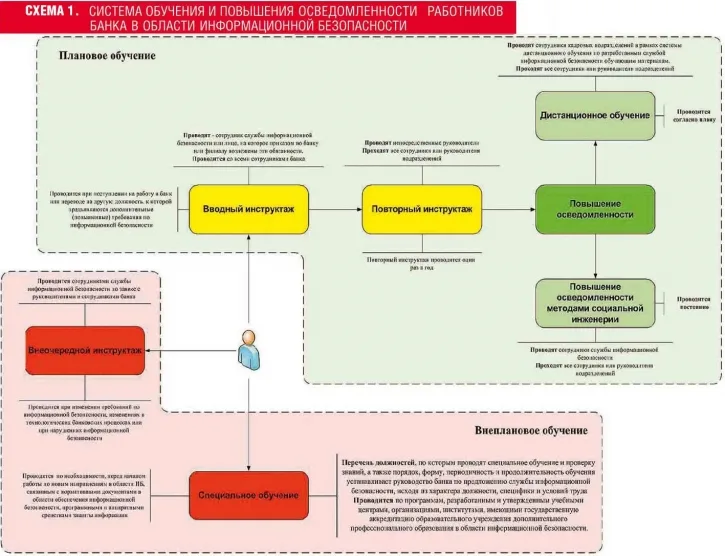
Основными формами обучения являются:
- индивидуальное обучение (вводный, повторный и внеочередной инструктажи);
- специальное обучение с привлечением внешних учебных центров;
- повышение осведомленности: дистанционное обучение, методами социальной инженерии (памятками, плакатами, screenlock'ерами, и т.п., отражающими все требования нормативных документов банка по информационной безопасности).
В соответствии с нормами Стандарта Банка России СТО БР ИББС-1.0 в планах обучения и повышения осведомленности должны устанавливаться требования к периодичности обучения и повышения осведомленности.
В программы обучения и повышения осведомленности следует включать следующую информацию:
- о существующих политиках информационной безопасности;
- о применяемых в банке защитных мерах;
- о правильном использовании защитных мер в соответствии с внутренними документами банка;
- о значимости и важности деятельности работников для обеспечения информационной безопасности банка.
Также необходимо определить перечень документов, являющихся свидетельством выполнения программ обучения и повышения осведомленности в области информационной безопасности.
Индивидуальное обучение (инструктажи) должно завершаться проверкой знаний устным опросом, а также оценкой приобретенных навыков безопасных способов работы. Знания проверяет работник, проводивший инструктаж.
При распределенной структуре банка имеет смысл возложить обязанности проведения обучения и повышения осведомленности в области информационной безопасности на специального работника (администратора информационной безопасности), назначенного в каждом удаленном подразделении.
В рамках самооценки внутренним аудиторам банка необходимо регулярно контролировать уровень осведомленности работников проверяемых подразделений, полноту и правильность оформления документов по обучению, своевременность доведения новых требований по информационной безопасности.
Служба информационной безопасности должна отслеживать эффективность обучения, в том числе путем количественного и качественного анализа действий работников банка, последовавших в ответ на определенные события.
Рассматриваемая система обучения является масштабируемым процессом, направленным на постоянное повышение уровня знаний, навыков и квалификации в области информационной безопасности работников банка и интегрируется с действующими кадровыми бизнес-процессами.