


Сами с усами
Началось все с того, что несколько лет назад в процессе реализации мер информационной безопасности (ИБ) и внедрении требований Положения 382-П и Стандарта СТО БР ИББС-1.0, мы столкнулись с нехваткой ресурсов. На тот момент средств ИБ в банке было внедрено немного, работа подразделения ИБ выполнялась в основном вручную или с использованием Excel. Учет велся во множестве различных файлов, в бумажных журналах, да и просто в блокнотах сотрудников. Управлять этим становилось все сложнее, а эффективность реализуемых вручную мер безопасности и контролей оставляла желать лучшего. Ресурсов не хватало даже на реализацию ранее установленных внутренних требований ИБ, на что регулярно обращала внимание наша Служба внутреннего аудита.
Возникла потребность в автоматизации текущих задач, контрольных мероприятий, централизации учета и управления ИБ.
В результате проведенного анализа имевшихся на рынке продуктов, готового решения по автоматизации текущей деятельности подразделения ИБ найти не удалось. Возможным вариантом была закупка отдельной системы для каждого направления деятельности, но их общая стоимость выходила за пределы разумного, да и сами эти системы были бы обособленными и не связанными между собой. Поскольку бюджет был ограничен, было решено закупить SIEM-систему и на ее базе реализовать мониторинг и часть контролей, а остальное автоматизировать своими силами – навыки программирования были и с ИТ отношения были хорошими.
В итоге создали систему, в которую свели данные об инфраструктуре, антивирусной защите, автоматизированных системах, ролях, пользователях и правах доступа в них. Все это связали с кадровой информацией о сотрудниках. Где было возможно, подключались напрямую к системам-источникам информации, для остального договорились с ИТ о регулярных выгрузках информации.
На тот момент в банке уже была внедрена SIEM-система, с ней организовали двухсторонний обмен информацией. В нее, для обогащения информации о событиях, выгружались сведения о сотрудниках, пользователях в системах и инфраструктуре, а также различные черные списки (IP-адреса, сайты, адреса электронной почты, получаемые от ФинЦЕРТ и ряда других источников). В обратную сторону из SIEM выгружались данные по сработавшим правилам для проведения анализа потенциальных инцидентов и фиксации информации об их обработке.
В результате получилась система, которая позволила на порядок снизить трудозатраты на реализацию текущих задач и контрольных мероприятий, а также реализовать дополнительные контроли, которые были невозможны или неэффективны без автоматизации. Ниже приведено несколько скриншотов.
Если у кого-то появилось желание узнать подробности, мы всегда готовы к общению, потому что нуждаемся в мнениях экспертов.
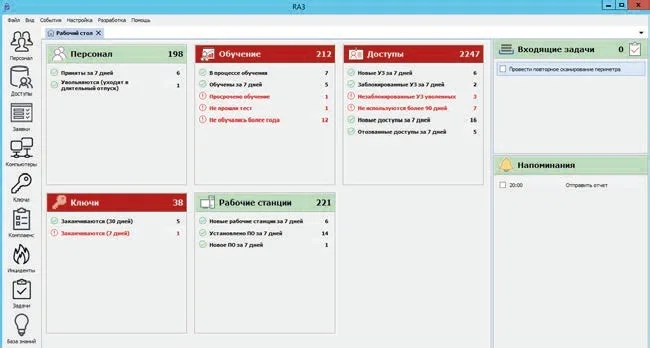
Рабочий стол и основная панель мониторинга
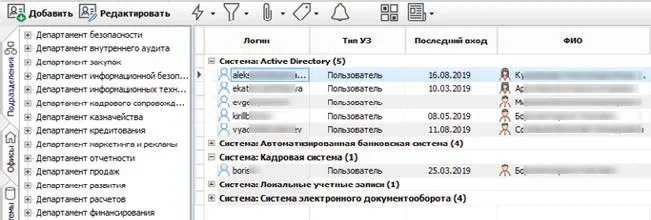
Информация об учетных записях сотрудников
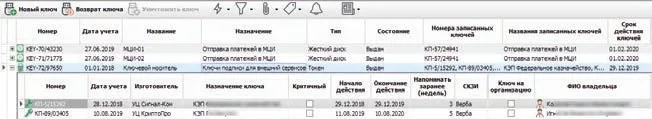
Учет криптографических ключей