


24 августа 2020 / время чтения: 2 мин. / всего просмотров: 6
Нужно сразу планировать защиту этой новой технологии. Проблема – в её удобстве
Для многих безопасников тема защиты контейнеризации возникла внезапно, и её нужно срочно поднимать в организации, потому что программисты давно уже стали использовать сторонние контейнеры, которые по умолчанию содержат уязвимости.
Контейнеры удобней, потому что они не тянут за собой всю операционную систему, как виртуальные машины. Поэтому контейнеры занимают ме́ста лишь мегабайты, а не гигабайты. При этом в них находятся уже все библиотеки, необходимые им для работы. И платформа контейнеризации предоставляет все остальные необходимые ресурсы. Обычно здесь применяется Docker, OpenShift и Kubernetes.
Многие последние утечки данных произошли из-за использования уязвимых контейнеров. Проблема, как и всегда, кроется в удобстве. Контейнеризация даёт возможность быстро поднять нужный для бизнеса сервис, и она лишена многих проблем обычных статических и динамических библиотек, которые раньше использовали: контейнеры легко масштабируются, контейнеры не конфликтуют с имеющимися библиотеками, и контейнеры доступны публично в различных репозиториях.
Компании используют продукты для защиты контейнеризации, самым продвинутым и известным является Twistlock (новое название Prisma Cloud), позволяющий решить следующие задачи:
- просканировать все контейнеры и нарисовать полный график их взаимодействия и запомнить это состояние;
- проанализировать в реальном времени аномалии, которые возникают при взаимодействии контейнеров, и запретить это или оповестить администратора;
- проконтролировать соответствие международным требованиям по защите контейнеризации (compliance);
- проверить уязвимости контейнеров и показать, как их исправить;
- интегрироваться в процесс CI/CD;
- разобрать инциденты и интегрировать события внутри Docker и Kubernetes с вашим SOC;
- защищать контейнеризацию как внутри компании, так и в облаках Azure, Amazon, GCP;
- защитить бессерверные технологии.
И защита бессерверных вычислений – важный момент. ИТ-разработчики не стоят на месте, поэтому нужно сразу планировать защиту этой новой технологии. В России ещё об этом не говорят, но за границей уже активно используют.
Смысл в том, что вы отправляете во внешний сервис функцию, которую надо этому сервису обсчитать. Очень похоже на то, как ставят задания в мейнфреймы. Допустим, это может быть разбор полей резюме для отдела кадров или обсчёт миллиона платёжек для энергетической компании. Ей не нужно покупать виртуальные машины или контейнеры - она просто отправляет функцию с нужными значениями количества потреблённой электроэнергии и в ответ получает файл PDF. Поскольку такая задача требуется раз в месяц, то держать инфраструктуру ЦОД неэффективно, а запросить внешний сервис - выгодно.
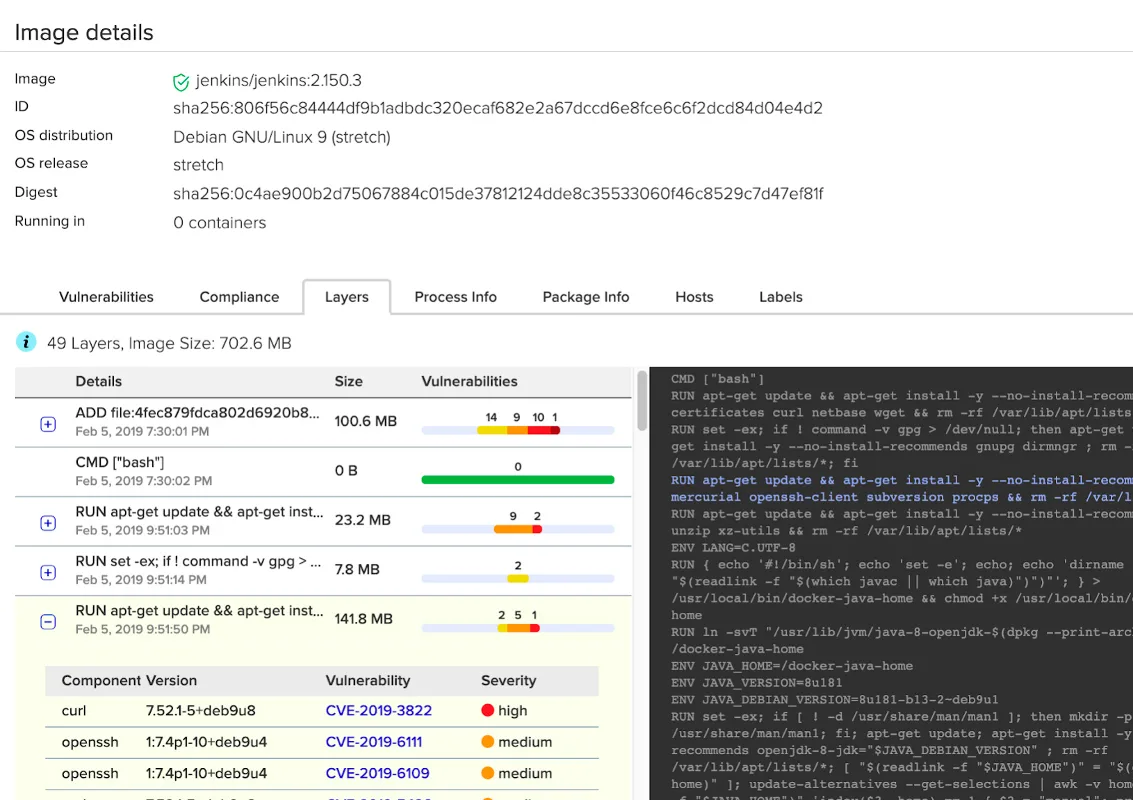
Анализ уязвимостей в образе
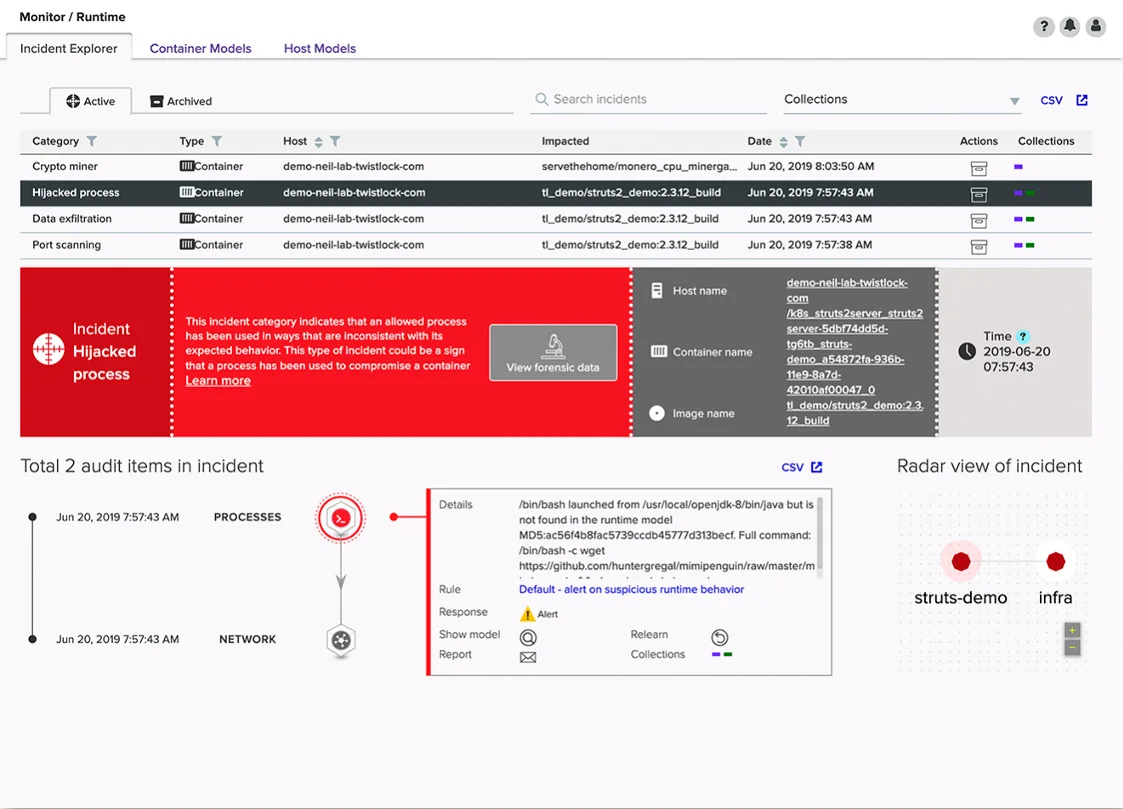
Разбор инцидента