


Что доверить ИИ в защите данных и как получить надёжный результат
Искусственный интеллект прочно закрепился в информационной безопасности. Обычно его применяют в защите сетевой инфраструктуры — для анализа трафика, поиска аномалий и выявления угроз на больших объёмах данных. Но применять большие языковые модели (LLM) в задачах внутренней безопасности — относительно новое направление. Разберёмся, чем полезны LLM в составе систем предотвращения утечек (DLP) на примере ИИ-Ассистента в «СёрчИнформ КИБ».
Зачем ИИ во внутренней ИБ?
Чтобы предотвратить утечку, системы должны анализировать весь трафик, проходящий по каналам связи, и выявлять в нём конфиденциальные данные. До сих пор это делали классические поисковые алгоритмы: по фразам, словарям, регулярным выражениям, сходству с эталоном. Их много, но все работают по простому принципу: «есть совпадение с заранее заданным образцом — есть инцидент». Но если слова нет в словаре или нарушена формула, система ничего не найдёт.
У большой языковой модели нет таких ограничений. Она считывает контекст, улавливает тональность, понимает сленг, опечатки и намеренно искажённые данные. Поэтому ИИ способен обнаружить больше инцидентов, которые традиционные алгоритмы пропустили бы. Это же свойство позволяет использовать ИИ за шаг до детектирования собственно утечек: для выявления ранних признаков угрозы, а также опасных схем, не связанных с кражей данных.
Этим принципом мы руководствовались, встраивая ИИ в «СёрчИнформ КИБ». Модуль подключается к базам КИБ и обрабатывает трафик из почты, мессенджеров, записи микрофона и других каналов. Но выступает не как «поисковик» по собранным системой данным, а как полноценный аналитик — ИИ-Ассистент. Он выявляет «невидимые» риски, а заодно облегчает работу ИБ-специалистов: автоматизирует рутину и ускоряет процессы. И всё же не заменяет человека — например, ИИ нельзя доверить принятие решений о блокировках и других проактивных действиях.
Но вот задачи, с которыми ИИ-Ассистент справляется надёжно.
1. Поиск скрытых инцидентов
Благодаря пониманию контекста ИИ эффективно выявляет подозрительные признаки:
Группы риска сотрудников. Учёт тональности общения помогает обнаружить конфликты, сговоры и другие точки напряжённости в коллективе, которые могут привести к инцидентам из мести. Понимание сленга — выявить, кто способен пойти на нарушение, например, из-за зависимости или шантажа.
Мошенничества. ИИ способен определить, где нарушается легитимный бизнес-процесс, видит разницу между личной и бизнес-выгодой. Поэтому эффективно обнаруживает признаки откатов, саботажа или подготовки к ним.
Маскировку данных. Шифрование, транслит, разбивку текста или ряда чисел, замену символов и другие уловки могут применять инсайдеры, чтобы обойти системы защиты и слить данные. Для ИИ это не имеет значения: он «узнает» исходные данные и зафиксирует инцидент.
В КИБ мы заранее задали ИИ-Ассистенту промпты по этим направлениям. Получился набор готовых ИИ-политик безопасности, который решает большинство типовых задач. Их достаточно включить, чтобы система проверяла по ним весь вновь поступающий трафик.
Пример: классические политики безопасности могут пропускать инциденты. ИИ-Ассистент их выявит, так как анализирует контекст и замечает даже замаскированные попытки мошенничества. Заказчики, которые уже протестировали возможности ИИ-ассистента, отмечают кратный рост выявленных инцидентов, при этом ложноположительных сработок стало в разы меньше. В частности, заказчик из строительной сферы отметил, что по «криптовалюте» в ИИ будет десять сработок за сутки, в то время как обычная политика выдаст порядка 50–100 срабатываний, многие из которых будут ложными (рис. 1).
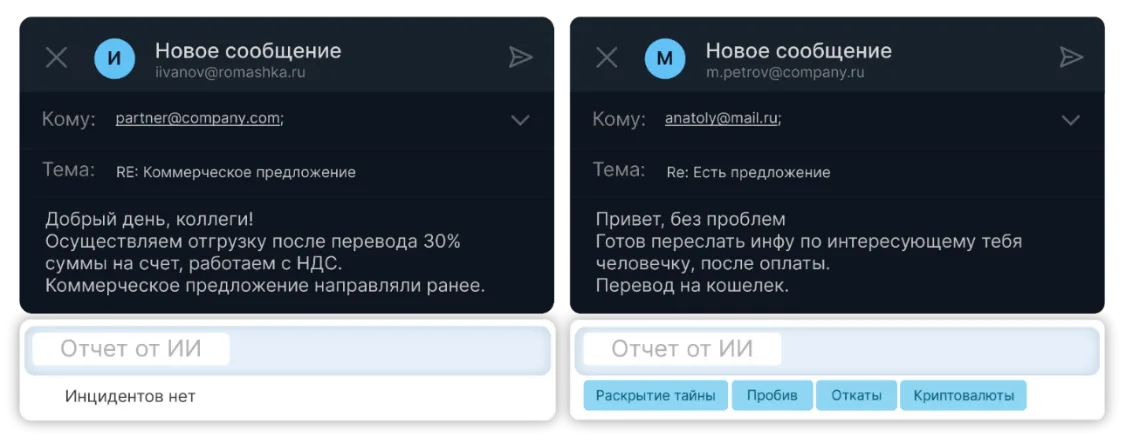
Рисунок 1. Отчёт ИИ-ассистента: первое письмо нейтральное, второе — с признаками инцидента.
2. Учесть специфику компании
У каждого бизнеса есть уникальные процессы, терминология и специфические риски, которые невозможно предусмотреть в стандартных политиках. Чтобы адаптировать ИИ-анализ под индивидуальные задачи, можно написать собственный промпт. Промпт создаётся на естественном языке, без кода и регулярных выражений. В интерфейсе есть удобный шаблон с примером структуры.
На каком бы языке ни был написан промпт, ИИ-Ассистент поймёт инструкцию и применит её к любым данным. А затем будет проводить регулярный автоматический мониторинг в фоновом режиме наравне с базовыми правилами.
3. Усилить расследования
После проверки ИИ-Ассистент ставит метки на письма, чаты и записи микрофона, в которых нашёл инциденты. По этим меткам можно вести поиск вручную или добавить их как критерий в стандартную политику безопасности. Это позволяет сочетать ИИ-анализ с другими алгоритмами, не перегружая систему. Так, среди всех срабатываний по ИИ-политике «Откаты» можно быстро отобрать те, что касаются конкретного поставщика.
Пример: Компания из финансовой сферы с помощью ИИ-Ассистента за время пилота выявила сразу несколько инцидентов: незаконный вывод средств через ИП, передачу нескольких учётных данных от критичных информационных систем компании; подготовку к увольнению ценного специалиста, скрытые конфликты внутри отдела.
4. Сэкономить время на разбор «фактуры»
Разбор длинных переписок и объёмных вложений отнимает много времени. ИИ-Ассистент коротко пересказывает ключевые моменты обсуждения, позиции участников и указывает на признаки нарушений. ИИ-резюме помогает принимать решения быстрее: краткая сводка сразу показывает, стоит ли инцидент подробного расследования. Причём доступно оно не только для переписок с инцидентами, а для всех данных из почты и мессенджеров, и формируется на выбранном языке, независимо от оригинала переписки.
Пример: Заказчик из нефтегазовой отрасли протестировал возможности ИИ-Ассистента на 300 ПК. Благодаря функционалу саммари он смог в разы сократить время анализа переписок сотрудников, изучая только краткие и ёмкие резюме от ИИ-Ассистента. Таким образом, за сутки он обрабатывает до 1000 переписок (рис. 2).
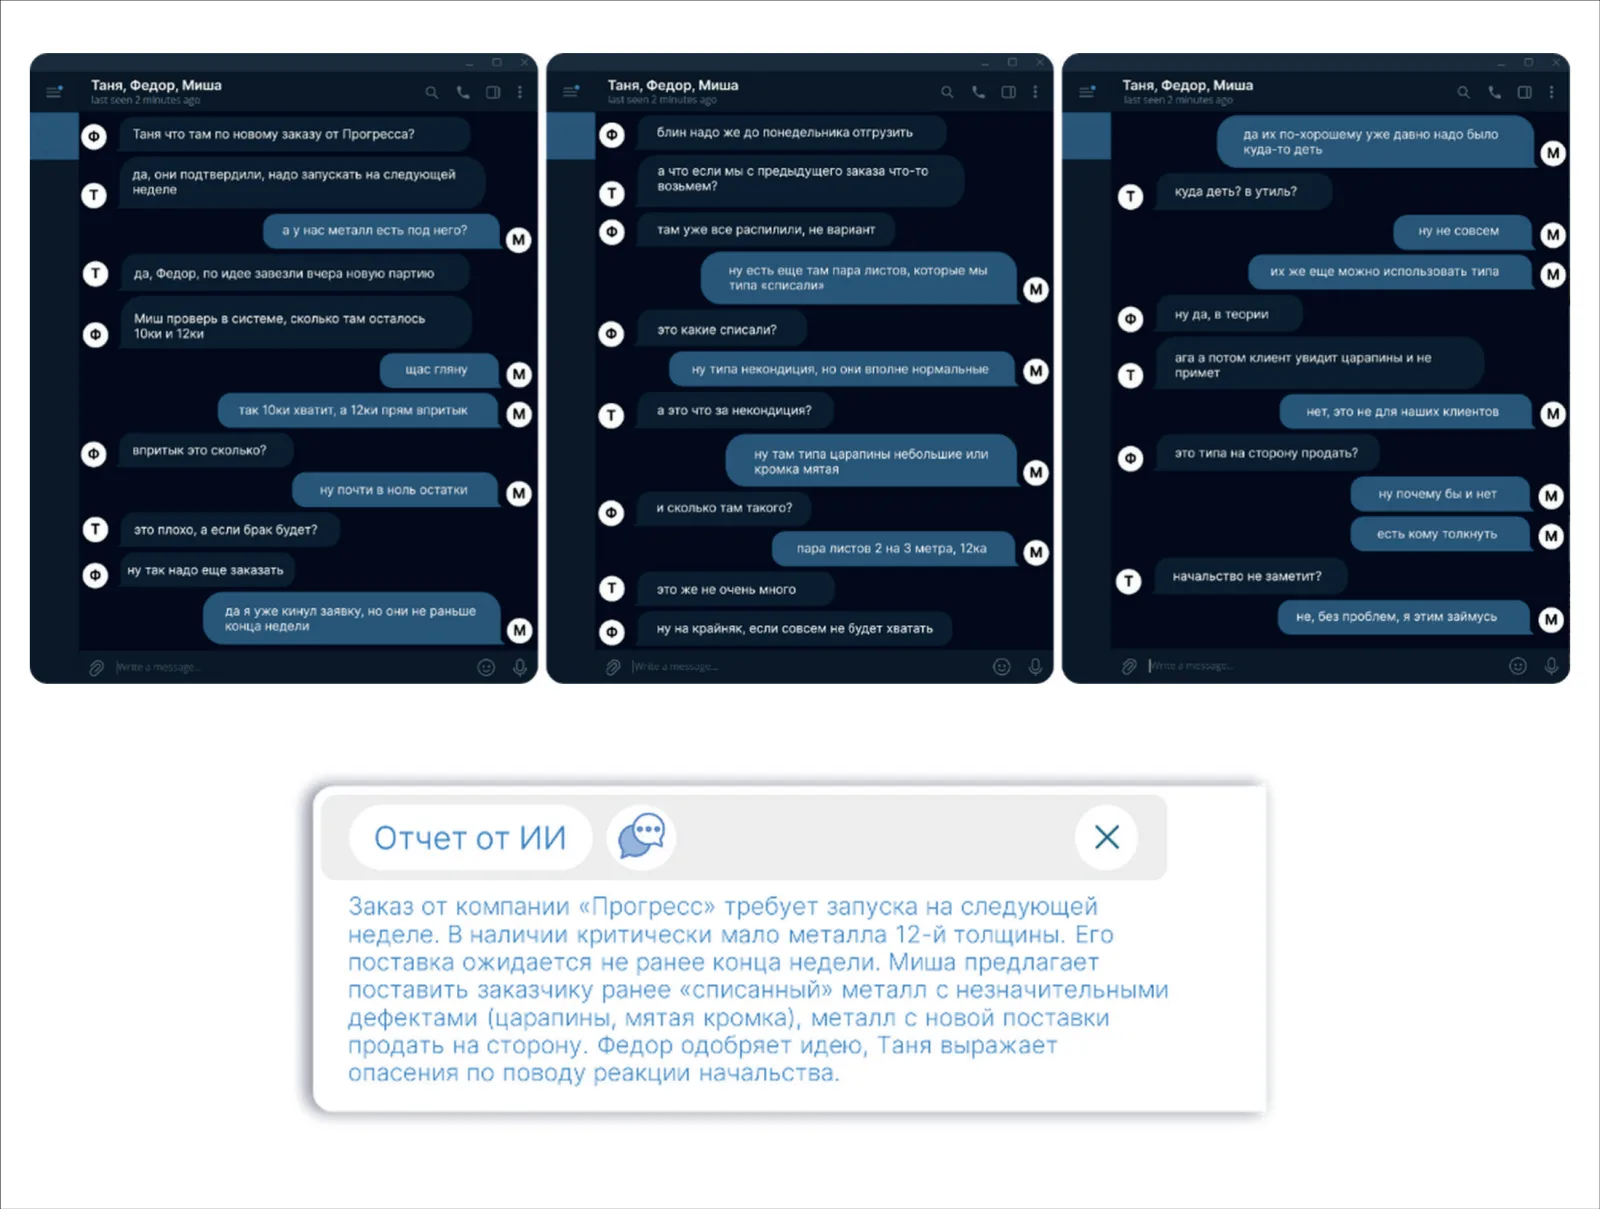
Рисунок 2. ИИ-резюме помогает принимать решения быстрее: краткая сводка сразу показывает, стоит ли инцидент подробного расследования.
5. Устранить языковой барьер
В компаниях с международными филиалами, заграничными подрядчиками или мультинациональным штатом сотрудники часто переписываются на разных языках. Кроме того, недобросовестные сотрудники иногда специально переходят на иностранный язык в чатах, надеясь, что служба безопасности не поймёт суть разговора.
У ИИ-Ассистента нет такого барьера. Модель понимает более 120 языков и переводит на семь основных: русский, английский, французский, немецкий, испанский, турецкий и арабский. Риск упустить инцидент из-за незнания языка исчезает.
О чём важно помнить
Все ИИ-проверки в КИБ автоматизированы и не требуют ручного написания промптов каждый раз, когда требуется решить задачу. Но грамотно направить ресурсы ИИ-анализа — задача ИБ-специалиста: тогда выше результативность и ниже нагрузка на инфраструктуру. Чтобы внедрение ИИ в систему защиты от утечек принесло максимальный результат, важно соблюдать несколько правил.
Фильтруйте входящие данные. Исключайте из проверки технические рассылки, системные уведомления, массовые маркетинговые письма и некритичные каналы связи. Это повысит точность выявления инцидентов и устранит ложные срабатывания, а заодно ускорит работу системы.
Балансируйте нагрузки. Отключайте неиспользуемые ИИ-политики и выбирайте для анализа только самые критичные источники (например, только почту или только микрофон).
Контролируйте результат. Чтобы проверить выводы ИИ, включайте режим пояснений (ризонинг): система объясняет логику обнаружения инцидентов и подсвечивает триггерные фрагменты в тексте. Это поможет оценить, эффективно ли настроены исключения и насколько точно сформулированы «самописные» промпты. И взвешенно принять решение для последующего расследования и реагирования: последнее слово должно оставаться за ИБ-специалистом.
Что в итоге
ИИ-Ассистент не заменяет ИБ-специалиста, а усиливает его экспертизу. Благодаря анализу контекста система находит скрытые угрозы, а готовые резюме, переводы и метки экономят рабочее время. Настройка фильтров позволяет точечно сфокусировать внимание системы на самых рискованных зонах. При этом модуль работает локально, сохраняя конфиденциальность данных.
В результате под контролем остаются сложные инциденты — причём на самой ранней стадии, до того, как компания понесла ущерб.
Попробовать ИИ-Ассистента в «СёрчИнформ КИБ» можно бесплатно в течение 30 дней. Если нужного оборудования нет, «СёрчИнформ» предоставит тестовый сервер или поможет запустить систему на машинах без графических процессоров (на CPU): https://searchinform.ru/products/ai-assistant/?utm_source=media_p&utm_medium=bis&utm_campaign=article_ai-assistant&utm_content=ai
Реклама. ООО «Серчинформ», ИНН: 7704306397, Erid: 2VfnxxBBW61