


Кибербезопасность по Адизесу
Многие специалисты по кибербезопасности сталкиваются с «необьяснимым» - организации внутри отрасли, находясь в примерно одинаковых финансовых условиях и внешней среде, ведут себя совершенно по-разному. Можно было бы списать все на пресловутый «человеческий фактор», но в мире бизнеса уже был найден более общий ответ – методология «жизненного цикла организаций» от бизнес-тренера Ицхака Кальдерона Адизеса.
«ЖИЗНЕННЫЙ ЦИКЛ ОРГАНИЗАЦИЙ»
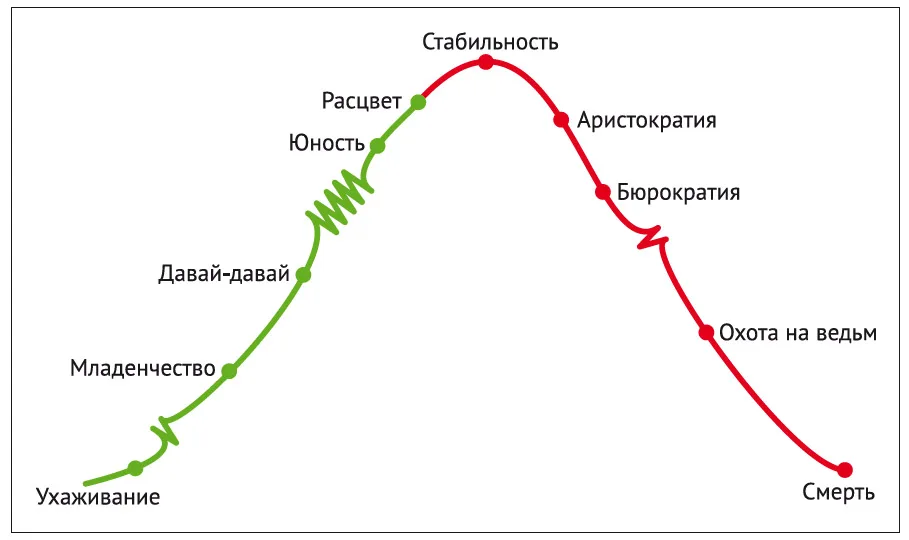
Методология описывает развитие организаций (в первую очередь бизнес-организаций) по аналогии с живым организмом и выделяет 10 этапов развития:
Ухаживание (рост) – проработка идеи бизнеса.
Младенчество (рост) – запуск бизнеса и погоня за денежным потоком.
Давай-Давай (рост) – агрессивный рост и погоня за долей рынка.
Юность (рост) – реструктуризация и фокусировка бизнеса.
Расцвет (рост) – стабильный устойчивый рост.
Стабильность (старение) – резкое замедление или отсутствие роста.
Аристократия (старение) – начало преобладания формы над сутью бизнеса.
Бюрократия (старение) – преобладание формы над сутью бизнеса.
Охота на ведьм (старение) – начало распада и дезинтеграция бизнеса.
Смерть (старение) – окончательный распад и конец функционирования бизнеса.
ЭТАПЫ РОСТА
На этапах «Ухаживание» и «Младенчество» бизнес обычно не обращает внимания на кибербезопасность – слишком много других более очевидных проблем/рисков. К примеру, нечем платить зарплату, под вопросом востребованность продуктового предложения, тяжело пригласить в штат талантливых сотрудников.
На этапе «Давай-Давай» компании развивают функцию кибербезопасности, если у менеджмента находится на это время. Если время есть, кибербезопасность может быть, хоть и хаотично, но переразвита («Давай-Давай» вообще склонен к перекосам). Что в свою очередь иногда влечет за собой конфликты с общей культурой бизнеса, которая еще ориентирована скорее на принятие, чем на снижение рисков.
Кстати, на всех этапах роста бизнес ориентирован скорее на принятие рисков, а значит, крайне важны механизмы их идентификации и измерения – чтобы понять, когда принятие рисков обойдется себе дороже. Без таких механизмов «Давай-Давай» живет с кибербезопасностью, движимой постоянными инцидентами.
«Юность» знаменуется внутренним конфликтом между духом предпринимательства (устремление в будущее и принятие рисков) и необходимостью уже сейчас выстраивать процессную платформу для последующего устойчивого роста. Кибербезопасность в таких условиях развивается хаотично, как, впрочем, и многие другие функции бизнеса. Этот период нужно проходить взвешенно: развивая функцию в очевидных направлениях, например, в направлениях управления доступом и повышения осведомленности пользователей, и постепенно формируя фокус на внедрение понятных и масштабируемых базовых процессов кибербезопасности. Тем более, что в «Юности» бизнес должен научиться жить без своего владельца, внедрив институты развития предпринимательской инициативы у сотрудников.
На стадии «Расцвет» базовые процессы бизнеса (и кибербезопасности в том числе) так или иначе выстроены, достигнут определенный баланс между принятием и снижением рисков. Бизнес понимает, чего он хочет, и устойчиво развивается, что делает необходимым постепенный переход на сервисную модель кибербезопасности, а также повышение степени децентрализации – чтобы предоставить бизнес-подразделениям необходимую степень гибкости при принятии решений на рынках.
На этом этапе бизнес охотно инвестирует в проекты, которые имеют понятную финансовую отдачу и безопасность может рассматриваться почти как равноправная бизнес-функция. В этот период бизнес может стремиться достичь state-of-the-art практик, считая себя в силах превзойти и в конечном итоге победить конкурентов. В то же время преобладание коммерческого взгляда на проекты в сочетании с вдумчивым подходом еще не позволяет скатиться в бездумное расходование корпоративных ресурсов.
ЭТАПЫ СТАРЕНИЯ
Этапы «Стабильность» и «Аристократия» для кибербезопасности схожи – бизнес начинает испытывать проблемы с ростом, но пока еще серьезной проблемы в такой ситуации не видит. Снижение рисков начинает превалировать над их принятием, но так как видимых проблем у бизнеса особенно не видно, то говорить о рисках ему тоже не хочется. Поэтому значимый объем рисков «заметается под ковер», и ключевым драйвером становится соответствие применимым нормативным требованиям (compliance). Compliance вроде как и не риск, а просто плата за ведение бизнеса в определенной отрасли определенного региона, поэтому обсуждать его ментально проще, и проекты для соответствия требованиям одобряются охотнее.
Этап «Бюрократия» знаменуется окончательной победой формы над сутью – процесс становится важнее результата. Риски никого не интересуют, если соблюдены все инструкции, а несоблюдение инструкций или нормативных требований (даже если они относятся к организации постольку-поскольку) становится единственным стимулом для хоть какого-то развития ИБ. Впрочем, «Бюрократия» имеет и свой плюс: существующие достижения и процессы кибербезопасности защищены от посягательств бизнеса – равно как и любые другие ранее согласованные и утвержденные процессы.
Последние этапы фунционирования организации («Охота на ведьм» и «Смерть») отличаются широким использованием кибербезопасности как карающего элемента. Никого уже не интересуют ни риски, ни compliance – лишь возможность свести счеты с политическими конкурентами, продлить свое существование на тонущем корабле. Впрочем, в настоящей кибербезопасности потребности уже и нет – люди и процессы начинают замирать, денег почти нет, и даже киберпреступности этот бизнес становится малоинтересен.
ЭТАПЫ РАЗНЫЕ НУЖНЫ
Организации непрерывно рождаются, растут, процветают и стареют – конкурируя, поглощая и побеждая друг друга. Все этапы развития организации естественны и по-своему нужны, и на каждом этапе кибербезопасность так или иначе помогает бизнесу развиться (не отвлекаясь на угрозы) или продлить существование. Понимание цикла развития организации и ее текущего статуса помогает управлять системой кибербезопасности более эффективно, а организацию защищать более результативно.