


BIS-комментарий к статье Александра Бодрика «CLOUD-ROBOT SOC»
Зрелость SOC принято оценивать по его трём основным составляющим: технологиям, процессами людям. Александр привёл интересный чек-лист самооценки для SOC, использующего облачные технологии компании Amazon.
Действительно, Amazon задаёт ориентир для всего ИТ-рынка. Например, вычисления без выделения серверов и управления ими на основе AWS Lambda для многих пока остаются проектами из будущего. При этом новые технологии как улучшают KPI, по которым бизнес оценивает эффективность SOC, так и привносят новые трудности. Например, сейчас контейнеризация – это основная головная боль у служб безопасности.
На самом деле зрелость SOC оценивают по паре сотен различных параметров, и лучше всего это делают профессиональные аудиторы, которые сами занимаются построением SOC. Готовый анализ покажет, на каком уровне развития находятся процессы, люди и технологии, и даже прольёт свет на слепые пятна, которые мы не замечаем, увлекшись текущими задачами. И это очень ценно. Возможно, вам нужно запустить новый процесс, например, кадровый, чтобы постоянно мониторить выгорание аналитиков и готовить им смену к тому моменту, как они захотят перейти на новую должность.
Ниже проиллюстрирую список процессов и процедур, которые должны быть в SOC (рис. 1). Их число превышает сотню; они относятся и к работе с технологиями и бизнес-процессами, и к архитектуре, и к методам аналитики, и к операционной деятельности. Например, для повышения эффективности каких-то SOC придётся переделать организационные процессы и нанять людей, живущих в другом часовом поясе, чтобы передавать вечернюю смену им, потому что они выспались и у них уже настало утро.
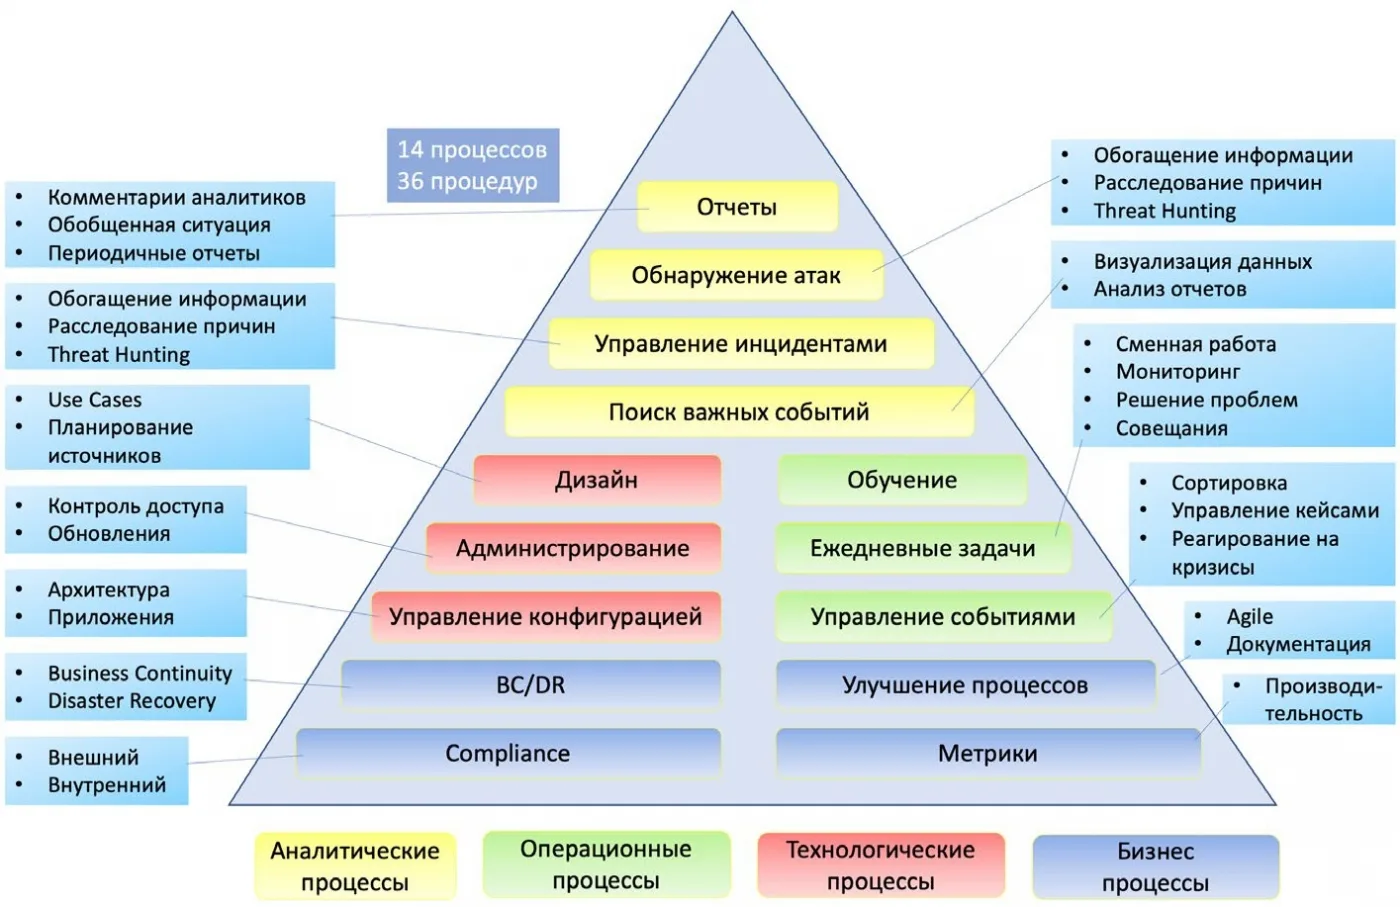
Рисунок 1. Процессы и процедуры, которые должны быть в SOC
Если оценивать зрелость процессов по метрике CMMI, которая гласит: 1 – это хаотичное исполнение задач, причём всегда по-разному, а 5 – это самооптимизирующийся процесс, – реальная оценка многих SOC будет находиться в районе 2–3: задачи определены, а новичок знает, где прочитать описание процесса, и может повторить его за лучшим экспертом компании. Например, результат аудита зрелости SOC может выглядеть как на рис. 2.
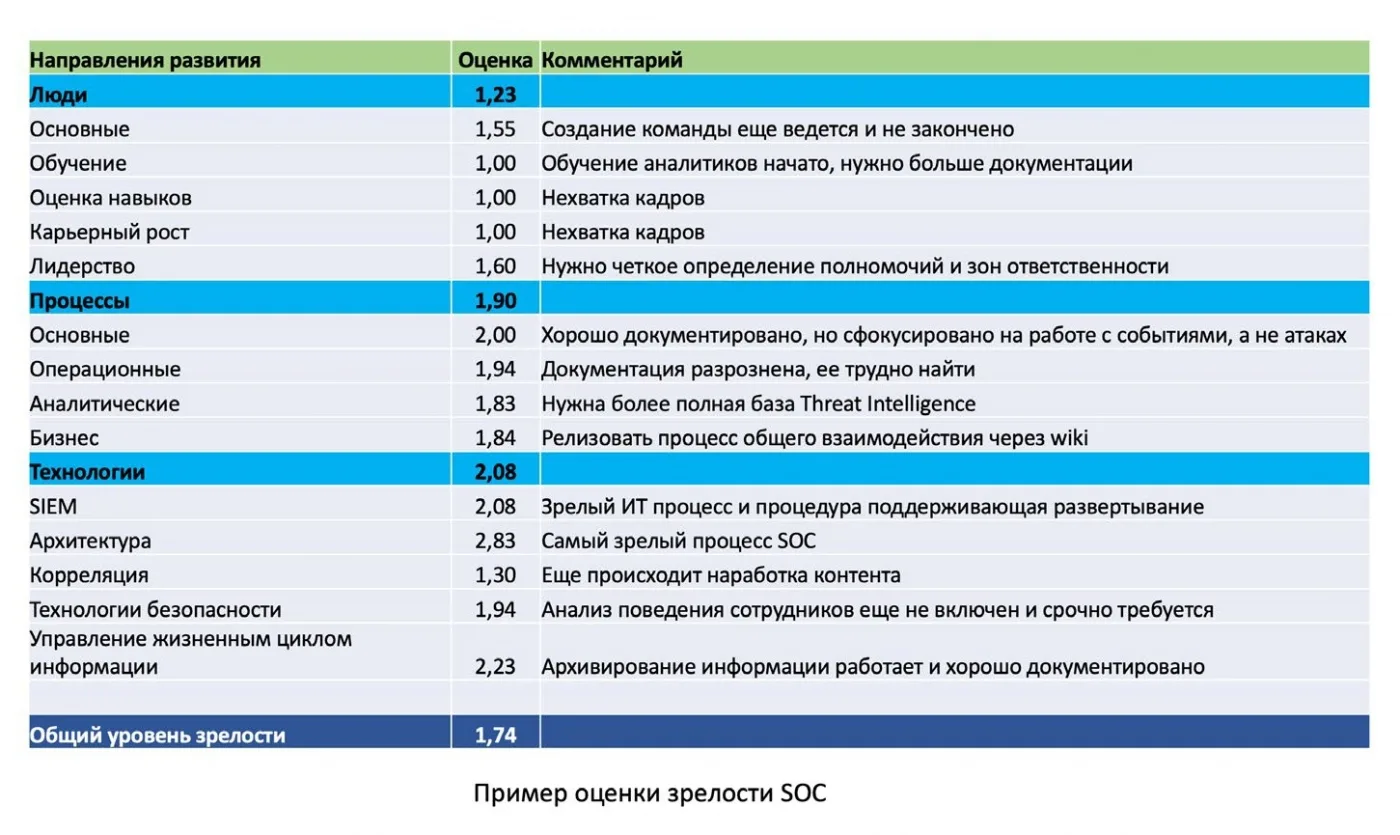
Рисунок 2. Пример оценки зрелости SOC
Имея такую оценку по каждому компоненту вашего SOC, вы понимаете, что нужно улучшать.