


23 марта 2018 / время чтения: 4 мин. / всего просмотров: 1
Исследование «Кода безопасности»: 2/3 компаний опасаются ущерба от действий собственного администратора виртуальной инфраструктуры
Компания «Код безопасности» провела аналитическое исследование «Защита виртуальной инфраструктуры». В результате были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и наиболее эффективные способы защиты при использовании средств виртуализации.
Для того чтобы оценить особенности обеспечения защиты информации в виртуальной среде, аналитики опросили более 300 представителей российских компаний, работающих в различных секторах экономики. Большинство компаний-респондентов применяют виртуализацию: хранят и обрабатывают в виртуальной инфраструктуре (ВИ) разные типы данных, размещают бизнес-критичные приложения.
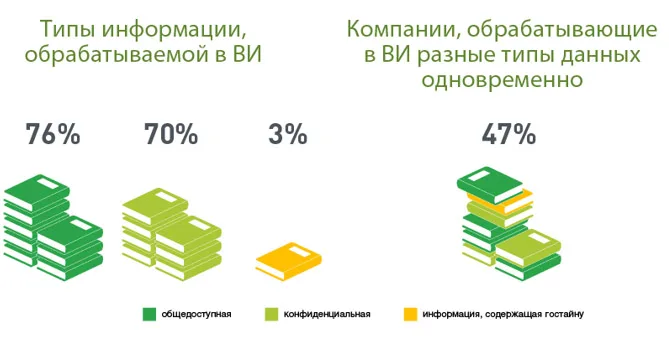
Респонденты отметили, что в виртуальных инфраструктурах хранят и обрабатывают общедоступную информацию (76%), конфиденциальные данные (70%) и сведения, составляющие государственную тайну (3%). При этом почти у половины компаний в виртуальной среде одновременно хранятся и обрабатываются разные типы данных.
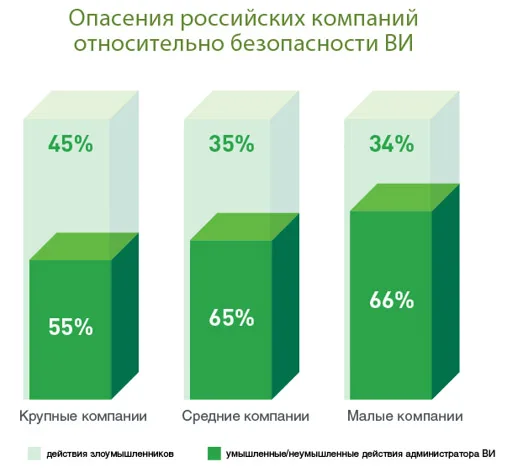
Поскольку структура обрабатываемой информации неоднородна, организациям необходимо серьезно задуматься о разграничении прав доступа, в том числе – и собственных администраторов. Эта задача становится особенно актуальной с учетом данных, полученных в ходе исследования: для большей части респондентов основной опасностью при использовании средств виртуализации (независимо от размера компании) являются как умышленные, так и неумышленные действия администратора виртуальной инфраструктуры. Особо остро это ощущают малые компании: представители 66% из них отметили, что боятся действий администратора ВИ. Эти опасения подтвердили и их коллеги из средних (65%) и крупных компаний (55%). Примечательно, что действий внешних злоумышленников опасаются в среднем лишь 38% российских компаний – участников опроса.
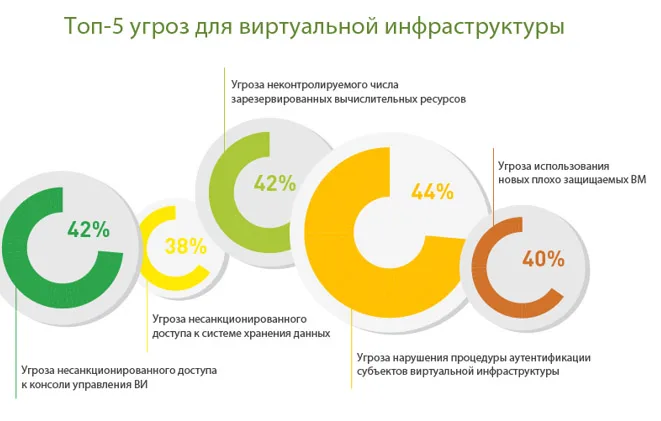
По мере возрастания популярности виртуализации расширяется и список угроз в этой области. Факторы, вызывающие наибольшее опасение у корпоративного сектора, представлены на графике ниже:
В ходе исследования аналитиками «Кода безопасности» угрозы при использовании виртуальной инфраструктуры были объединены в следующие группы:
Уязвимости ПО гипервизора
Нарушение процедуры аутентификации
Недоступность ресурсов ВИ
Ошибки архитектуры ВИ
Несанкционированный доступ
Внутри каждой группы угроз была произведена оценка их критичности. Самой многочисленной стала группа угроз несанкционированного доступа. С полным списком актуальных угроз можно ознакомиться в исследовании.
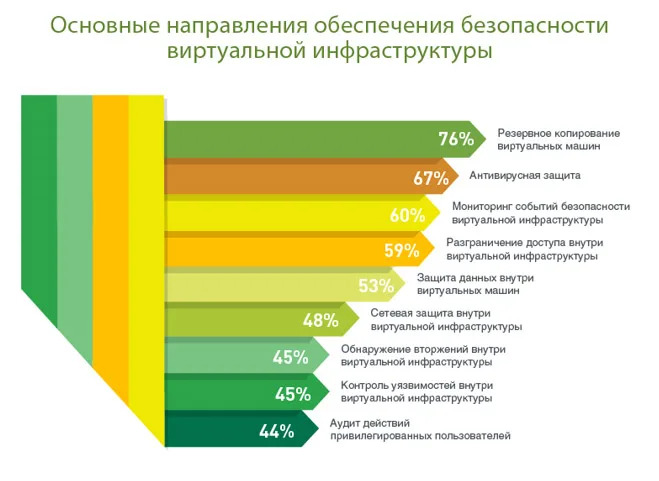
Риск выхода из строя критичных систем и потери данных побуждает бизнес внимательно подходить к обеспечению защиты виртуальной инфраструктуры. При создании системы защиты ВИ респонденты выделили в числе трех важнейших задач резервное копирование виртуальных машин, антивирусную защиту и мониторинг событий безопасности ВИ.
Если раньше считалось, что виртуализация сама по себе делает ИТ-инфраструктуру безопаснее и надежнее, то результаты исследования позволяют сделать вывод о том, что тенденции изменились, и защиты сегодня требует сама виртуальная среда (причем от действий не только злоумышленника, но и собственного администратора).
Этот тренд подтверждается и тем вниманием, которое проявляют регуляторы к обеспечению безопасности данного сегмента. Так, важным шагом к стандартизации вопросов защиты ВИ стало включение мер по защите виртуализации в нормативные документы ФСТЭК России. Все организации, являющиеся операторами данных информационных систем и применяющие технологии виртуализации, обязаны выполнить необходимые меры защиты и привести инфраструктуру в соответствие требованиям регулирующих органов.
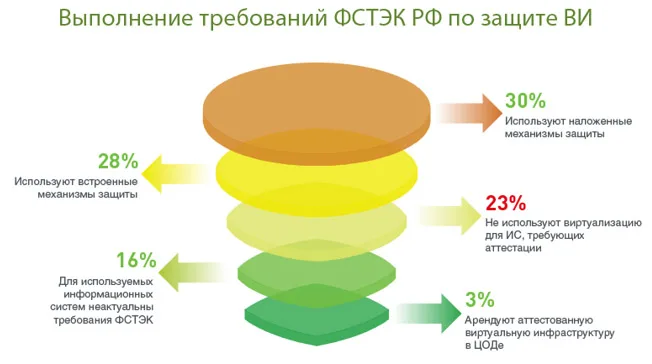
Как показали результаты исследования, для большинства компаний-респондентов (84%) требования ФСТЭК России актуальны. При этом 30% из них используют наложенные механизмы защиты, 28% используют встроенные механизмы защиты ВИ, еще 3% арендуют аттестованную виртуальную инфраструктуру в ЦОДе. 23% опрошенных пока не готовы использовать виртуализацию в информационных системах, требующих аттестации.
Большинство респондентов «Кода безопасности» сходятся во мнении, что предотвратить риски и снизить критичность угроз в виртуальных средах поможет комплексный и системный подход к безопасности виртуальной инфраструктуры. Для построения целостной системы защиты необходимо обеспечить безопасность виртуальных машин, виртуальных сетей и средств управления гипервизором.
По мнению опрошенных специалистов, в число приоритетных требований при выборе решения для защиты виртуальной инфраструктуры входят:
отсутствие высокой нагрузки на виртуальную инфраструктуру;
низкие требования к ресурсам виртуализации;
простота настройки и эксплуатации;
отсутствие необходимости переконфигурирования ВИ;
надежность и стабильность работы;
поддержка современных платформ виртуализации;
соответствие требованиям регулирующих органов.
«Тема обеспечения безопасности виртуальной среды незаслуженно редко становится объектом подробных исследований экспертов российского ИБ-рынка. В фокусе аналитиков «Кода безопасности» она оказалась в силу роста популярности и высокой динамики продаж нашего продукта vGate. Мы наблюдаем повышенный спрос заказчиков на средства обеспечения безопасности виртуальной среды, причем это не только российский, но и глобальный тренд. Именно поэтому нам важно услышать мнение респондентов о ключевых требованиях к средствам защиты виртуальной инфраструктуры. Это позволит нам учесть пожелания заказчиков в новых версиях продукта», – рассказала Элеонора Ершова, директор по маркетингу компании «Код безопасности».
Полная версия исследования доступна на сайте в разделе «Аналитика».