ESET обнаружила таргетированную кампанию кибершпионажа на Украине. О ней рассказал Антон Черепанов, вирусный аналитик ESET, на международном форуме Positive Hack Days.
За последний год на Украине зафиксирован ряд атак типа АРТ (Advance Persistent Threat – постоянная угроза повышенной сложности). После атак с трояном BlackEnergy, нацеленных на энергетические объекты страны, и операции кибершпионажа Potao, ориентированной на госслужбы Украины и России, аналитики ESET обнаружили новую кампанию – операцию «Прикормка» (Groundbait).
Главное отличие операции от предыдущих атак – нацеленность на представителей самопровозглашенных Донецкой и Луганской «народных республик», а также украинских госслужащих, политиков и журналистов.
В атаках используется шпионское ПО Win32/Prikormka. Программа имеет модульную архитектуру, что позволяет злоумышленникам расширять ее функционал и красть различные типы данных и файлов.
Win32/Prikormka распространяется «классическим» способом – в фишинговых письмах. Каждый образец рассылки, изученный аналитиками ESET, имел привлекающее внимание название и приложенный документ-приманку, темы которых были связаны с ситуацией на востоке Украины.
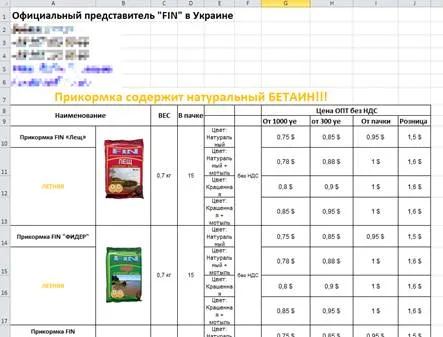
Выбранное название – операция «Прикормка» – связано с одной атакой, отличающейся от остальных. Приманкой выступал прайс-лист прикормок для рыбалки на русском языке, запускающий загрузку вредоносного файла prikormka.exe.
Прикормка содержит натуральный бетаин, а приложение – вредоносный код:
По оценкам аналитиков ESET, злоумышленники, стоящие за операцией «Прикормка», действуют с территории Украины. Выбор объектов шпионажа позволяет предположить, что атака имеет политические мотивы.
«Собрать исчерпывающие доказательства об источнике любой АРТ-атаки крайне сложно, - комментирует Роберт Липовски, вирусный аналитик ESET. – Но без них любые попытки назвать виновных будут носить спекулятивный характер. В случае с «Прикормкой» не исключена возможность инсценировки».