Вирусная лаборатория ESET предупреждает о новой атаке на пользователей Apple.
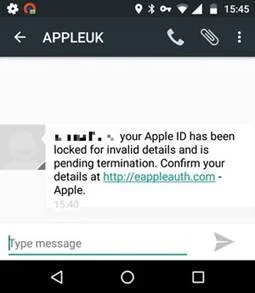
Мошенники рассылают SMS от лица корпорации. В сообщениях говорится, что учетная запись Apple ID заблокирована, а доступ к ней можно восстановить по ссылке. Линк ведет на фишинговый сайт.
Отправитель «APPLEUK» не имеет отношения к Apple:
Площадки, на которые заманивают пользователей, не имеют отношения к Apple. В ESET проанализировали образцы SMS-рассылки, где пользователям предлагается зайти на сайты appleexpired.co.uk, icloudauth.co.uk, mobileicloud.uk, and icloudmobile.co.uk и др. Некоторые из них до сих пор не заблокированы.
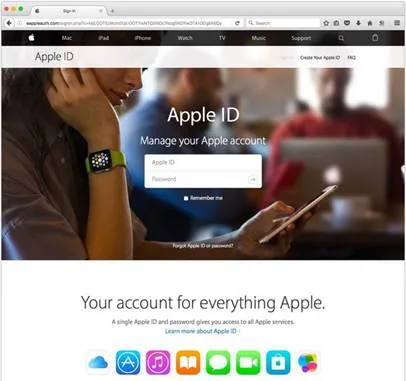
Фейковые площадки имитируют подлинную страницу управления учетной записью Apple ID. Опознать подделку можно по названию сайта в адресной строке браузера. Настоящий сайт Apple использует протокол шифрования SSL (знак замка) и имеет проверочный сертификат (название компании отображено зеленым цветом).
Поддельный сайт выдает адресная строка браузера:
Когда жертва вводит имя пользователя и пароль от Apple ID на фишинговом сайте, на экране появляется сообщение о блокировке учетной записи. Для восстановления доступа предлагается заполнить подробную анкету, сообщив полное имя, дату рождения, номер телефона, домашний адрес, данные банковской карты, включая CVV/CVC.
На сегодня кампания нацелена на владельцев устройств Apple из Великобритании, но эту схему можно использовать и для атак на пользователей из других стран.
ESET рекомендует игнорировать подозрительные SMS, сообщения в мессенджерах и электронной почте.