Безопасность каждого компьютера в российских компаниях обеспечивают в среднем 3 защитных средства
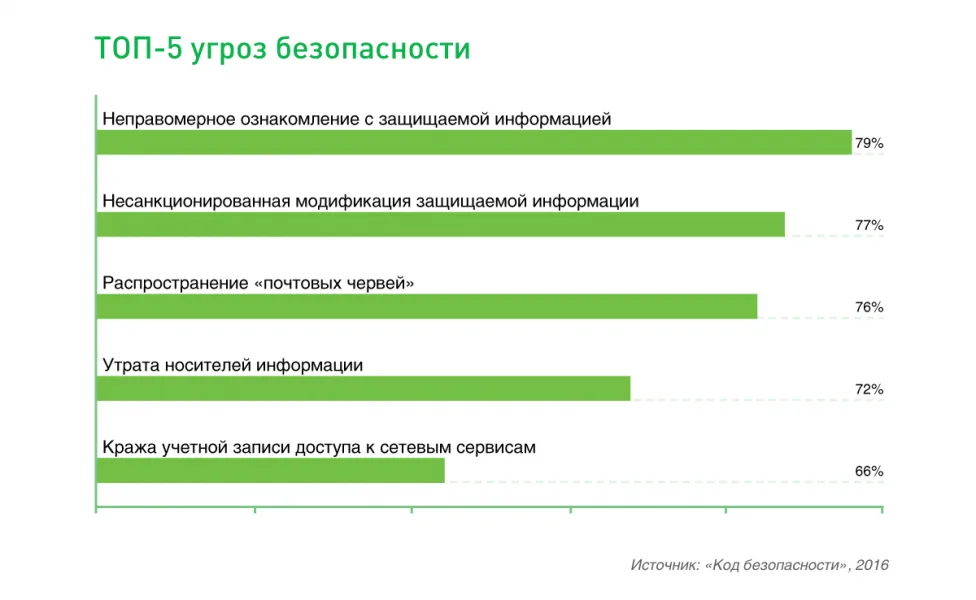
Компания «Код безопасности» провела исследование уровня защищенности информации на рабочих станциях и серверах. Аналитики сумели выявить ключевые угрозы и сформулировать основные рекомендации для минимизации рисков. По оценкам экспертов, в наибольшей степени респондентов беспокоят неправомерное ознакомление с защищаемой информацией, ее несанкционированная модификация, распространение «почтовых червей», утрата носителей информации и кража учетной записи доступа к сетевым сервисам.
Участниками исследования «Кода безопасности» стали более 500 респондентов, работающих в 11 отраслях. Это руководители компаний, директора по информационной безопасности, начальники ИТ-департаментов, руководители служб безопасности, ИТ- и ИБ-специалисты.
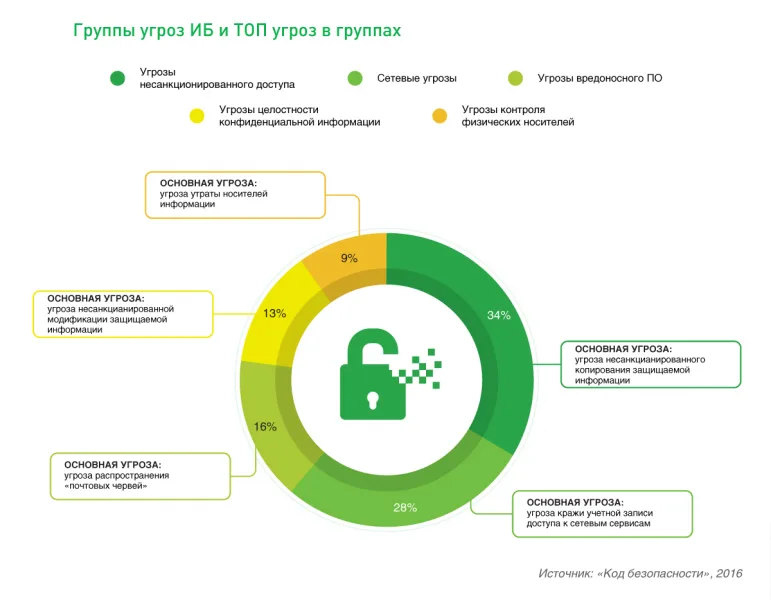
В ходе исследования аналитиками «Кода безопасности» были выявлены группы угроз для рабочих станций и серверов, а также определен ТОП-5 угроз информационной безопасности внутри каждой группы. При анализе актуальных угроз безопасности эксперты использовали информацию из банка данных угроз безопасности информации ФСТЭК России.
Как выяснилось, наибольшую опасность для информации на рабочих станциях и серверах представляют угрозы несанкционированного доступа. Они составили 34% от общего числа актуальных угроз безопасности. Сетевые угрозы занимают вторую позицию, их доля приблизилась к 28%. В этой группе актуальной угрозой почти для всех отраслей стала кража учетной записи доступа к сетевым ресурсам. Представители финансового сектора особо выделили угрозу проведения атак типа «отказ в обслуживании» (DoS).
Вот как респонденты оценили уровень критичности угроз безопасности информации на рабочих станциях и серверах*:
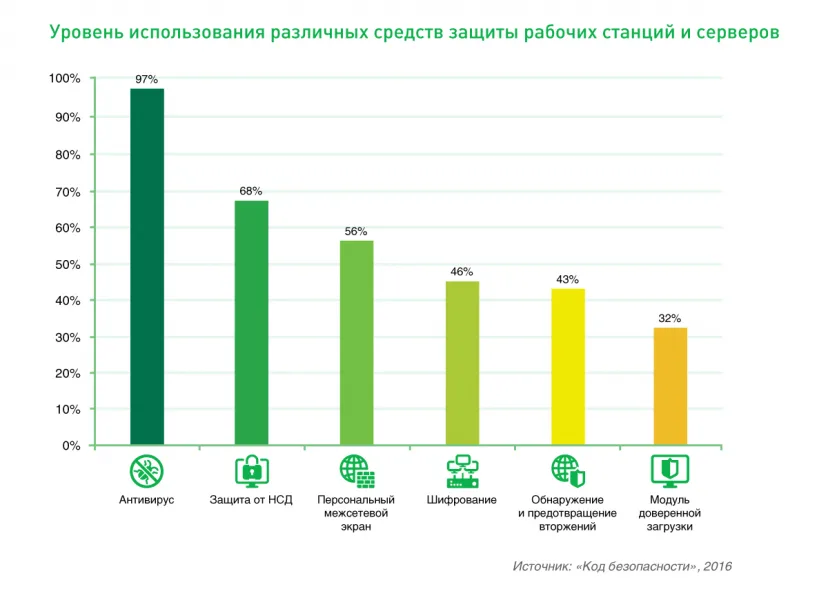
Результаты исследования аналитиков «Кода безопасности» свидетельствуют о том, что на защиту рабочих станций, серверов и сетевого взаимодействия каждая компания-респондент тратит в среднем 53% ИБ-бюджета. При этом структура типов используемых средств защиты на рабочих станциях и серверах такова:
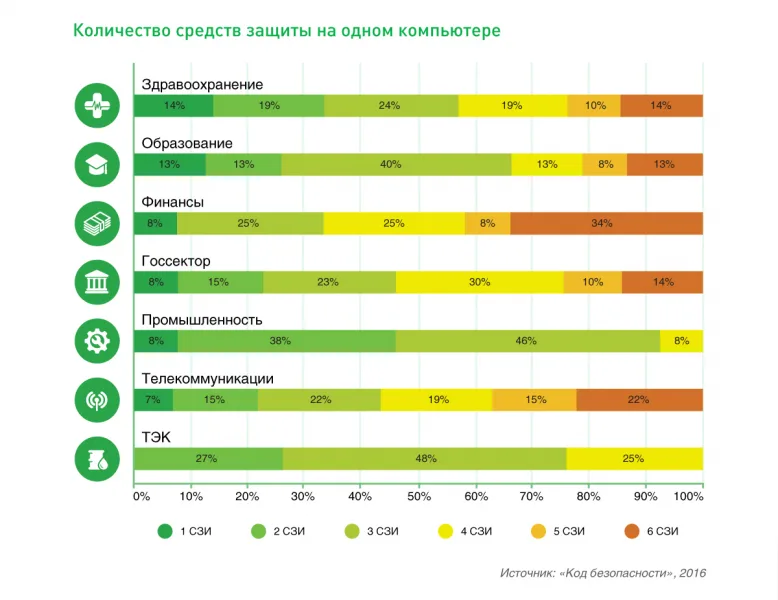
Чтобы защитить компьютеры, организации используют в среднем 3 наложенных средства защиты. Показатель этот варьируется в зависимости от отрасли: в финансовых и телекоммуникационных компаниях часто применяют 6 СЗИ, в госсекторе – 4 средства защиты на одной рабочей станции.
На сегодняшний день всего 8% организаций используют для защиты информации только одно средство, все остальные вынуждены увеличивать нагрузку на защищаемые компьютеры применением нескольких СЗИ. Это говорит о дефиците комплексных решений, которые позволили бы реализовать все задачи обеспечения безопасности данных на компьютерах.
«В России многие компании для обеспечения комплексной защиты компьютеров и выполнения требований регуляторов вынуждены устанавливать на рабочие станции несколько ИБ-продуктов. В результате существенно снижается производительность устройств и возникают серьезные конфликты в работе СЗИ. Выходом из ситуации может стать применение комплексного средства защиты рабочих станций и серверов. В частности, продукт «Кода безопасности» Secret Net Studio обеспечивает защиту компьютеров на 5 уровнях (данных, приложений, сети, операционной системы и периферийного оборудования) и объединяет более 20 защитных механизмов», – отметила Юлия Дудкина, директор по маркетингу компании «Код безопасности».
Полная версия аналитического отчета доступна на сайте компании.
*Указан процент респондентов, подтвердивших актуальность данной угрозы в информационных системах их организаций.
О компании «Код безопасности»
«Код безопасности» – российский разработчик программных и аппаратных средств, обеспечивающих защиту информационных систем, а также их соответствие требованиям международных и отраслевых стандартов.
Компания основана в 2008 году и ведет свою деятельность на основании девяти лицензий ФСТЭК России, ФСБ России и Министерства обороны Российской Федерации. Более 60 действующих сертификатов, выданных этими органами, подтверждают высокое качество продуктов и позволяют использовать их в информационных системах с самыми жесткими требованиями к безопасности. Продукты компании применяются для защиты конфиденциальной информации, коммерческой тайны, персональных данных и сведений, составляющих государственную тайну.
В настоящее время сотрудниками «Кода безопасности» являются более 300 квалифицированных специалистов, многие из которых имеют уникальные компетенции в области разработки ИБ-решений. Свыше 900 авторизованных партнеров компании поставляют ее продукты и обеспечивают их качественную поддержку во всех регионах России и в странах СНГ. Более 32 000 государственных и коммерческих организаций доверяют продуктам «Кода безопасности» и используют их для защиты рабочих станций, серверов, виртуальных инфраструктур, мобильных устройств и сетевого взаимодействия всех компонентов информационных систем.