


Законопроект № 404786-8 не за горами. Что это значит для банков?
В настоящее время на рассмотрении в Госдуме находится законопроект № 404786-8, который сформирует нормативную базу для использования облачных сервисов в финансовом секторе. Согласно проекту, банки смогут работать с облаками без риска нарушения требований регуляторов, если провайдеры облачных решений будут соответствовать строгим стандартам безопасности. Разберём, что изменит принятие закона и какие подходы к защите в облаке оптимальны для банков сегодня.
Облака для банков: между необходимостью и опасениями
Высокая стоимость оборудования, сложности с обновлениями и дефицит кадров заставляют банки все чаще смотреть в сторону аутсорсинга и облачных сервисов. Вместе с тем большинство финансовых организаций все еще остерегаются передавать данные в облака.
Сейчас облачные провайдеры могут пройти аттестацию по ключевым стандартам безопасности (ГОСТ Р 57580, PCI DSS, ФСТЭК №21). Однако это не снимает всех вопросов доверия. Причина в том, что на текущий момент рынок облачных услуг для финансового сектора находится в «серой зоне» с точки зрения законодательства.
Для регулятора пока не существует понятия «облака». В рекомендациях Банка России отсутствуют чёткие правила, какие данные и бизнес-процессы можно доверять облачным сервисам, а что может привести к нарушениям.
Почему провайдеру все равно нужна аттестация?
Наличие аттестации — важный фактор, но далеко не единственный или решающий для банков. Без чёткой правовой базы многим финансовым организациям сложно принять окончательное решение о работе с облачными сервисами.
Тем не менее, в России облачные провайдеры, желающие предоставлять услуги на рынке, где аттестация является обязательной, должны соответствовать ключевым стандартам: ГОСТ Р 57580 (система защиты информации), PCI DSS (обработка платёжных данных) и ФСТЭК №21 (защита персональных данных). Ежегодные проверки и пересертификации обеспечивают своевременное обновление и актуальность систем защиты.
Аттестация становится базовым уровнем доверия, необходимым для выхода провайдеров на рынок финансовых учреждений. Однако без чёткой правовой базы это ещё не гарантирует массового перехода к облакам.
Законопроект № 404786-8: новая правовая база для рынка облаков в финансовом секторе
С учётом текущих барьеров в Госдуме рассматривается законопроект №404786-8, который формирует чёткие правовые рамки для облачных провайдеров. Этот законопроект вводит понятие «оператор облачных вычислений» для финансового рынка и регулирует деятельность провайдеров. Главные положения законопроекта на момент написания этой статьи:
- регистрация облачных провайдеров в реестре Минцифры, подтверждающая соответствие требованиям безопасности;
- обязанность облачных сервисов соответствовать требованиям по защите данных, включая банковскую тайну и персональные данные;
- расширение полномочий Центробанка по контролю за киберустойчивостью облачных решений.
Таким образом государство и рынок делают шаг навстречу технологиям, создавая комфортные условия для финансовых организаций и провайдеров, тем самым стимулируя широкое внедрение и развитие облачных решений в банковской сфере.
А перед банками встаёт конкретная задача — выбрать оптимальные технические решения, способные обеспечить надёжную защиту веб-ресурсов от кибератак и сохранить масштабируемость и эффективность.
Как выбрать оптимальное облачное решение для защиты от кибератак?
Мы в NGENIX выделяем три варианта (таблица):
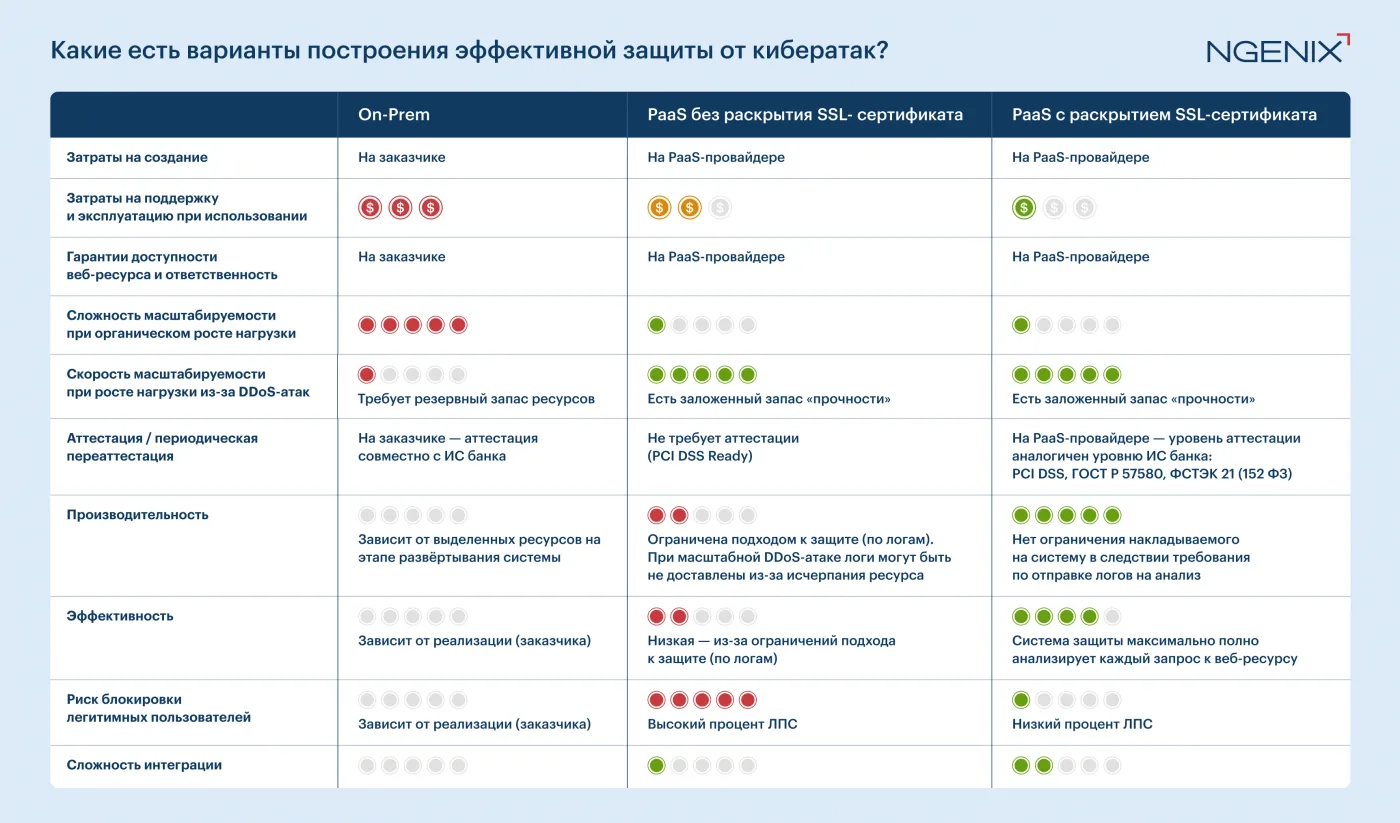
Таблица. Варианты построения эффективной защиты от кибератак
1. On-Prem (собственная инфраструктура)
Банк разворачивает защиту (WAF, анти-DDoS и т. д.) на собственных мощностях, например, в своём ЦОДе. Ключи шифрования и логи находятся под контролем банка.
Преимущества:
- Максимальный контроль и прозрачность — важно для аудита и регуляторов.
- Глубокая интеграция с внутренними ИТ-системами.
Недостатки:
- Высокие капитальные и операционные расходы.
- Ограниченная гибкость при резких всплесках нагрузки.
- Сложность оперативного масштабирования и обновления инфраструктуры.
Решение подходит крупным банкам с большим бюджетом и ресурсами, готовым инвестировать в резервирование и экспертизу, однако не всегда является оптимальным с точки зрения гибкости и экономии.
2. PaaS без раскрытия SSL-сертификата
В этом варианте провайдеру облака не передают SSL-сертификат. Анализ трафика ведётся косвенно — на основе логов и метаданных, которые PaaS-провайдер получает от серверов оригинации веб-ресурса заказчика.
Преимущества:
- Не требует аттестации.
- Уменьшается риск раскрытия банковской тайны провайдеру.
- Быстрый старт использования облака без долгого согласования.
Недостатки:
- Низкая точность обнаружения угроз из-за отсутствия расшифровки трафика.
- Высокий процент ложноположительных срабатываний, что ведёт к неудобствам для пользователей и дополнительной нагрузке на службу поддержки.
- Ограниченная масштабируемость: в случае крупных атак нагрузка ложится на инфраструктуру банка, а система фильтрации работает с задержками.
- Не подходит для защиты личных кабинетов и платёжных каналов.
3. PaaS с раскрытием SSL-сертификата (облако, расшифровывающее трафик)
Провайдер получает SSL-ключи и проводит анализ и фильтрацию трафика в реальном времени.
Преимущества:
- Высокая точность фильтрации и низкий уровень ложноположительных срабатываний.
- Отсутствие перегрузок оригинации, так как весь трафик обрабатывается в облаке.
- Эластичное масштабирование при DDoS-защите — возможности облака позволяют быстро реагировать на всплески атаки.
Недостатки:
- Требуется обязательная аттестация провайдера по ГОСТ Р 57580, PCI DSS, ФСТЭК №21, а также ежегодная пересертификация.
- Детальное согласование вопросов аудита и юридической ответственности.
- Модель оптимальна для критичных банковских веб-сервисов при условии доверенной аттестации и регулярной проверки.
Аттестованное облако — оптимальный компромисс?
On-Prem решение даёт полный контроль, но требует больше затрат и уступает облаку в гибкости и оперативном масштабировании. PaaS без раскрытия SSL формально защищает данные, но имеет существенные ограничения по качеству защиты. В то же время PaaS с раскрытием сертификата и при наличии обязательной аттестации предлагает наилучший компромисс: высокий уровень безопасности и управляемости рисками, а также экономическую эффективность.
Какие можно выделить ключевые критерии приемлемости провайдера?
- Наличие аттестатов по требованиям ГОСТ Р 57580, приказа ФСТЭК №21 и PCI DSS.
- Обязательство ежегодно проходить пересертификацию после изменений инфраструктуры.
- Гарантированная локализация данных (логов и резервных копий) на территории РФ.
- Предоставление прав доступа для аудита и регулярной отчётности перед регулятором.
- Законодательно оформленные SLA, включая показатели доступности, время восстановления (RTO/RPO) и распределение ответственности в случае инцидентов.
- Разработка совместного плана реагирования на инциденты, возможности forensic-анализа и регулярных тренировок команд.
Принятие законопроекта №404786-8 должно снять ключевую проблему — правовую неопределённость использования облаков для финансового сегмента.
У банков и других финорганизаций появится возможность спокойно выбирать провайдеров по формальным критериям: присутствию в реестре Минцифры, наличию аттестации и договорных гарантий.. А значит, модель аттестованного облака с раскрытием SSL-сертификата может стать прозрачным и надёжным решением наравне с традиционными on-prem.
В заключение
Финансовый сектор стоит на пороге новой эры: облачные сервисы перестают быть вспомогательным инструментом и становятся ключевым элементом защиты веб-ресурсов.
Принятие закона и расширение практики аттестации сформируют надёжную законодательную базу. Аттестованное облако станет оптимальным выбором, сочетающим безопасность, прозрачность и эффективность.
Вопрос, который остаётся открытым: сколько времени понадобится банкам, чтобы перейти от осторожного интереса к реальному использованию облаков в критичных для себя процессах? Скорее всего, определённость в этом вопросе появится примерно через год после того, как законопроект № 404786-8 будет принят и вступит в силу.
Реклама. ООО «ССТ», ИНН: 7733546298, Erid: 2Vfnxx8ZSsS