


Современный VPN. Синергия ИТ и ИБ
Более 30 лет мы занимаемся разработкой средств защиты информации, в частности VPN-построителей, систем удалённого доступа и межсетевых экранов. За этот период мы наблюдали, каким образом происходит трансформация ИТ-инфраструктуры наших клиентов.
Не так давно ИТ и ИБ жили практически порознь. В первую очередь это было связано с разными целями: ИТ отвечал перед бизнесом за доступность ИТ-систем, а ИБ — за конфиденциальность данных. А процесс запуска ИТ-системы в эксплуатацию был устроен таким образом, что сначала проектировался бизнес-функционал и лишь затем добавлялись функции защиты, часто «навесные». И при добавлении СЗИ к основной системе пользователь получал неудобный и часто плохо работающий продукт.
Часто эксплуатация СЗИ велась силами подразделений ИБ. В противоборстве ИБ и ИТ всегда страдал пользователь, ведь если у вас что-то не работает, то «это всё ИБ виновато, они там всё запретили».
Но так было раньше, сейчас всё активно меняется. Что же случилось?
Самым большим триггером в России и мире стал COVID. Он привёл к открытию массовой «удалёнки». Раньше единицы ИТ-сотрудников ходили с GSM-модемом, включённым в AUX port в какой-нибудь циске, и тут внезапно выяснилось, что удалённый доступ нужен всем.
Следующим толчком стало импортозамещение. Оно привело к массовой замене ИТ-систем. С рынка ушли многие иностранные вендоры, и патч-менеджмент практически закончился.
Законодательная база тоже не стоит на месте. Те, кого раньше не касалась тема ИБ, теперь законодательно обязаны учитывать её в своей работе. В результате многие компании, практически не имевшие подразделений ИБ, где было, образно говоря, «два админа», вынужденных внедрять и эксплуатировать СЗИ. Парадигма «мы ИТ, нас это не касается» теперь не работает. Теперь все на одной стороне: и ИБ, и ИТ.
Что мы имеем сейчас и к чему всё идёт?
Массовость СЗИ ведёт к тому, что к ним должны быть применимы стандартные ИТ-процессы: распространение ПО через MDM или обновление инфраструктуры через CI/CD. Массовость применения СЗИ также ставит вопрос управления нагрузкой на инфраструктуру. Где ранее СЗИ использовались в единичных случаях, теперь это происходит массово и одновременно. Если вы строите инфраструктуру удалённого доступа, то необходимо учитывать, что в 9 утра все ваши сотрудники должны подключиться к системе одновременно.
Надо помнить, что всё, что мешает пользователям, вызывает волну обращений в сервис-деск. Это означает, что первая линия ТП ИТ должна уметь либо диагностировать, либо, даже лучше, решать задачи, связанные с ИБ или СЗИ. Пользователю всё равно, кто не выполнил его заявку или по чьей причине не работал какой-то бизнес-процесс. Поэтому всё чаще эксплуатация СЗИ ложится на ИТ.
Что предлагаем мы?
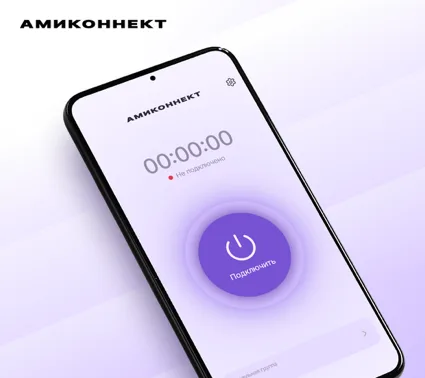
Рисунок 1. «Амиконнект»
Наше решение для безопасного удалённого доступа — «Амиконнект» (рис. 1).
Это устройство спроектировано так, чтобы пользователь был минимально вовлечён в его установку и настройку. Оно совместимо с MDM-системами и имеет функции автоматической конфигурации. Пользователь практически сразу может начать с ним работать.
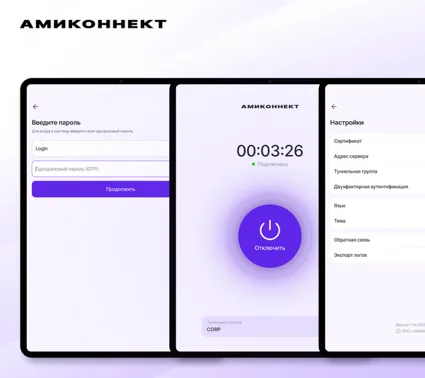
Рисунок 2. Атрибуты «Амиконнект»
При работе «Амиконнект» применяет подход Zero Trust Network Access (ZTNA). Никакой пользователь по умолчанию не получит доступ. Решения по проверке компьютера пользователя (Compliance) позволяют настроить точный доступ к различным системам на основе различных атрибутов (рис. 2).
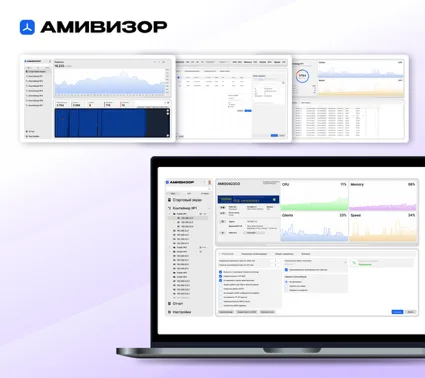
Рисунок 3. «Амивизор»
Наша новая версия системы централизованного управления удалённым доступом максимально приближена к стандартным инструментам, которые в ИТ привыкли использовать. И вторая функция этого продукта — это облегчение работы службы технической поддержки, то есть UX/UI этой системы спроектирован так, чтобы максимально отвечать на вопросы, которые могут прийти в службу (рис. 3).
Мы постоянно модернизируем наше ПО и наращиваем его функции. Мы производим интеграцию наших продуктов с ИТ-системами заказчиков. Благодаря гибкости наших процессов и модульной конструкции продуктов это возможно реализовать в кратчайшие сроки.
Реклама. ООО «АМИКОН», ИНН: 7701025060, Erid: 2VfnxyJPGKK