


Соблюдение СТО БР ИББС 1.0-2010 требует нового подхода к реализации системы обеспечения информационной безопасности (СОИБ) банка
Использование решения, осуществляющего мониторинг информационных активов, предполагает не только сбор и хранение данных о состоянии систем, но и наличие полноценных механизмов управления уязвимостями, возможности построения векторов атак, формирования отчетов с возможностью проведения сравнительного анализа, обнаружения аномалий в работе оборудования, на основе статистических данных.
Оценка состояния ИБ в банковской сфере, проводимая внешними аудиторскими организациями, доказывает, что внедрение подобной системы позволяет не только обеспечить требования стандартов, но и решает вопрос управления ИБ Банка на принципиально ином, более высоком уровне.
В связи с этим, руководство Банка приходит к пониманию о необходимости создания и развития автоматизированной системы управления информационной безопасности нового поколения Security information and event management (SIEM).
ВОЗМОЖНОСТИ СИСТЕМЫ УПРАВЛЕНИЯ СОБЫТИЯМИ ИБ TENABLE NETWORK SECURITY
Колоссальный объем информации в современной ИТ-инфраструктуре предприятия предъявляет серьезные требования к функционалу ПО, отвечающему за мониторинг событий ИБ, включающему:
- Сбор информации о событиях с различных систем и сетевых устройств;
- Сканирование сервисов Банка на наличие уязвимостей и анализ рисков использования систем;
- Визуализация критичных событий ИБ на карте сети в режиме реального времени;
- Поддержка сигнатурных и «поведенческих» методов обнаружения аномалий и атак;
- Возможность создания собственных правил корреляции;
- Возможность управления активными сетевыми устройствами для блокировки вредоносного трафика;
- Поддержка ролевой модели и разделение полномочий в управлении СОИБ;
- Единая консоль управления для распределенных структур;
- Фокусировка внимания на приоритетных узлах;
- Автоматическое определение статуса события (атака, сканирование и т.п.);
- Прогнозирование результатов атаки;
- Встроенная система работы с инцидентами, возможность интеграции с существующей системой анализа рисков;
- Автоматическое реагирование на инциденты: отправка оповещений, передача информации в автоматизированные системы обновления ПО;
- Проверка соответствия стандартам ИБ: PCI DSS, SANS, CERT, CIRT и т.д.;
- Совместимость с решениями производителей сетевого оборудования: Cisco, IBM, Sun, Juniper и т.д.;
- Интеграция с действующими системами защиты и обнаружения атак: Snort, IBM ISS Proventia, CheckPoint и т. д.
АРХИТЕКТУРА СИСТЕМЫ
Комплекс имеет модульную архитектуру и состоит из следующих компонентов:
- SecurityCenter (SC) является основным компонентом Комплекса, содержит базу данных событий ИБ и позволяет управлять всеми компонентами посредством Центральной консоли.
- Nessus Vulnerability Scanner (NVS) позволяет проводить аудит систем и сетевого оборудования, на предмет наличия уязвимостей.
- Passive Vulnerability Scanner (PVS) позволяет анализировать трафик в режиме реального времени.
- Log Correlation Engine (LCE) позволяет агрегировать, нормализовывать и коррелировать события систем. Схема взаимодействия компонентов имеет иерархию звезды.
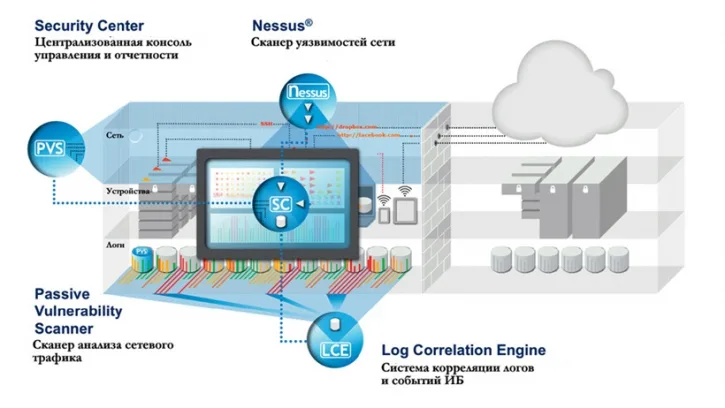
Схема 1. Архитектура Tenable Network Security
Центральная консоль управления имеет веб-интерфейс и размещается в сегменте средств безопасности. Сотрудник ИБ получает доступ к Консоли со своего рабочего места посредством браузера, с использованием алгоритмов шифрования.
SC позволяет управлять фильтрами вывода информации и наблюдать векторы атак, отклонения от корректного поведения систем в режиме реального времени. Также имеются механизмы реагирования, такие как оповещение в консоли управления, оповещение по SMS, отправка отчетов по электронной почте. Соответственно, Администратор ИБ имеет полную и своевременную информацию о текущем состоянии защищенности систем.
Политика доступа в систему на основе ролей позволяет гибко разделить полномочия сотрудников ИБ при доступе к ресурсам. Назначение и распределение ролей для пользователей в SIEM системе осуществляет Администратор ИБ.
Таким образом, можно сделать вывод, что Комплекс позволяет охватить следующий функционал информационных активов предприятия:
-
банковские платежные технологические процессы;
-
банковские технологические процессы, в рамках которых обрабатываются персональные данные (ИСПД);
-
автоматизированные системы, реализующие технологические процессы;
-
порядок обработки персональных данных;
-
процессы менеджмента ИБ предприятия.
По итогам внедрения системы управления ИБ в рамках выполнения требований Стандарта Банка России СТО БР ИББС-1.0-2010 «Обеспечение информационной безопасности организаций банковской системы Российской Федерации. Общие положения» (далее - СТО БР ИББС-1.0) с использованием стандартов Банка России СТО БР ИББС-1.2-2010 «Обеспечение информационной безопасности организаций банковской системы Российской Федерации. Методика оценки соответствия информационной безопасности организации БС РФ требованиям СТО БР ИББС-1.0» и СТО БР ИББС-1.1-2007 «Обеспечение информационной безопасности организаций банковской системы Российской Федерации. Аудит информационной безопасности» такие показатели как М3, М6, М19 и М21 будут выполнены на первом же этапе внедрения, что позволит достигнуть как минимум второго уровня по оценке внешних аудиторских организаций.
BIS-КОММЕНТАРИЙ
Кирилл Владимирович СЕРЕГИН,
руководитель направления Отдела информационной безопасности, ОАО «МДМ Банк»:
? Наше сотрудничество с компанией Tenable насчитывает более 5 лет. Следует отметить, что решения, внедренные в нашем банке, благодаря своевременной поддержке и модернизации, позволяют получать актуальную и точную информацию о защищенности систем и оборудования.