


Скам на барахолке. Дистанционное мошенничество на торговых площадках глазами аналитика SOC
Проcматривая в СМИ региональные дайджесты инцидентов и комментарии к ним от МВД, заметил: ежедневно совершаются мошенничества в отношении держателей банковских карт.
К примеру:
- «30-летняя жительница Краснодара, увидев на сайте бесплатных объявлений заметку о продаже самоката, решила его приобрести. После длительной переписки с продавцом в мобильном мессенджере девушка перевела мошеннику 8000 рублей, но доставки товара так и не дождалась».
- «38-летний житель Красноармейского района Волгограда разместил на торговой площадке в Интернете объявление о продаже электрического счётчика. Спустя несколько часов ему пришло сообщение с предложением купить у него вышеуказанный товар. В процессе диалога со злоумышленником житель Волгограда получил ссылку на подставной сайт, на котором указал реквизиты, а также CVV-код от банковской карты. Выполнив все условия, мужчина обнаружил списание со своего счёта более 6 тыс. рублей».
В зоне риска оказались пользователи, продающие или покупающие товары дистанционно, в том числе с применением сервиса доставки или пересылки. В УМВД по г. Астрахань отмечают, что за первую половину 2020 г. в регионе зарегистрирован 631 факт мошенничества, 599 из них были совершены дистанционно. И это только те случаи, о которых заявлено в полицию.В масштабах РФ речь может идти о десятках тысяч таких случаев.
АЛГОРИТМ МОШЕННИЧЕСТВА
Для аналитиков профильного ситуационного центра финансовой организации представленная картина выглядит достаточно прозрачно. Все случаи мошенничества на «Авито» и «Юле» происходят приблизительно по одному сценарию. А именно:
- жертва (продавец или покупатель) вступает в диалог с мошенником в чате по инициативе последнего (при этом товар, его стоимость и характеристики значения не имеют, так как товар – это всего лишь повод для начала диалога);
- после непродолжительного общения в чате торговой площадки (2–3 сообщения) мошенник под благовидным предлогом предлагает жертве уйти/перейти с торговой площадки и продолжить общение в «более удобном», но менее контролируемом внешнем чате (WhatsApp, Telegram, Viber, Mail.ru);
- обсудив во внешнем чате типовые детали сделки, мошенник выдвигает условия, которые требуют заказа сервиса доставки товара получателю;
- мошенник берёт на себя инициативу по оформлению сделки и доставки, после чего присылает жертве (по электронной почте или в чате) подготовленную специально для неё фишинговую ссылку на «новую» платёжную систему торговой площадки, подтверждая свои слова поддельным скриншотом своей переписки со службой технической поддержки (рис. 1);
- пройдя по ссылке,жертва получает предложение либо оплатить товар (схема 1.0), либо получить на свою карту полную сумму, временно заблокированную (со слов мошенника) на торговой площадке (схема 2.0) (рис. 2);
- жертва, введённая в заблуждение мошенником с применением методов социальной инженерии и НЛП, указывает в форме реквизиты своей пластиковой банковской карты на поддельной странице и отправляет их злоумышленникам, которые совершают в автоматическом режиме p2p-перевод денежных средств на реквизиты карты дроппера; далее средства транзитом пересылаются по выбранной схеме обналичивания;
- если жертва начинает задавать вопросы в чат и что-либо подозревать, ей тут же предлагается оформить «возврат товара» и «получить деньги» обратным переводом, для чего мошенники создают новую фишинговую ссылку; пройдя по ней и повторно указав реквизиты своей пластиковой банковской карты, жертва ещё раз подтверждает p2p-перевод своих денежных средств на карту дроппера в стороннем банке (мошенники получают удвоенный доход).
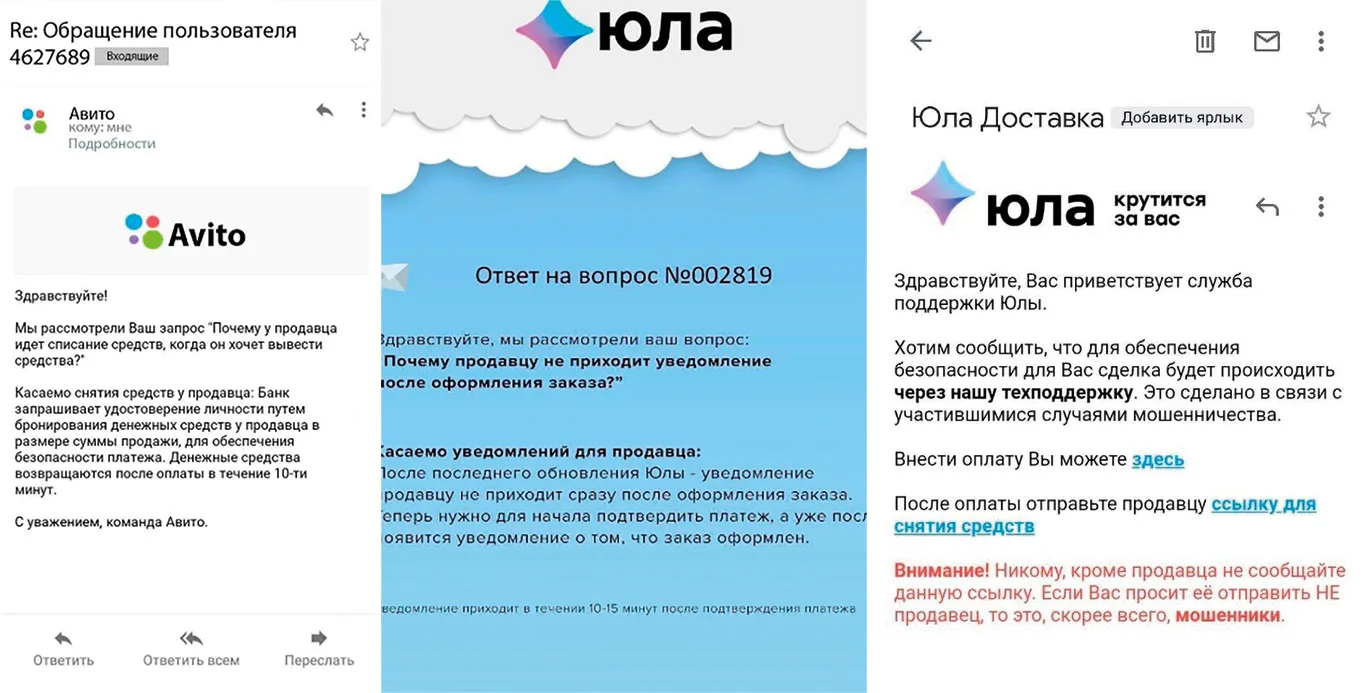
Рис. 1. Примеры поддельных скриншотов общения с технической поддержкой
ПРИМЕР СКАМА
Данная активность в интернете не нова. Она имеет устоявшееся название: скам (от английского SCAM – афера, мошенничество). В юридическом плане скам как вид мошенничества соответствует определению в статье № 159-3 УК РФ: хищение чужого имущества или приобретение права на чужое имущество путём обмана или злоупотребления доверия (мошенничество с использованием электронных средств платежа), включая завладение чужим имуществом или имущественными правами посредством блокировки, удаления, модификации или иного воздействия на средства хранения, передачи или обработки электронных данных либо информационно-телекоммуникационных сетей.
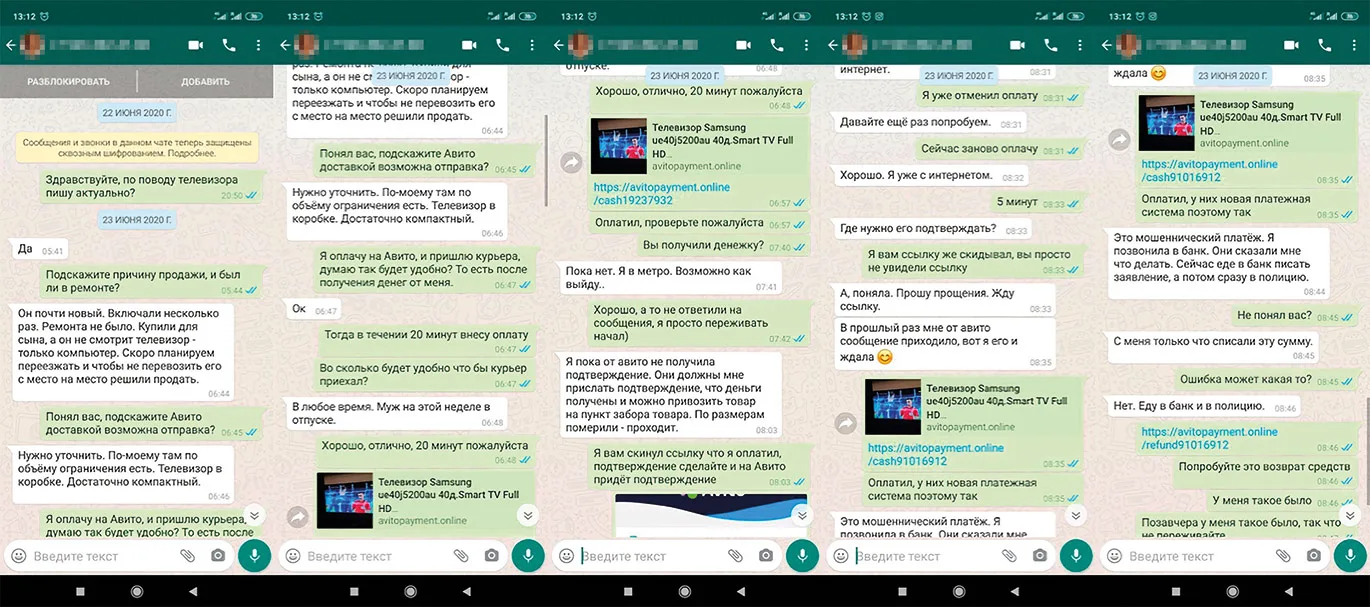
Рис. 2. Коллаж, пример реального диалога жертвы с мошенником (вид со стороны мошенника), схема Авито 2.0. Жертва – продавец, мошенник выступает в роли покупателя товара
СКРЫТАЯ ЧАСТЬ СКАМ-СХЕМ
Веб-интерфейсы для создания форм и реализации p2p-переводов в настоящее время предоставляют на коммерческой основе как отдельные финансовые организации, так и крупные порталы-агрегаторы. Техническая спецификация API размещена в публичном доступе (рис. 3–4).
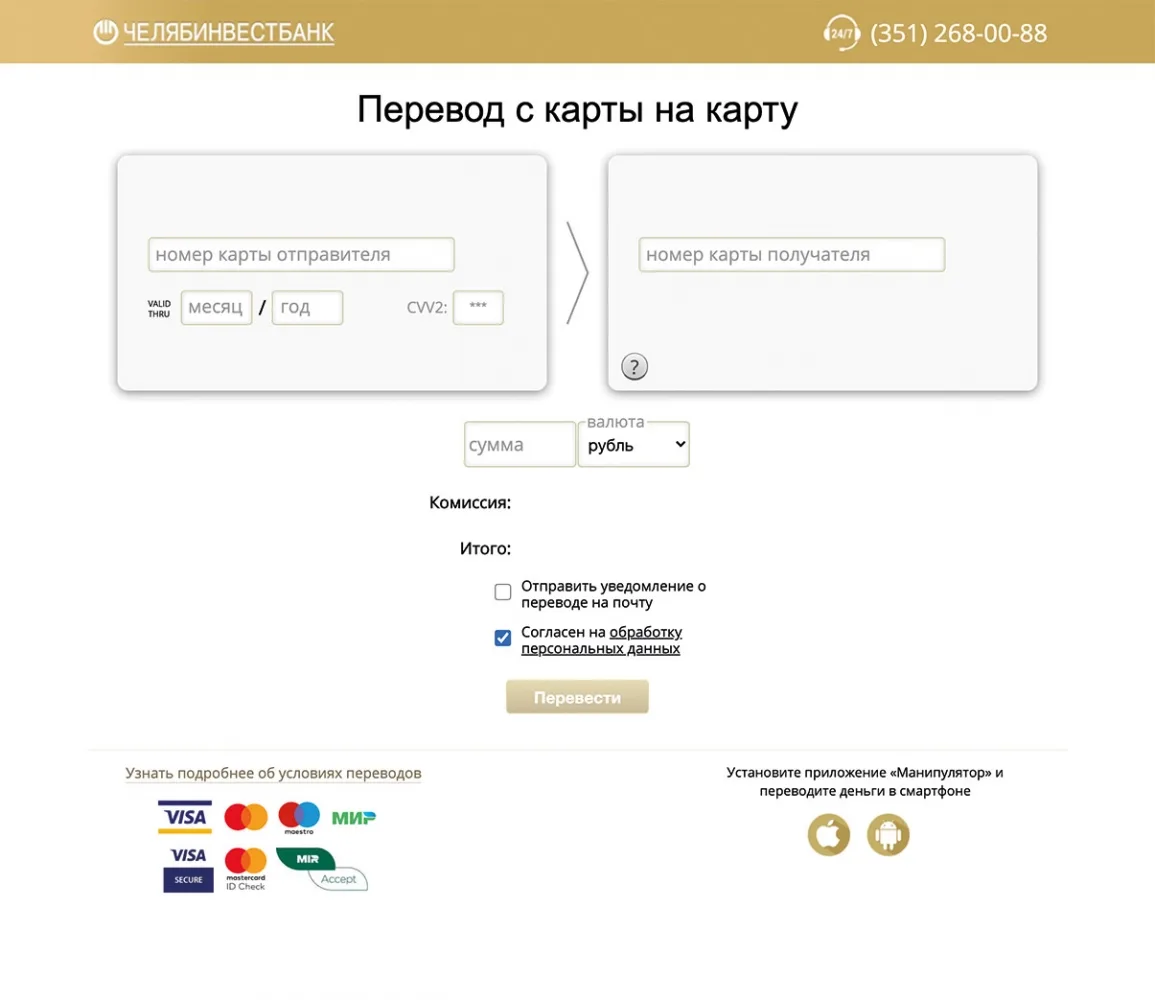
Рис. 3. Скриншот платёжного интерфейса страницы https://p2p.chelinvest.ru/
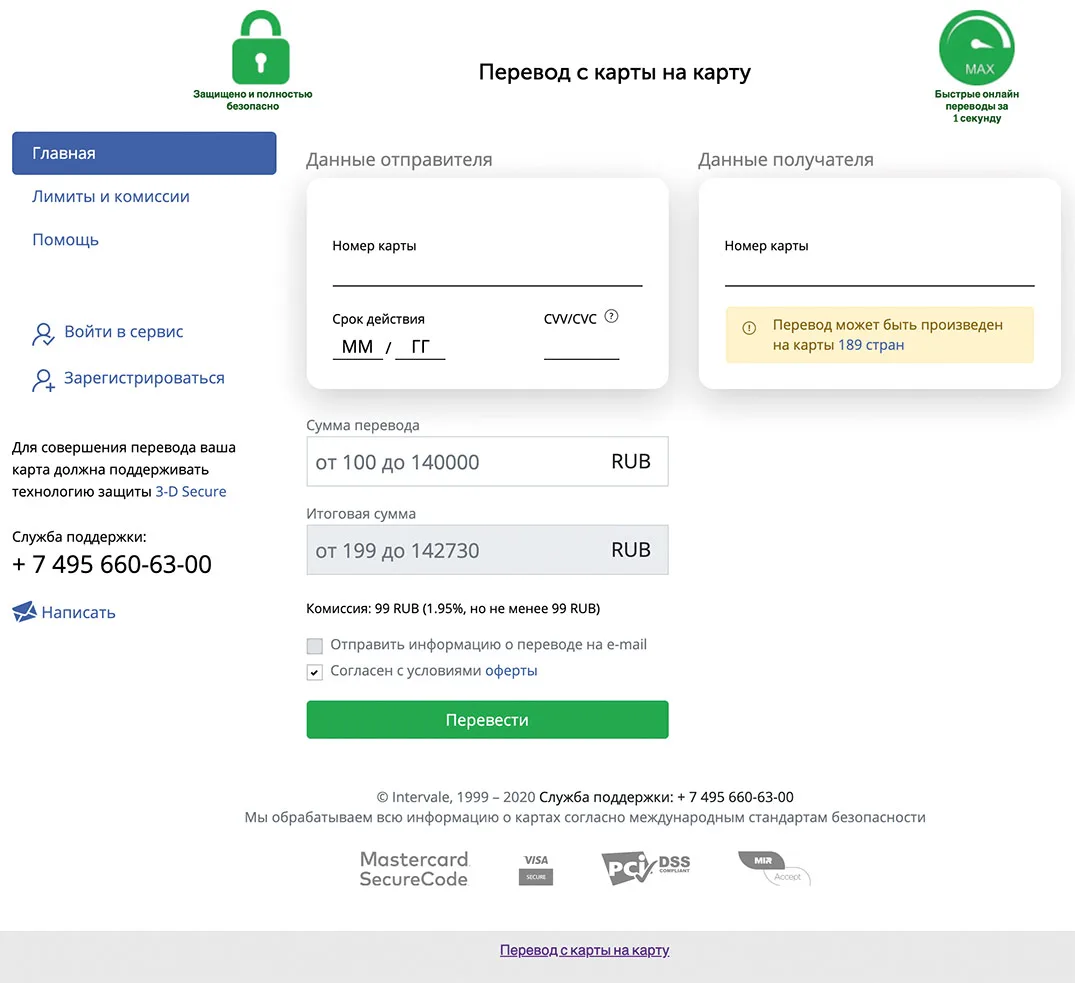
Рис. 4. Скриншот платёжного интерфейса страницы https://card2card.ru/
По состоянию на август 2020 года описанные скам-схемы вышли за пределы РФ и успешно реализуются отечественными скамерами на торговых площадках, аналогичных «Авито» и «Юле», в странах Евросоюза, в Казахстане и Белоруссии.
СКАМ-КОМАНДЫ В ЦИФРАХ
Реализация и настройка скриптов, тестирование интерфейсов, администрирование хостинга, регистрация новых доменных имён, создание профильных каналов и сопровождение ботов в Telegram, поиск и обучение новых участников схемы (в терминах скама – worker’ов), взаимодействие с сервисами по обналичиванию денежных средств, ведение внутреннего учёта и взаиморасчётов с участниками операций – это только малый перечень ежедневных задач скамеров. Поэтому скамом злоумышленники промышляют в группах (командах). Скам-схема, пример которой приведён на иллюстрации выше, адаптирована под дистанционный формат взаимодействия. Строгая иерархия и точное понимание роли и функций каждого участника в скам-команде, а также мануалы и иллюстрации, содержащие примеры диалогов между скамером и реальной жертвой, позволяют скам-схеме более полугода развиваться на просторах RU-нет и привлекать в свои ряды новых участников.
В настоящее время в Telegram действует более 70 активных скам-команд. В скам-команду может входить до 1000 учётных записей пользователей Telegram. У каждой группы есть организатор, который чаще всего выступает в роли конечного бенефициара или технолога. Для сопровождения технической части в скам-команду привлекается специалист (саппорт). Для поиска и базового обучения новых участников предусмотрена роль кадровика/модератора/чекера. Остальные участники скам-команд – это worker’ы (кидалы, разводилы). В их задачу входит поиск и обман жертв на торговых площадках. По статистике,активных worker’ов в скам-команде не более 5–7% (рис. 5).
На примере одной из «молодых» скам-команд, созданной в начале июля 2020 года и работающей со схемами Авито 1.0/2.0, Юла 1.0/2.0, приведён экспресс-анализ и определены базовые экономические метрики схемы. Получены следующие цифры:
- время существования скам-команды (отчётный период): 14 дней;
- количество участников: 419 учётных записей;
- количество worker’ов, хотя бы раз совершивших обман жертвы: 19 учётных записей;
- количество совершённых мошеннических операций с подтверждённым результатом: 45 раз;
- наиболее популярная скам-схема мошенничества: Авито 2.0. (более 50% от общего количества);
- общая сумма похищенных за период данной скам-командой денежных средств: 204 624 рубля;
- максимальный доход worker’а от одной жертвы за указанный период: 15 000 рублей;
- максимальное количество обманов жертв, совершённых одним worker’ом за период: 8 раз;
- максимальный «грязный» (до обнала и комиссий) доход worker’а за период: 31 840 рублей;
- прибыль организаторов от работы скам-команды за отчётный период составила: 43 478 рублей.
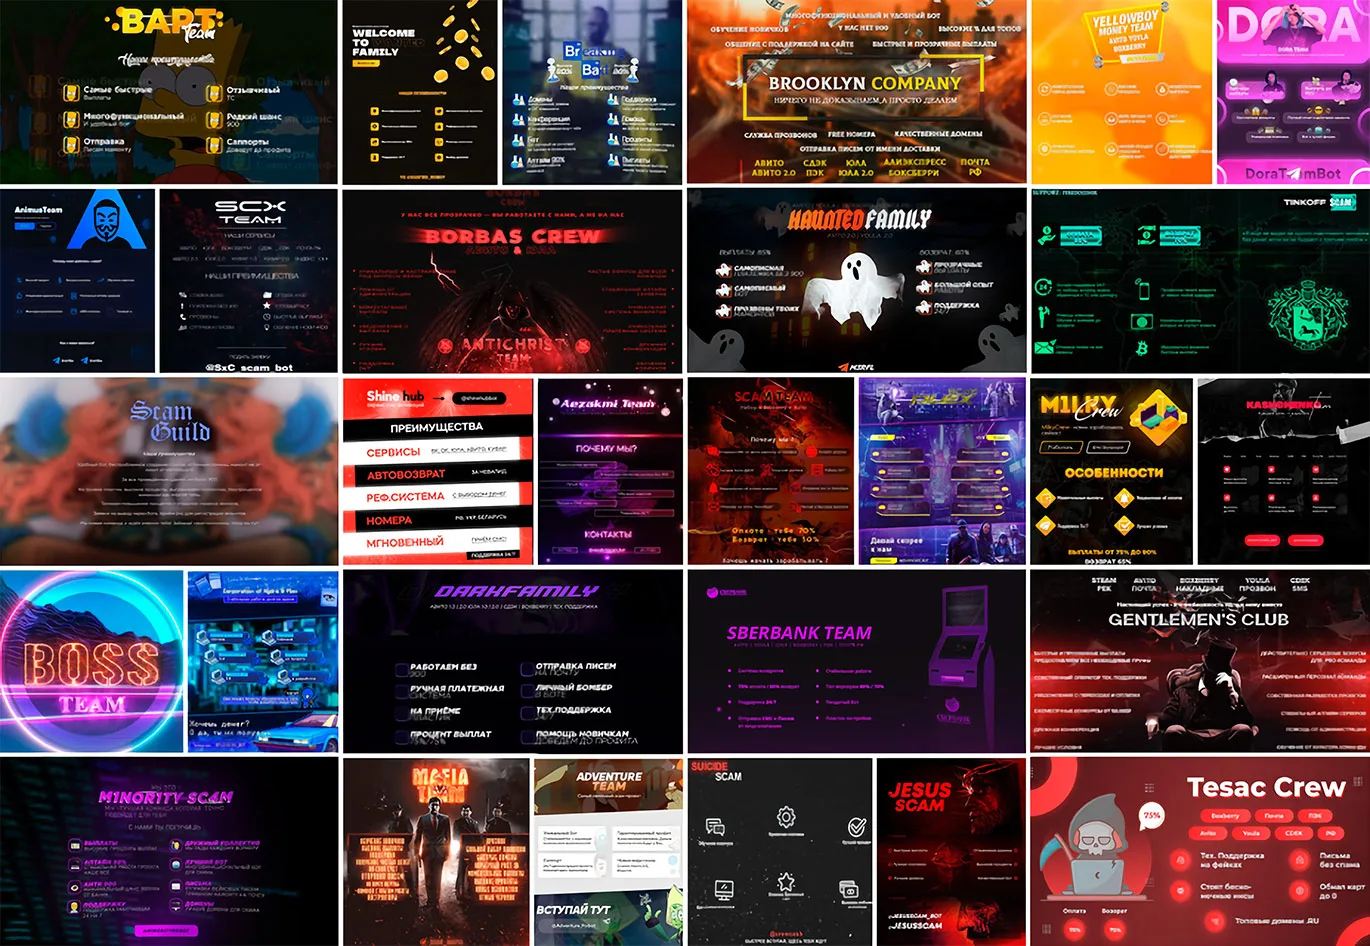
Рис. 5. Коллаж из баннеров и объявлений от скам-команд о наборе новых участников, размещённых в telegram-каналах и на профильных форумах в darknet
ПРИЗНАКИ СКАМ-СХЕМЫ
В процессе анализа материалов скам-схемы выявлены признаки, которые могут помочь участникам: явным (жертвы, торговые площадки) и неявным (банк-эмитент пластиковой карты жертвы) выявлять и не допускать дальнейшее развитие аналогичных схем мошенничества.
Топ-3 признаков скама с точки зрения жертвы на торговой площадке
Признак № 1. В диалоге о покупке/продаже вторая сторона предлагает продолжить общение во внешнем по отношению к торговой площадке чате. В сообщении умышленно искажается форма написания email (вместо адрес@домен.ru пишется раздельно адрес собака домен точка ру) или наименование выбранного для продолжения общения мессенджера (вместо «WhatsApp» указывается «BoцApp», «в0тсаn», «Baцап» и т. д.). Примеры таких сообщений:
«У меня муж хотел бы сейчас сесть за ноутбук. Можем продолжить обсуждение в вотсап в телефоне? *номер*. Спасибо!»
«Можно я Вам пришлю ГС (голосовое сообщение) в TG? Мне лень печатать».
Признак № 2. Вторая сторона по сделке в диалоге просит прислать email/номер телефона для передачи ссылки на оплату/получение товара. При этом поступившая ссылка отличается (частично или полностью) по внешнему виду и написанию от наименования торговой площадки, на которой происходит сделка.
Признак № 3. Вторая сторона по сделке просит прислать ей дополнительную информацию, которая поступает напрямую из банка или от торговой площадки (одноразовый пароль, секретный код, разгласить содержание полей в веб-формах или SMS-сообщениях) и не должна раскрываться в процессе сделки, ссылаясь на собственный опыт и регулярно возникающие технические ошибки на площадке («я знаю, потому что так уже делал», «у меня так уже было вчера с другим», «это у них новые правила, мне тоже не всё понятно» и т. д.).
Топ-3 признаков скама с точки зрения аналитика ситуационного центра(на торговой площадке)
Признак № 1. Существенное (в количественном измерении, исходя из ранее определённых метрик, согласованных лимитов и существующей скоринговой модели) отклонение сценария работы от типового профиля пользователя торговой площадки.
Примерами таких отклонений являются:
- вход под существующей учётной записью с IP-адреса иностранного государства либо пула IP-адресов региона РФ, отличного от указанного при регистрации;
- после захода в профиль пользователя отключение всех уведомлений, настроек безопасности и каналов общения, кроме общения в чате на сайте;
- отключение в профиле учётной записи способа доставки товара гарантированными сервисами торговой площадки.
Признак № 2. При автоматическом анализе содержания диалогов между пользователями на торговой площадке могут быть выявлены паттерны, характеризующие попытку увода жертвы во внешний чат по ключевым словам/фразам (WhatsApp, Telegram и искажённые формы написания этих названий, такие как Bотсап, WA, WatsUp и пр.) в диалогах, а также на основе анализа ответов (указывается номер телефона – 10–11 цифр с разделителями, email - @, фразы «вот мой номер», «моя почта» и т.д.).
Признак № 3. Косвенным подтверждением факта реализации скам-схемы в отношении активного пользователя может являться появление «замерших»/неоконченных или внезапно завершённых на моменте передачи номера телефона/email диалогов в чате площадки.
Топ-3 признаков скама с точки зрения антифрод-офицера ситуационного центра банка-эмитента
Признак № 1. Попадание в чёрный список (ЧС) дропперов. При базовом p2p-переводе с пластиковой карты жертвы на пластиковую карту дроппера антифрод-система банка-эмитента может в режиме реального времени определить точные реквизиты получателя и сравнить их с данными из собственных ЧС (по картам, ранее использованным мошенниками для переводов).
Признак № 2. Попадание в группы скомпрометированных виртуальных терминалов. Переводной интерфейс веб-сайта, который используется злоумышленниками для p2p-переводов, привязан к конкретному идентификатору клиента. В процессе ретроспективного анализа всех подтверждённых случаев мошенничества возможно установить перечень этих идентификаторов, привязанных к реальному или виртуальному терминалу (группе устройств), и либо взять все поступающие переводы с этих терминалов на ручной разбор, либо установить временные задержки (длительность определяется экспертно) на обработку приходящих с данного ID запросов на p2p-перевод.
Признак № 3. Соответствие профиля потенциальных жертв. Для группы клиентов, ранее не совершавших p2p-переводы в Интернете (лица пожилого возраста, жители в регионах и др. – профиль составляется на основе анализа подтверждённых случаев мошенничества), устанавливаются триггеры и дополнительные/временные дневные лимиты на совершение операций по коду «p2p-перевод» с пластиковой банковской карты.
Закончить статью я бы хотел словами обращения представителей МВД к потенциальным жертвам скамеров.
Уважаемые граждане! Будьте предельно внимательны при покупке товаров через сайты интернет-объявлений и популярные торговые площадки. Не разглашайте неизвестным лицам реквизиты своих банковских карт, а также иную контактную информацию. Помните, что добросовестные продавцы или покупатели товаров не будут запрашивать ваши персональные данные или убеждать вас совершать сомнительные операции. По факту совершения в отношении вас попыток мошенничества своевременно информируйте представителей МВД, службу безопасности финансовых организаций и торговых площадок. Будьте здоровы!