


Российские компактные МСЭ для офиса и филиала
Межсетевой экран размером с книгу может защищать филиал. Вопрос в том, какие функции защиты одновременно он вытянет и как удобно его обслуживать. Я бы начинал выбор модели с удобства настройки правил и анализа событий. Затем изучил бы, как происходит замена отказавшего устройства. Потом сравнивал бы устройства между собой по пропускной способности с уже включённой защитой.
Рассмотрим сегодня 12 компактных российских межсетевых экранов. Под термином NGFW я понимаю межсетевой экран с контролем приложений (AppControl) и системой предотвращения вторжений IPS. Антивирус, правила по пользователям, веб-фильтрация, расшифровка TLS и подключение к песочнице тоже могут входить в функциональность.
Обзор основан на документации производителей и полученных от них уточнениях. Сведения актуальны на 2 ноября 2026 года. «Не подтверждено» означает пробел в использованных источниках, а не доказанное отсутствие функции. Данные относятся к конкретным исполнениям устройств и версиям ПО.
Управление
По моему опыту, трудности проявляются при настройке и включении защиты: интерфейс отвечает медленно, а включённый набор функций защиты слишком замедляет работу небольшой коробки. Поэтому в пилоте я бы проверял работу, включив всё, что необходимо для рабочей конфигурации. Например, с включённым Site-to-Site VPN до центрального офиса, контролем приложений, IPS и URL-фильтрацией.
Локальная веб-консоль есть не у каждого программно-аппаратного комплекса (ПАК). У PT NGFW 1005 потребуется дополнительно сервер или виртуальная машина для управления; диагностический интерфейс командной строки (CLI) их не заменяет. Kaspersky KX-100 использует платформу центрального управления OSMP. «Континент 4» также требует ЦУС и Менеджер конфигурации; локальное меню IPC-R10 служит для первоначальной настройки и диагностики.
У UserGate B50-B есть собственные веб-консоль и CLI, а uMC необязателен. Ideco SX+ настраивают через браузер; Ideco Center нужен для работы SD-WAN. Локальный веб-интерфейс есть у CoreBit, ИКС RF50, ViPNet xF100, InfoWatch ARMA К100, «Рубикона Nova» и Numa Edge 25R. У ИКС RF50 также предусмотрена локальная консоль с подключением монитора к видеовыходу устройства.
У ViPNet xFirewall 5.6.5 локальные веб-интерфейс и CLI не заменяют контур администрирования ViPNet: лицензии назначаются через ЦУС/Prime, роль для активации IPS также задаётся там. У Eltex ESR-30 FSTEC есть CLI и доступ по SSH. Для веб-управления используется отдельная система ECCM, которую устанавливают на своём сервере. При управлении через CLI она необязательна.
Если выбранному МСЭ нужен отдельный центр управления, включите в проект необходимые серверные ресурсы, лицензии, резервное копирование и место для сбора и хранения журналов. Попросите показать изменение правила и поиск события, затем разорвите связь МСЭ с управляющим сервером. Проверьте продолжение фильтрации и восстановление управления после обрыва.
Двенадцать устройств и их ограничения
Обычно поставщики измеряют производительность на разном типе трафика и с разными включёнными модулями безопасности:
L4 режим обычно предполагает, что подаётся трафик UDP, который умещается в кадры Ethernet размером 1518 байт. И из функций безопасности в этом тесте включаются только правила по портам.
L7 режим обычно предполагает, что подаётся смесь трафика различных приложений в пропорциях, выбранных производителем. Такой профиль трафика может называться Enterprise Mix (EMIX) или Internet Mix (IMIX). При тестировании такого трафика производители включают разные функции безопасности. Как правило, используется анализ приложений, который обозначают как L7, DPI или AppControl. К этому в тесты добавляют ещё движки инспекции атак в контенте приложений: IPS (IDPS), антивирус, URL фильтрацию, песочницу, Threat Intelligence, DNS Security. У некоторых есть ещё DLP функционал.
HTTP/TLS-трафик: часто измеряют на 100% HTTP трафике, где идут GET запросы с ответами разной длины, например, 64 Кб. Внутри либо HTML файл, либо нули, что тоже выбирает сам вендор. TLS/SSL инспекцию обычно измеряют на HTTPS трафике, где часто транзакции очень длинные, например 256 Кб или 1 Мб. Но после расшифровки часто «забывают» включить функции защиты, чтобы не показывать, насколько сильно снижается производительность.
Тесты обычно проводят без включённого NAT, при включении NAT производительность часто снижается. Проверяйте это у себя на пилоте. То же самое с функциональностью IPsec VPN — криптографические операции создают дополнительную нагрузку на процессор, поэтому при использовании IPsec VPN придётся провести собственные тесты производительности. И важно, что процесс журналирования событий тоже будет занимать процессорное время. Поэтому проверяйте, что тесты были с включённым журналированием всех событий. Ключевое слово — «всех».
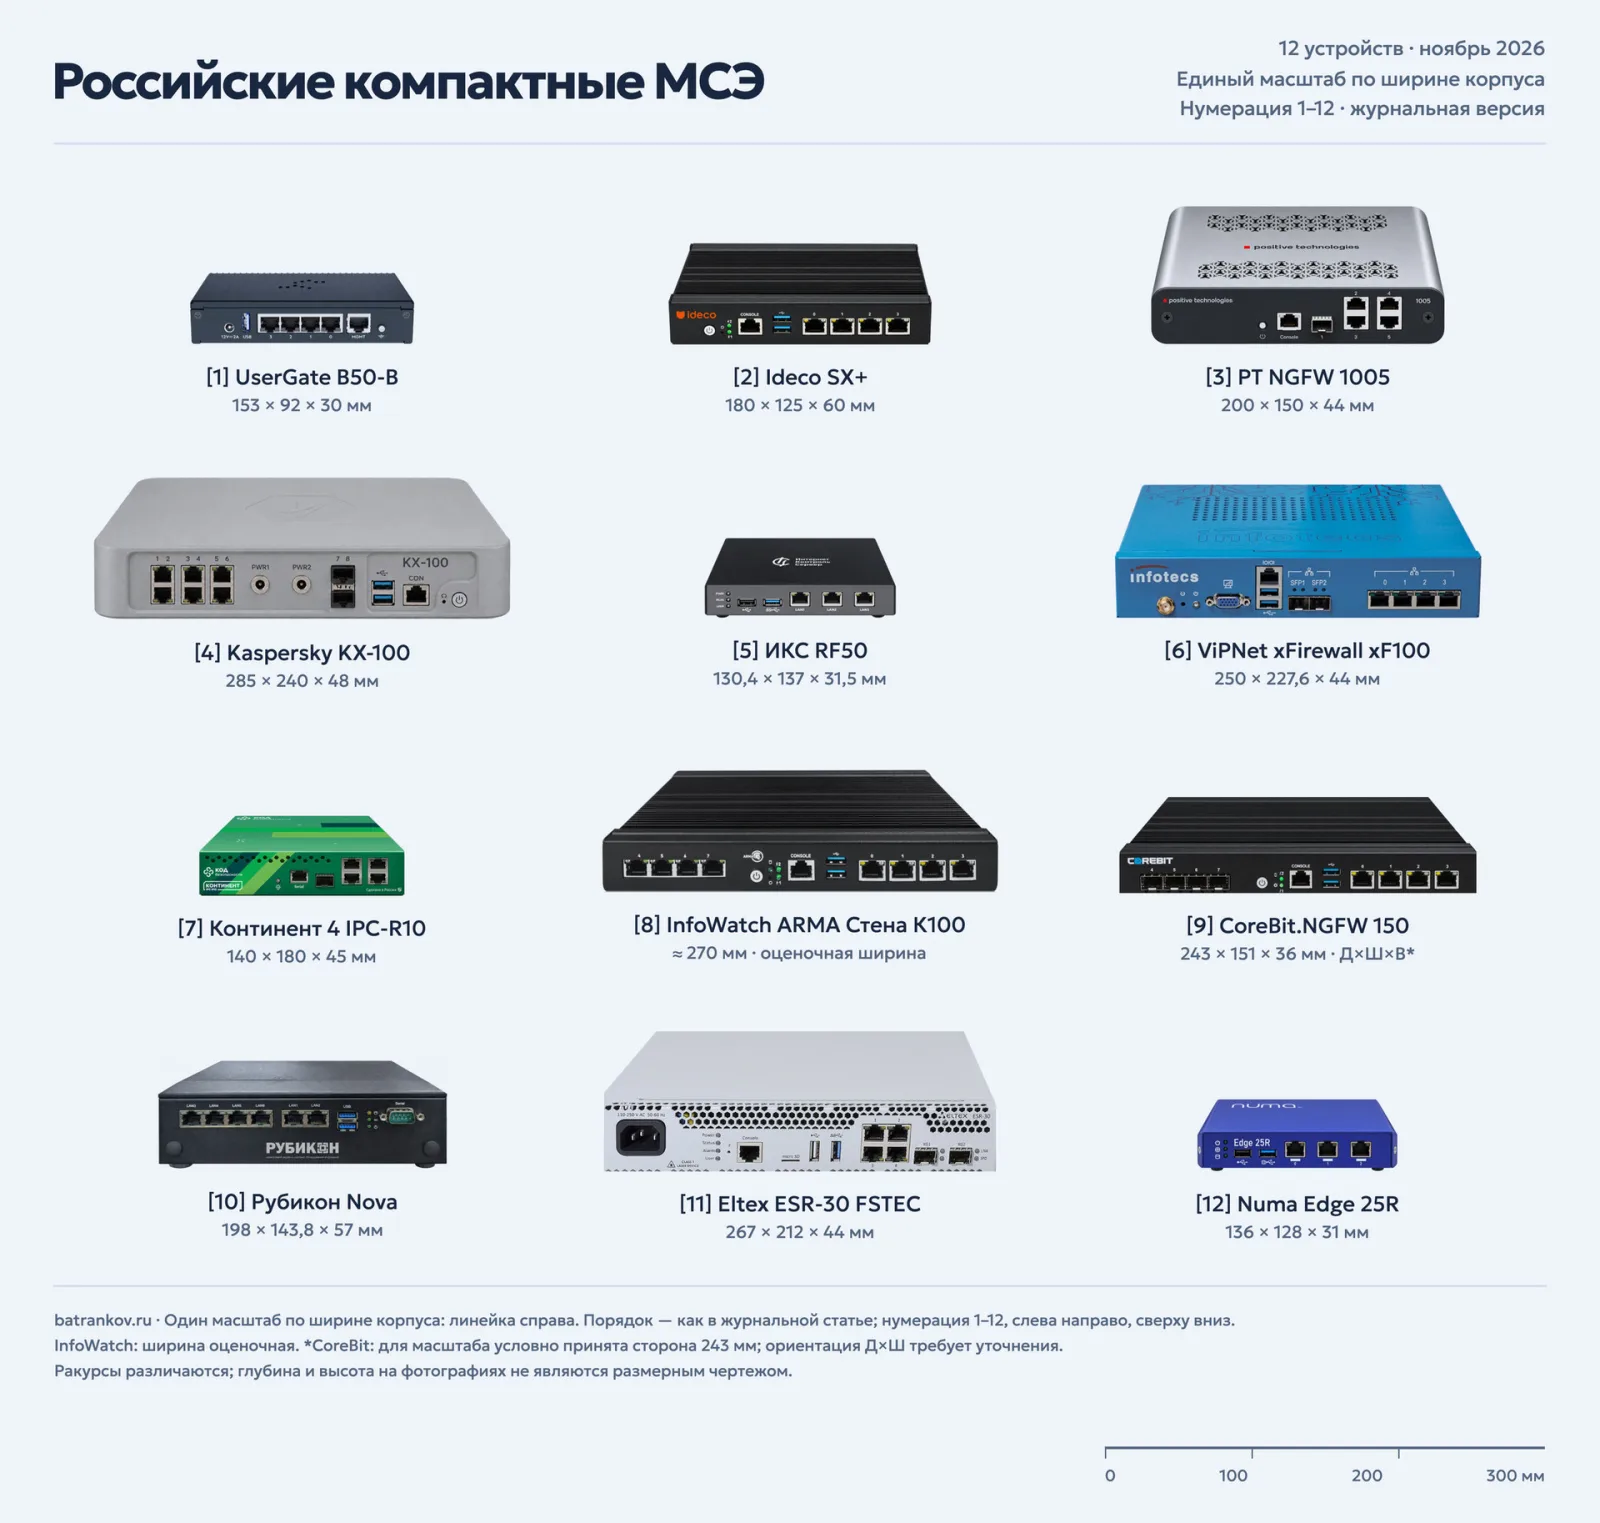
Рисунок 1. Двенадцать компактных российских межсетевых экранов. Номера соответствуют строкам таблицы устройств. Масштаб по ширине корпуса общий; оценочные размеры и допущения указаны на иллюстрации. Изображение не заменяет размерный чертёж.
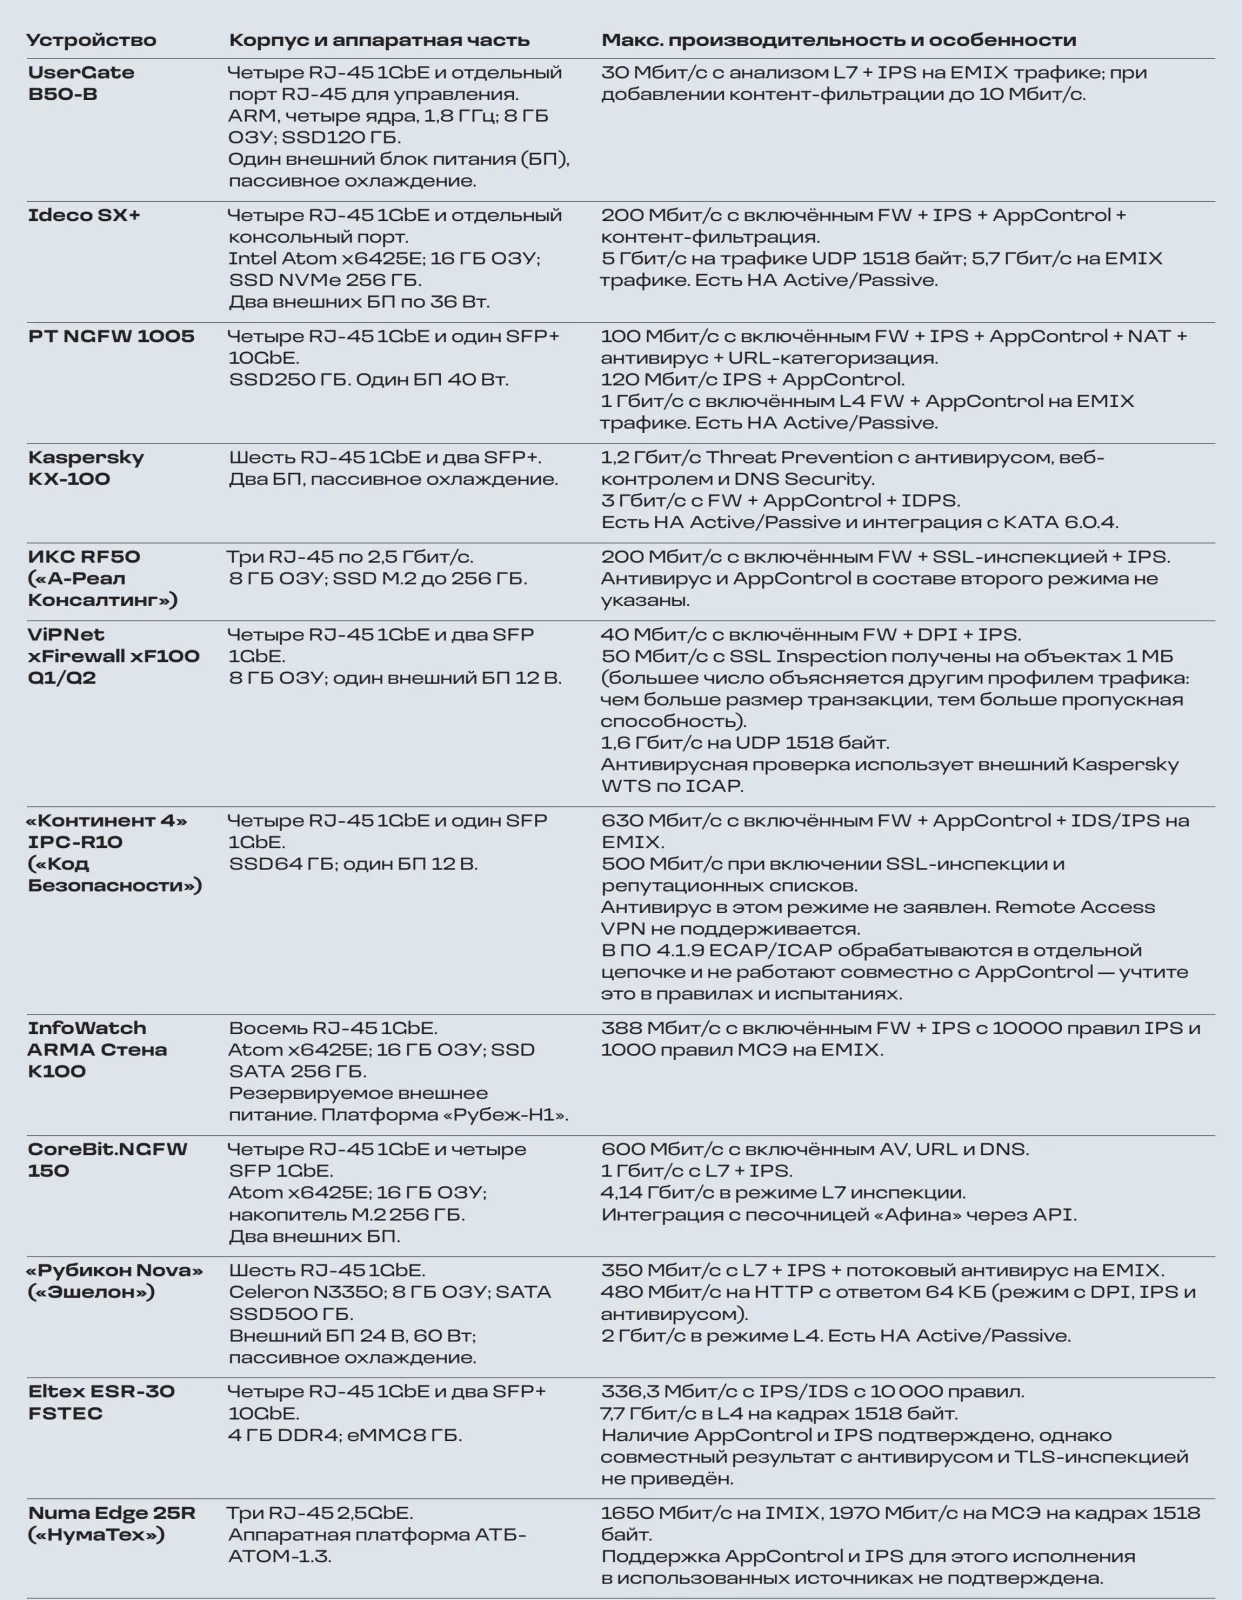
Рисунок 2. Базовый МСЭ на крупных UDP-пакетах, Мбит/с. Размеры 1500/1518 байт и режимы сохранены по собранным источникам. Методики испытаний у всех, к сожалению, различаются.
Почему не нужно выбирать победителя по паспортным скоростям
Наличие портов 10GbE не обещает 10 Гбит/с с включённой защитой. Результат измерения пропускной способности межсетевого экрана на UDP-пакетах не показывает скорость с одновременно включёнными AppControl, IPS и антивирусом. HTTP с ответами разного размера и смешанный EMIX по-разному нагружают движки анализа. FW в документах означает межсетевое экранирование, L4/L7 — уровни обработки трафика. Состав смешанных профилей EMIX и IMIX у производителей различается, поэтому результаты испытаний по таким профилям нельзя напрямую сравнивать. К сожалению, обозначение NGFW не гарантирует одинакового состава защитных модулей.
На графике UDP собраны тесты с обозначениями 1500 и 1518 байт. Условия источников сохранены: у Ideco явно указан двунаправленный тест, у «Континента» — средний размер пакета. Это паспортные результаты разных производителей, а не испытание на одном стенде.
Есть и другие параметры NGFW, кроме пропускной способности. CPS — число новых соединений в секунду, PPS — пакетов в секунду, CC — одновременно открытых соединений. Важно понимать, что эти параметры измеряются отдельно от пропускной способности. Например, для тестов значений CPS обычно берут транзакции длиной 1 байт, чтобы было максимальное число CPS. Чем длиннее размер транзакции, тем меньше новых соединений в секунду выдаёт устройство, просто по законам физики.
Число сотрудников нельзя получить делением CPS на условную норму. Камера с видеотрансляцией и браузер с короткими запросами расходуют ресурсы по-разному. Измерьте пики своей сети: новые соединения в секунду, одновременные сессии и объём трафика. В CPS тоже иногда упирается производительность NGFW.
Проверка файлов по хешам, потоковый антивирус и песочница решают разные задачи. Наличие ICAP само по себе не подтверждает работоспособную интеграцию с конкретной песочницей. На стенде нужно проверить извлечение и передачу файла, получение вердикта о том, является ли файл безопасным или вредоносным, а также порядок и сроки его блокировки. Встроенный веб-прокси, обратный прокси, инспекция HTTPS и подключение самого МСЭ к внешнему прокси — разные функции.
Проверку файлов поставщики осуществляют прежде всего для HTTP/HTTPS. При этом документация Kaspersky NGFW описывает антивирусную проверку почтовых протоколов и FTP. Поддержку других протоколов всегда важно уточнять для конкретного продукта, версии и лицензии.
Как провести пилот и посчитать стоимость
Сначала определите архитектуру защиты филиала. При прямом выходе в интернет нужны защитные функции на самом устройстве. Если весь трафик отправляется в головной офис, на площадке важны только Site-to-Site VPN и удобное управление. Затем исключите модели, не соответствующие обязательным требованиям к числу портов, сертификации, способу управления и поддержке высокой доступности — High Availability (HA).
Для оставшихся кандидатов проверьте работу приложений, VPN-туннелей, правил и журналирования при расчётной скорости трафика, частоте создания новых соединений и числе одновременных сессий. Нужные модули защиты включите одновременно. Расшифровку TLS добавляйте, если собираетесь её использовать; заранее определите исключения. Проверьте телефонию, видеосвязь, обновления и подключения подрядчиков.
Отключите канал передачи данных на одном устройстве, также разорвите связь с центром управления. Проверьте восстановление конфигурации на втором устройстве в кластере HA и запишите время восстановления работы. Для HA-пары с синхронизацией сессий отдельно проверьте, сохраняются ли активные соединения при переключении. Резервирование WAN не равно SD-WAN, а два БП не заменяют отказоустойчивую пару. Поддержку HA надо проверить именно для выбранной модели и версии ПО.
Стоимость считайте на одинаковый срок: оборудование, подписки на защитные функции и обновления их баз, техподдержка, система управления, хранение журналов, второй узел HA или холодная замена. Уточните, что перестанет работать после окончания подписки. В спецификацию внесите версию ПО, лицензии и сертификаты. Если платформу и ПО выпускают разные компании, узнайте, кто поддерживает весь ПАК. Методику испытаний и важные требования приложите к договору.
Иногда заказчики ищут пассивное охлаждение, потому что устройство часто находится прямо в офисе и шум от устройства никому не нужен. У большинства устройств это прямо заявлено.
Выбор завершайте испытанием на своей сети.
Источники
Документация и другие таблицы расположены по адресу https://batrankov.ru/blog/rossiyskie-kompaktnye-ngfw/