


Платформа Радар
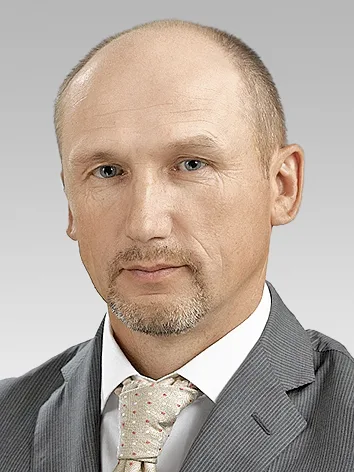
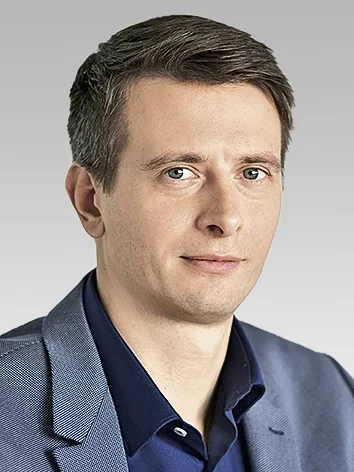
Генеральный директор ООО «Пангео Радар» Алексей Сидоров и директор по развитию ООО «Пангео Радар» Сергей Рублев — о функциональных и интеллектуальных возможностях Платформы Радар, разработанной для автоматизации работы центров кибербезопасности.
— Расскажите, пожалуйста, немного о вашей компании — об истории её создания и ключевых решениях.
А. Сидоров: Пангео Радар — молодая компания, созданная всего год назад специально для того, чтобы продвигать на российском рынке новый программный продукт - интересный инструмент для автоматизации работы центров кибербезопасности. Речь идёт о Платформе Радар, которую мы считаем весьма перспективной, и, как показывают наши переговоры с заказчиками, включая российские банки и финансовые компании, очень востребованной. Компании финансовой сферы давно являются целью номер один для хакеров, многие уже столкнулись с целенаправленными атаками на свою информационную инфраструктуру и,по мнению многих аналитиков, оказались не готовы к эффективному противодействию атакующим.
— И поэтому банки и финкомпании уделяют наибольшее внимание своей киберзащите, не так ли?
А. Сидоров: Да. Плюс к этому мотивирующее воздействие на них оказывает ужесточение законодательства, в первую очередь, принятие 187-ФЗ о критической информационной инфраструктуре и ряда подзаконных актов. В этих условиях банки активно создают собственные центры кибербезопасности и, естественно, ищут оптимальные решения для автоматизации их работы.
— Почему вы считаете решение Платформа Радар оптимальным, в чём вы видите его конкурентные преимущества перед аналогичными решениями других вендоров?
С. Рублев: Наиболее близким к нашему решению являются SIЕМ-системы, но Платформа Радар функционально шире, поскольку реализует не только характерные для SIEM-функции обработки событий кибербезопасности, но и ряд аналитических средств для расследования инцидентов. Большим преимуществом системы является то, что она «заточена» как на работу у отдельных заказчиков, так и на развёртывание у сервис-провайдера, оказывающего услуги мониторинга информационной безопасности. И, что тоже немаловажно, Платформа Радар является масштабируемой — она может эффективно работать и в инфраструктуре небольшой организации, и в условиях большой корпорации со сложной географически распределённой структурой.
А. Сидоров: Я хотел бы отметить ещё один принципиальный момент: Платформа Радар наследует многолетний опыт европейских специалистов в сфере кибербезопасности, и при этом является отечественным программным продуктом. Хорошо известно, что в последние несколько лет у нас в стране последовательно проводится политика импортозамещения в ИТ-сфере, банки и компании всё чаще отдают предпочтение разработкам национальных производителей. Не только потому, что таково пожелание государства, но и в связи с тем, что использование иностранных решений с недоступными исходными кодами действительно чревато рисками, особенно в сфере кибербезопасности. Платформа Радар, повторюсь, полностью российский продукт – включена в реестр отечественного ПО Минкомсвязи, развивается и поддерживается российскими программистами. При этом по качеству оказываемых сервисов и по функционалу она ничем не уступает своим зарубежным аналогам, опережая их по некоторым параметрам.Сегодня мы готовы предложить достойную замену зарубежным SIEM-системам, уходящим с российского рынка. Не будем называть их, они хорошо известны специалистам.
— Расскажите подробнее об аналитических возможностях системы, это действительно то, что ценят все заказчики.
С. Рублев: Есть специальный интерфейс, в котором можно проводить расследование инцидентов — создаётся специальная аналитическая среда, и в ней собираются вся информация, необходимая для проведения расследования. Плюс к этому — здесь же собираются данные по инфраструктуре, и можно наблюдать за тем, как атака отражается на различных её этапах. Отдельно хочется отметить возможности системы по построению картины рисков. Вводится понятие бизнес-сервиса и бизнес-процесса, и, благодаря модулю визуализации, можно смотреть, какие стадии бизнес-процесса находятся под угрозой. Вообще-то это лучше один раз увидеть, чем много раз услышать — специалисты с опытом работы в SOC сразу же отмечают полезность и удобство такого инструментария.
— И чем это помогает сотрудникам банка? Понятно, что сама по себе визуализация любого процесса — положительный момент, но, положим, происходит инцидент, и что дальше?
С. Рублев: А дальше сотрудники ИБ-департамента и других подразделений банка получают в режиме реального времени сигналы о том, какие информационные системы находятся под угрозой прямо сейчас и какие могут оказаться под угрозой при успешной реализации атаки. На основании данной картины становится ясно какие риски необходимо устранить в первую очередь.
— Подтверждается ли ваша высокая оценка качеств и функционала системы отзывами клиентов?
А. Сидоров: Полноценных внедрений мы пока не имеем: как я уже сказал, компания работает на российском рынке меньше года. К настоящему моменту у нас проведено несколько «пилотов», и отзывы компаний-заказчиков очень положительные. У одного из клиентов проводилось «пилотирование» системы в условиях, максимально приближённых к боевым. Мы развернули нашу платформу в рамках центра ИТ-мониторинга и продемонстрировали весь процесс обработки инцидентов от выявления до закрытия с полной детализацией картины атаки. В рамках испытаний демонстрировались возможности системы для различных ролей сотрудников: аналитик 1-й линии, руководитель смены аналитиков, специалист по расследованию инцидентов, руководитель SОС.
— Если ваше решение является, как вы сами сказали, уникальным по некоторым параметрам, то оно наверняка относится к разряду дорогостоящих. Насколько доступным оно является для компаний с небольшим бюджетом на информационную безопасность?
А. Сидоров: События последних нескольких лет показывают, что экономить можно на всем, но только не на собственной киберзащите. Особенно хорошо это понимают компании, столкнувшиеся с последствиями успешно реализованных атак. Это первый момент, который я хотел бы отметить. А второй момент заключается в том, что создание центра кибербезопасности — сам по себе весьма недешёвый процесс, ведь речь идет не только о приобретении серверов и софта, но и о формировании специализированного подразделения ИБ, найме высококвалифицированных специалистов, которых расхватывают с рынка как горячие пирожки. Для эффективной работы центра требуется разработка и отладка процессов реагирования, чтобы они работали как часы, зачастую — изменение бизнес-процессов предприятия. Компаниям, создающим SOС, в любом случае приходится «раскошеливаться». С каждым годом растёт число участников рынка, понимающих, что ущерб от успешных кибератак — причём и финансовый и репутационный ущерб — зачастую оказывается намного выше, чем все затраты на создание и работу центров киберзащиты.
— Ценовой фактор имеет значение, но не меньшее значение имеет и фактор времени. Как быстро может быть развернута Платформа Радар?
С. Рублев: В данном случае не всё зависит от нас. У крупных компаний достаточно сильно «закручены гайки» во всём,что касается информационной безопасности. А поскольку наша система агрегирует данные из других установленных систем, то требуются права доступа, настройки учётных записей и т.д. Поэтому процесс первичной установки системы может занимать от двух месяцев до полугода — в зависимости от того, насколько быстро решаются перечисленные мной вопросы на стороне заказчика.
— Это нормальный срок.
С. Рублев: Да. Как показывает опыт, в более короткие сроки никто «не укладывается». Хотел бы особо подчеркнуть, что речь идёт именно о процессе первичной установки системы. А полноценное внедрение с реорганизацией бизнес-процессов, с обучением персонала и т.д. в среднем занимает от полугода до года.
— В начале нашей беседы вы сказали, что ваша компания рассматривает Платформу Радар как ключевой для себя продукт. Планируется в ли в дальнейшем расширение продуктовой линейки компании за счёт включения в нее других продуктов, или же совершенствование Платформы Радар?
С. Рублев: Мы сейчас ведём работу по доработке функционала, чтобы он соответствовал каждой букве постоянно меняющихся требований в области защиты КИИ. И понятно, что нет предела развития по количеству поддерживаемых источников событий и интеграций с инфраструктурными решениями. Кроме того, мы развиваем центр компетенции по киберугрозам: поскольку паттерны кибератак меняются со временем, мы стараемся своевременно выпускать правила, «заточенные» на актуальные техники атакующих. Это интеллектуальная составляющая нашей системы, призванная помочь заказчикам эффективно противодействовать угрозам для их инфраструктуры.