


Первый после SOC'а
За последние четыре года на рынке появилось около двух десятков коммерческих провайдеров управляемых услуг информационной безопасности (Managed Security Services Providers - MSSP). Исторически их портфель услуг включает мониторинг кибербезопасности (в просторечии «SOC») и «все остальное», но в последнее время выделяется второй сервис, такой же востребованнный и важный для клиентов MSSP: управление кибернавыками пользователей. К примеру, крупнейший мировой MSSP - IBM Security Services - запустил сервис Managed Security Awareness на базе американской платформы Wombat, а крупнейший российский – Ростелеком – на базе российской платформы Антифишинг.
Мониторинг хорош универсальностью: все организации владеют сетевой инфраструктурой, серверным парком, все подвергаются тем или иным угрозам – шифровальщикам, целевым атакам, атакам на ДБО... Аналогично и управление кибернавыками: бизнес клиентов MSSP делают люди, и развитие их навыков всегда важная часть повестки топ-команды клиентских организаций. А сегодня, с ростом киберугроз, тем более… И продукты, позволяющие решать такие задачи, по мнению соответствующего магического Gartner (2018 г.), будут расти по выручке со скоростью 56% как минимум до 2022 г.
СТРУКТУРИРОВАННЫЙ ПРОЦЕСС
Очевидно, что такой сервис для крупного MSSP в России, задачей которого является помощь клиентам из разных индустрий с решением проблемы «человеческого фактора» в информационной безопасности, не может состоять из одного технологического решения или набора курсов. Зрелый мощный MSSP выполняет не только коммерческую, но и социальную функцию – помогает клиентам постепенно растить программы повышения осведомленности и управления кибернавыками сотрудников (далее – Программы). Например, используя модель «Введи-Обучи-Проверь-Исправь-Введи (ВОПИ)».
Рассмотрим эту модель.
Этап «Введи» фокусируется на определении, установке и внедрении обязательных к исполнению в организации норм по кибербезопасности. Согласитесь, без утвержденных политики ИБ и политики допустимого использования информационных ресурсов организации говорить не о чем. Нет норм, которые являются стандартом поведения пользователей, а значит, нет фундамента-опоры-каркаса выстраиваемой системы.
Этап «Обучи» пересекается с предыдущим в части внедрения политик, однако является непрерывным: обучение должно происходить регулярно. В корпоративной практике это проводится один раз каждые 1-2 года, а также включает обучение при введении новых технологий или по специфичным триггерам.
Этап «Проверь» позволяет понять, что пользователь усвоил в части знаний (помнит ли он термины, усвоил ли понятия ИБ), а также навыков – будет ли он бездумно кликать по ссылке или превратится в союзника службы кибербезопасности и отправит подозрительное письмо на ее «горячий» ящик.
Этап «Исправь» создает обратную связь для пользователей, помогая им закрывать пробелы в своих знаниях и навыках путем повторного обучения или общения с ответственными службами. На этом этапе важно установить доверительные отношения с пользователями, для чего крупнейшие корпорации обычно делегируют эту работу локальным офицерам кибербезопасности в регионах, или отделамуправлениям режима кибербезопасности в центральном аппарате.
По мере прохождения этапов иногда становится понятно, что нужно ввести новые нормы кибербезопасности – вслед за новыми технологиями, но иногда разумно отменить и старые, создавая тем самым цикл контроля качества Программы.
МОДЕЛЬ ЗРЕЛОСТИ ПРОГРАММЫ
Приведенные этапы описаны в статике, что не применимо к реальной жизни. На деле, это колесо крутится много раз, что затрудняет его использование «в лоб» в корпорации. Соответственно предлагается применять управляемую модель зрелости Программы (Приложение 1).
На каждом из уровней зрелости MSSP может предложить свой набор услуг: от поддержки в разработке политик ИБ до цифровой платформы повышения осведомленности, тем самым поддерживая клиента по мере роста его потребностей.
Повышение осведомленности и развитие кибернавыков пользователей видится той точкой пересечения служб ИБ и сервис-провайдеров, где без существенных проектных рисков и миллиардных инвестиций в технологические решения и десятки операторов SOC возможно быстро приносить и демонстрировать пользу бизнесу и конкретным бизнес-руководителям.
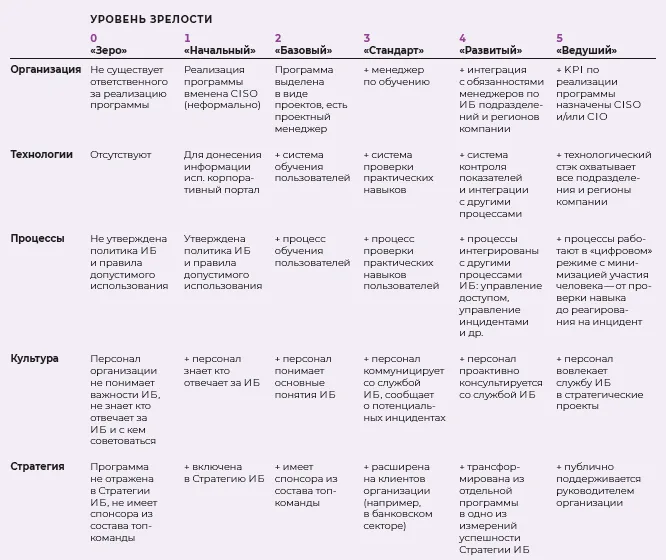
Приложение 1. Модель зрелости Программы повышения осведомленности