


Первые 60 минут после того, как вас взломали. Что делать, чтобы не стало хуже
Эта статья — о первом часе после того, как вы узнали о киберинциденте. Когда неправильные управленческие решения могут нанести больший ущерб, чем сама атака: регуляторный, юридический и репутационный.
КАК КОМПАНИИ УЗНАЮТ О ВЗЛОМЕ
Взлом почти никогда не выглядит как «срочная тревога». В реальности это:
- утром не работает бизнес-критичная система;
- клиент сообщает об утечке;
- журналист присылает запрос с вашими внутренними данными;
- приходит письмо с вымогательством и реальным «образцом».
Общее одно: вы узнаёте о проблеме после того, как всё уже произошло. Между проникновением и обнаружением часто проходят недели. Согласно статистике, в среднем мы узнаем о взломе через 42 дня. Поэтому первые 60 минут — это не борьба за инфраструктуру, а борьба за контроль последствий.
ТИПОВЫЕ ОШИБКИ ПЕРВЫХ МИНУТ
«Разберёмся сами». Внутренняя команда редко имеет опыт расследований. К моменту привлечения экспертов доказательства уже уничтожены.
«Выключите всё». Потеря данных из оперативной памяти лишает следствие ключевых улик. Иногда это оправдано, но чаще — паника.
«Никому не говорить». Информация всё равно выйдет наружу. В худшем случае компания узнаёт о собственном взломе из СМИ.
«Заплатим — и всё закончится». Оплата не гарантирует восстановления и повышает риск повторной атаки.
«Быстро переустановим». Вы теряете ответ на главный вопрос: как именно вас взломали. Значит — повторение неизбежно.
ПОЧЕМУ ВЫ УЖЕ ОПОЗДАЛИ — И ЭТО НОРМАЛЬНО
Любая целевая атака развивается по одной схеме:
- Первичный доступ (фишинг, слабый пароль, уязвимость).
- Разведка (карта сети, поиск админов).
- Повышение привилегий (права администратора).
- Полный контроль (почта, файлы, бэкапы).
- Закрепление в нескольких системах и создание запасных входов.
Когда инцидент становится заметным бизнесу, злоумышленник уже на последнем этапе. Первый час — это не техническая гонка, а управленческий кризис.
ЧЕТЫРЕ ПРИОРИТЕТА ПЕРВОГО ЧАСА
1. Контроль. Должен быть один человек, принимающий решения. Не комитет. Обычно — CISO или технический директор с явным мандатом от CEO. Создаётся чистый канал связи: личные телефоны, личные мессенджеры. Корпоративные системы могут быть скомпрометированы.
2. Стабилизация. Цель: остановить распространение атаки.
При наличии SOC:
- изоляция сегментов;
- блокировки на сетевом уровне;
- сохранение систем включёнными для расследования.
При отсутствии SOC:
- физическое отключение кабелей;
- вплоть до отключения питания;
- потеря улик < потеря бизнеса.
3. Фиксация событий. Без журналирования происходящего компания уязвима юридически и регуляторно.
Фиксируйте:
- время событий и принятых решений;
- скриншоты требований с экранов;
- кто и на основании чего принимал решения;
- всю внешнюю коммуникацию.
После того как всё закончится, в отношении вас будет проводиться расследование, и вам будет необходимо вспомнить, что и почему вы делали. Лучше всего носить с собой включённую видеокамеру, чтобы потом были доказательства того, что вы не сделали хуже.
4. Коммуникации и PR. PR должен подключаться в первый час, а не после публикации новости. Ключевой момент: в кризисе PR — это не «продажи» и не «репутация», а управление ожиданиями и защита от скальпирования.
Что нужно сделать сразу:
- назначить одного официального спикера (все остальные молчат);
- зафиксировать базовую позицию компании (один–два абзаца максимум);
- согласовать позицию между информационной безопасностью (ИБ), юристом и PR (единый фронт).
Чего нельзя делать:
- говорить «инцидента нет», если он есть — потеря доверия навсегда;
- обещать сроки и масштабы, которых вы не знаете;
- спорить с журналистами и клиентами — это занимает время;
- раскрывать технические детали на эмоциях.
Универсальная формула первого сообщения:
«Мы выявили инцидент информационной безопасности и проводим расследование. Работаем с профильными специалистами. Сообщим дополнительную информацию, как только будем готовы».
Эта формула защищает вас юридически, не создаёт ложных ожиданий и не блокирует будущие коммуникации.
РЕГУЛЯТОРИКА
Субъекты КИИ (критическая информационная инфраструктура). Для КИИ инцидент подразумевает взаимодействие с НКЦКИ (ГосСОПКА).
Критическое правило: публичные заявления не должны противоречить информации, направляемой регулятору. Несостыковки между пресс-релизом и официальным уведомлением — красный флаг при проверке.
Процесс согласования: ИБ подготавливает уведомление для НКЦКИ → юрист согласует → PR пишет публичное сообщение на основе согласованного текста.
Банки и финансовые организации. Для банков ключевой контур — ФинЦЕРТ Банка России и мониторинг ЦБ.
Здесь особенно важно:
- согласование PR-сообщений с ИБ и комплаенс-отделом;
- осторожность в терминологии: «сбой» vs. «инцидент ИБ» vs. «атака»;
- отсутствие любых формулировок, которые могут трактоваться как сокрытие;
- информирование о качестве управления кризисом, а не только о факте.
Для ЦБ важен не только факт атаки, но и ваша реакция на неё.
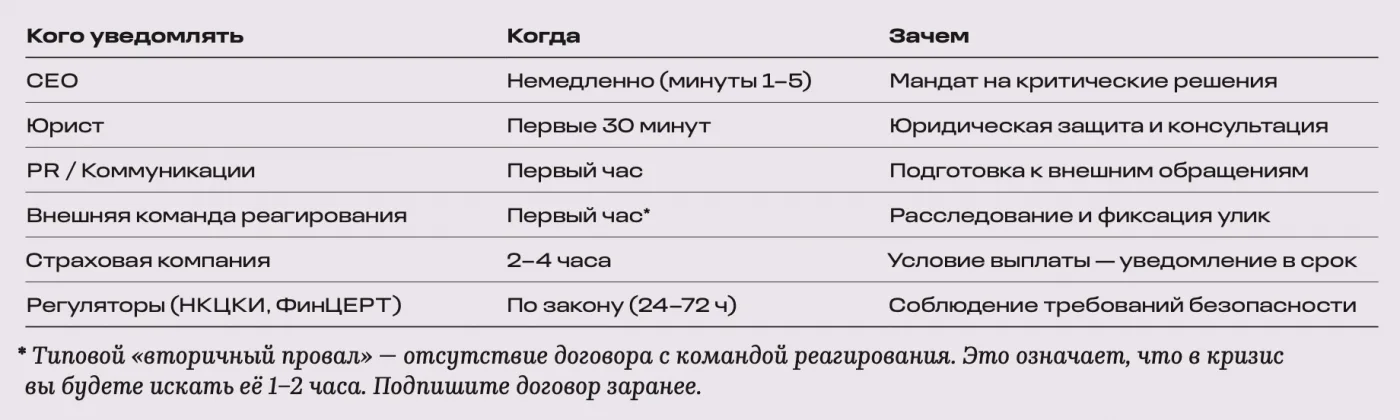
Рисунок 1. Кого уведомлять и когда
ЧЕК-ЛИСТ ГОТОВНОСТИ КОМПАНИИ
Пять критических вопросов команде:
- Кто принимает решения ночью и в выходные (фамилия, личный телефон и резервный номер)?
- Есть ли личные контакты ключевых людей вне корпоративных систем?
- Когда последний раз проводили полное тестовое восстановление из бэкапа?
- Сколько минут займёт изоляция критического сегмента сети?
- Есть ли подписанный договор с внешней командой реагирования?
Пять действий на неделю:
- Составить список критических систем с владельцами и их контактами.
- Собрать личные номера кризисной команды — CEO, CISO, CTO, юриста, PR-директора.
- Провести тестовое полное восстановление инфраструктуры из бэкапа.
- Подготовить шаблоны сообщений: для сотрудников, клиентов, прессы, регуляторов.
- Заключить или актуализировать договор с командой реагирования.
Три метрики для постоянного контроля:
- Время до обнаружения (от начала атаки до обнаружения): цель < 24 часов.
- Время до локализации (от обнаружения до полной изоляции): цель < одного часа.
- Покрытие мониторингом (% критических систем под наблюдением 24/7): цель 100%.
ГЛАВНЫЙ УРОК
Запомните из этой статьи одну вещь: в первые десять минут определите одного человека, который принимает ВСЕ решения. Не комитет. Не совещание. Один человек с полномочиями. Это сэкономит часы хаоса.
Современные шифровальщики работают быстро. У вас мало времени, чтобы понять масштаб и не сделать хуже. Злоумышленники терпеливо ждали подходящего момента. Не отдавайте им ещё и первый час после того, как узнали.
Риск кибератаки неустраним — управляемы только её последствия. Первый час определяет не то, произойдёт ли взлом, а то, как быстро вы восстановитесь и какой урон понесёте.