


От непонимания до заключения контракта. Опыт подключения «Норвик Банка» к облачному центру мониторинга событий ИБ ISOC
В этом году «Норвик Банк» подключился к облачному центру мониторинга событий информационной безопасности ISOC компании Infosecurity (ГК Softline).
Потребность во внедрении автоматизированного решения была связана с необходимостью реализации защиты данных в соответствии со стандартами ГОСТ Р 57580 и PCI DSS и рядом других причин. На вопросы BIS Journal отвечают Андрей Коняхин, начальник отдела информационной безопасности ПАО «Норвик Банк», и Алексей Юдин, директор центра мониторинга Infosecurity.
О проекте
Заказчик: ПАО «Норвик банк»
Продукт: Облачный ISOC
Исполнители: Infosecurity (ГК Softline)
Срок реализации: ноябрь 2020 – март 2021
Решённые задачи:
- Выполнение требований ГОСТ Р 57580
- Повышение кибербезопасности ИТ-инфраструктуры банка
- Внедрение дополнительных контролей и организация реагирования при инцидентах нарушения правил безопасности критичных узлов ИТ-инфраструктуры банка
С чем были связаны предпосылки внедрения SOC в инфраструктуру «Норвик Банка»?
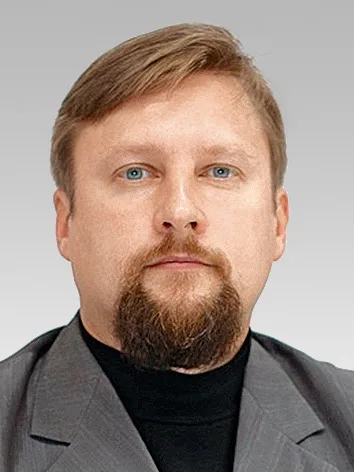
Андрей Коняхин, «Норвик Банк»:
Помимо повышения уровня кибербезопасности ИТ-инфраструктуры, нам необходимо было выполнить требования к обеспечению защиты информации при осуществлении банковской деятельности – ГОСТ Р 57580. Если коротко, то этот стандарт помогает делать денежные операции в банке или другой финансовой организации безопасными. Звучит просто, но на деле все гораздо сложнее: в стандарте содержится более 400 требований, и всем им необходимо соответствовать.
Изначально банк не планировал подключаться к облачному SOС из-за желания построить собственный и риска отдавать контроль над инцидентами сторонней компании. Что изменилось?
Андрей Коняхин, «Норвик Банк»:
Изменилось наше отношение к облакам. Коллеги обосновали сильные стороны облачного решения в сравнении с построением собственного центра мониторинга. Изначально мы планировали построить собственный SOC с нуля, но быстро пришли к выводу, что с нашими ресурсами, в том числе кадровыми, это будет невозможно сделать в существующих жёстких временных рамках. Подключение к ISOC для нас стало оптимальным по срокам и финансово выгодным решением.
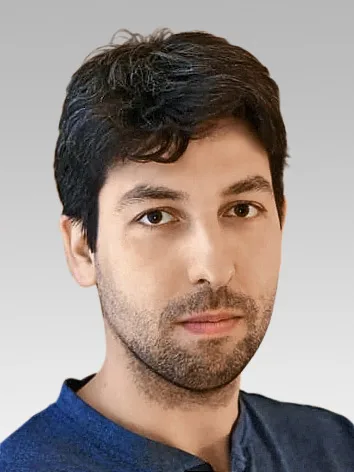
Алексей Юдин, Infosecurity:
Мы действительно прошли большой путь от непонимания до заключения контракта. Нашими аргументами в вопросах безопасности стали опыт построения собственного центра мониторинга и наша команда специалистов с более чем десятилетним стажем управления инцидентами, причём в различных отраслях. Немаловажной составляющей стала политика кадровой безопасности Infosecurity и активное взаимодействие с ФинЦЕРТ, Центром отслеживания и реагирования на кибератаки в кредитно-финансовой сфере. Это означает, что мы постоянно «держим руку на пульсе» и можем ещё оперативнее реагировать на компьютерные инциденты.
Какие ещё особенности руководство банка учитывало при принятии решения в пользу облачного SOC от Infosecurity?
Андрей Коняхин, «Норвик Банк»:
Мы приняли во внимание уникальный опыт построения собственного SOC компании Infosecurity. В недалёком прошлом, будучи частью корпорации, входящей в топ-50 российских банков, команде удалось организовать мониторинг и реагирование на инциденты информационной безопасности для инфраструктуры в 35 тысяч узлов, а это солидный показатель. Плюс ко всему коммерческое предложение партнёра оказалось оптимальным по стоимости. Благодаря нашему сотрудничеству мы сможем сохранять от 3 до 5 млн рублей в год, которые расходовались бы при гибридной схеме, когда оборудование разворачивается в инфраструктуре банка, а управление осуществляется сервис-провайдером. Плюс к этой сумме ещё добавились бы затраты на расширение собственной команды службы безопасности и покупку лицензий на SIEM.
Алексей Юдин, Infosecurity:
В случае с «Норвик Банком» идея была проста: зачем платить больше, если есть проверенное и работающее решение? Благодаря сотрудничеству с банками мы понимаем все процессы банковской деятельности, знаем подводные камни и имеем большой опыт адаптации SOC под нужды кредитных организаций. Значит, мы сможем адаптировать наше предложение и к их запросам.
Насколько быстро удалось выстроить систему работы с инцидентами и был ли пилот?
Андрей Коняхин, «Норвик Банк»:
Время на реализацию проекта было ограничено. Команда банка была параллельно загружена реализацией сразу нескольких проектов, но мы смогли совместно выработать комфортный для обеих сторон график и темп работы, и всё получилось.
Алексей Юдин, Infosecurity:
Сроки были максимально сжатыми. Проведение пилота могло добавить ко времени реализации проекта от нескольких месяцев до полугода, поэтому от него решили отказаться. На результате это никак не отразилось — у нас были все инструменты и опытная команда по внедрению ISOC.
С какими трудностями столкнулись при подключении банка к ISOC?
Андрей Коняхин, «Норвик Банк»:
Так совпало, что как раз в этот период у нас полностью сменилась команда службы информационной безопасности. Мы опасались, что ситуация может негативно сказаться на процессе подключения к облачному сервису: пришлось бы тратить много времени на введение в курс дела новых специалистов, их адаптацию и обучение. К счастью, опасения оказались лишними. Аутсорсинг ISOCдал нам важное преимущество – вместе с сервисом мы получили опыт специалистов Infosecurity с уникальной экспертизой.
Алексей Юдин, Infosecurity:
Всё верно, смена команды в середине проекта не повлияла на процесс внедрения ISOC. Это говорит о том, что система стабильно работает независимо от кадровых изменений в организации. Наши специалисты первой и второй линии, отвечающие за мониторинг инцидентов и оповещение, всегда «на подхвате» и выполняют свои обязанности в режиме 24/7/365.
Что отличает кейс подключения «Норвик Банка» к ISOC от других уже осуществленных проектов?
Алексей Юдин, Infosecurity:
В качестве дополнительного бонуса мы предложили прописать «Норвик Банку» организационно-распорядительную документацию по разграничению и выстраиванию процесса взаимодействия команды SOC и банковской группы реагирования на инциденты ИБ. Это помогло руководству банка оптимизировать собственные временные и финансовые затраты на разработку соответствующих документов. Также мы кастомизировали и реализовали ряд нетиповых источников в рамках сервиса.