Появление новых информационных технологий всегда несет не только новые возможности по оптимизации процессов взаимодействия, но и сопровождается появлением новых угроз безопасности, которые в случае их игнорирования могут свести потенциальные выгоды от внедрения таких технологий. Своевременная оценка таких угроз и выработка адекватных мер противодействия является краеугольным камнем развития информационно-телекоммуникационной области.
Одной из таких активно внедряемых в настоящее время технологий является биометрическая идентификация. Биометрия, оформившаяся как самостоятельная наука в 19 веке, уже к его второй половине использовалась для идентификации преступников в виде т.н. бертильонажа – измерения и регистрации антропометрических данных человека.
В настоящее время с развитием цифровых технологий биометрические методы идентификации личности все активнее внедряются в системах контроля доступа, банковской сфере, транспорте и т.п.
Биометрические методы идентификации заключаются в измерении уникальных параметров человека, таких, например, как ДНК, отпечатки пальцев, радужная оболочка глаза, почерк, голос или походка, и сравнении их с заранее зарегистрированными эталонами.
Отметим, что могут рассматриваться как статические признаки (отпечатки пальцев, геометрия руки или вен, сетчатка глаза), так и динамические (голос, почерк, походка).
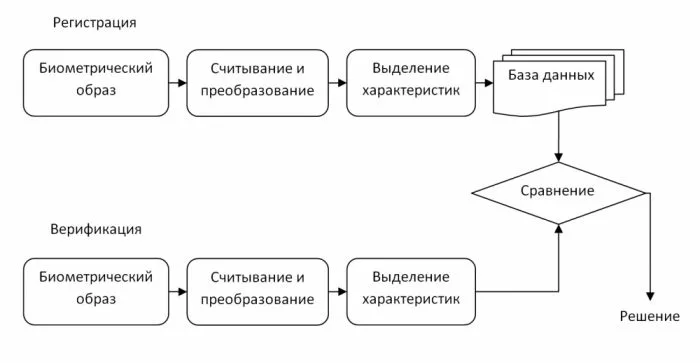
В целом, система биометрической идентификации подразумевает наличие процессов (см. рис 1):
регистрации пользователя, при котором биометрические данные заносятся в систему в виде биометрического шаблона;
верификации, при котором биометрический шаблон пользователя сравнивается с хранящимся в базе эталоном.
Рис. 1. Общая схема работы системы биометрической идентификации
Важно понимать, что в силу возможной нестабильности биометрического образа во времени (например, при использовании голосовой идентификации), ошибок при записи, возникающих в силу аппаратных ограничений считывающего сенсора, влияния окружения (шум, освещение), биометрические характеристики пользователя могут не в полной мере соответствовать полученным при регистрации и хранящимся в базе. Это приводит к возникновению ошибок идентификации, вследствие чего все процедуры биометрической идентификации являются вероятностными и характеризуются:
ошибкой первого рода (false rejection rate) или вероятностью того, что человек может быть не распознан системой;
ошибкой второго рода (false acceptance rate) или вероятностью того, что один человек может быть принят за другого.
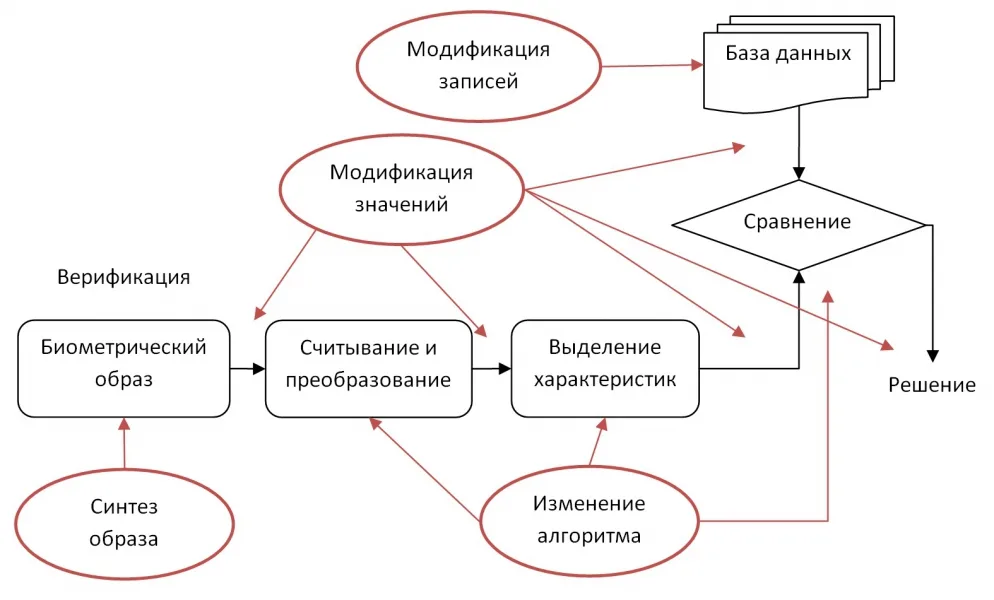
С точки зрения обеспечения информационной безопасности на каждом этапе функционирования биометрической системы возможно возникновение тех или иных векторов атак (рис. 2).
Большинство из них характерно для любой информационной системы и требует стандартных подходов к защите. Специфическими для биометрических систем является проблема синтеза (подделки) биометрического образа.
Наибольшую проблему с точки зрения практического применения биометрических систем представляет невозможность отчуждения биометрического образа человека в случае его компрометации. Для наиболее широко используемых биометрических параметров, таких как отпечатки пальцев, голос, лицо эта проблема стоит наиболее остро.
При этом развитие науки, которое с одной стороны позволяет существенно повысить качество распознавания, одновременно позволяет создавать более простые и совершенные способы обхода биометрических систем.
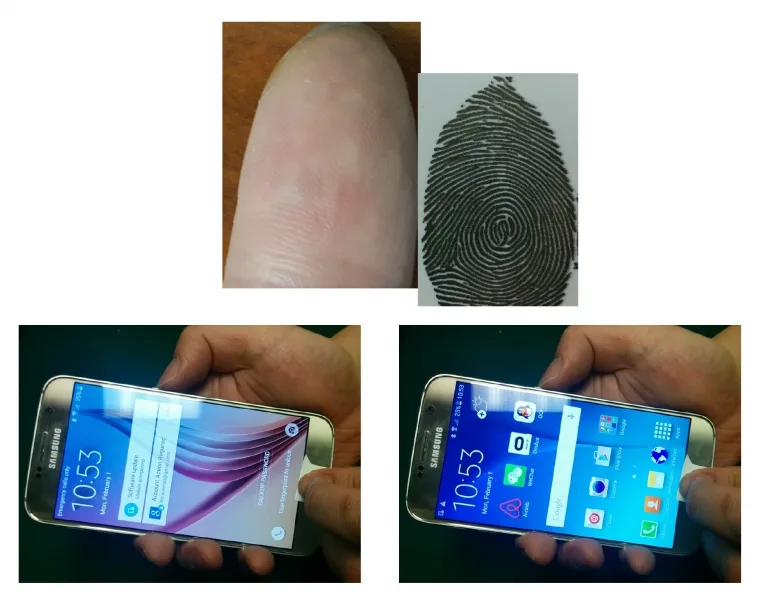
Например, в работе K.Cao, A.K.Jain, Hacking Mobile Phones Using 2D Printed Fingerprints, авторы демонстрируют возможность обхода биометрической идентификации ряда смартфонов с помощью отпечатанного токопроводящими чернилами отпечатка пальца (рис. 3).
Рис.3. Исходный биометрический, отпечатанный синтетический образы и разблокировка телефона
Как показано в работе A. Roy, N. Memon, A. Ross, MasterPrint: Exploring the Vulnerability of Partial Fingerprint-Based Authentication Systems, несовершенство считывающих сенсоров отпечатков пальцев, используемых, например, в смартфонах, а именно ограничение считываемой поверхности пальца, приводит к возможности синтеза «универсальных» отпечатков пальцев, которые могут быть использованы для доступа к большому числу смартфонов пользователей.
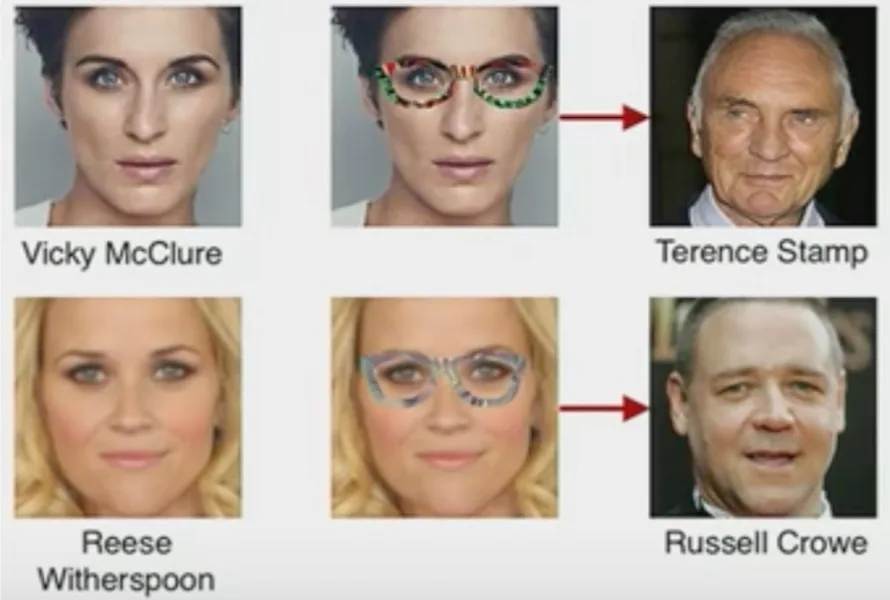
Подобные ситуации характерны и для других биометрических параметров. Например, в работе K.Yerra, M. Prassad, Acessorize to a crime, Real and Stealthy attacks on state-of-the-art face recognition показана возможность модификации изображения лица посредством специальным образом синтезированных очков таким образом, чтобы биометрическая система принимала изображенного человека за другого.
Рис. 4. Модификация изображения и некорректная идентификация
Широко внедряемые в банковской сфере системы голосовой идентификации, как показано в работе D. Mukhopadhyay, М. Shirvanian, N. Saxena. All Your Voices Are Belong to Us: Stealing Voices to Fool Humans and Machines, так же могут быть достаточно просто обойдены с помощью систем синтеза речи.
Зачастую биометрию рассматривают как технологию, которая в ближайшее время вытеснит существующие методы идентификации и даже аутентификации. Однако приведенные нами примеры показывают, что, как и любая другая технология, биометрия не является панацеей и подвержена своим, зачастую достаточно специфичным, угрозам. Несмотря на то, что человек идентифицирует другого человека фактически по набору биометрических параметров, он это делает в широком контексте окружающей обстановки и учитывает существенный набор внешних факторов.
В этой связи не следует рассматривать биометрию исключительно в качестве единственной альтернативы существующим методам идентификации и аутентификации. Но в то же время ее совместное использование с другими существующими технологиями, такими, например, как электронная подпись, может дать определенный положительный результат.