


На смену сенсациям пришла плановая работа
Центр мониторинга и реагирования на компьютерные атаки в кредитно-финансовой сфере (ФинЦЕРТ) является структурным подразделением Главного управления безопасности и защиты информации Банка России. Полный текст очередного отчёта (период с 1 июня 2016 года по 1 сентября 2017 года) опубликован на официальном сайте Банка России (http://www.cbr.ru/StaticHtml/File/14435/GUBZI-4.pdf).
ОРГАНИЗАЦИЯ ИНФОРМАЦИОННОГО ОБМЕНА
Для эффективного обнаружения и предупреждения информационных атак ФинЦЕРТ организует информационное взаимодействия Банка России с:
- поднадзорными организациями;
- компаниями-интеграторами;
- разработчиками ПО, включая средства антивирусной защиты,
- интернет-провайдерами и операторами связи,
- правоохранительными и иными государственнымиорганами, курирующими информационную безопасность отрасли (МВД России, ФСБ России, ГосСОПКА).
Взаимодействие представляет собой обмен информацией о компьютерных атаках в кредитно-финансовой сфере, актуальных угрозах информационной безопасности и уязвимостях программного обеспечения. На его основе разрабатываются аналитические материалы и рекомендации по обеспечению защиты информации при осуществлении переводов денежных средств.
Для выполнения поставленных целей производятся:
- мониторинг открытых ресурсов сети Интернет;
- криминалистические компьютерные исследования (форензика);
- дистанционный контроль защиты информации при осуществлении переводов денежных средств;
- участие в инспекционной деятельности Банка России.
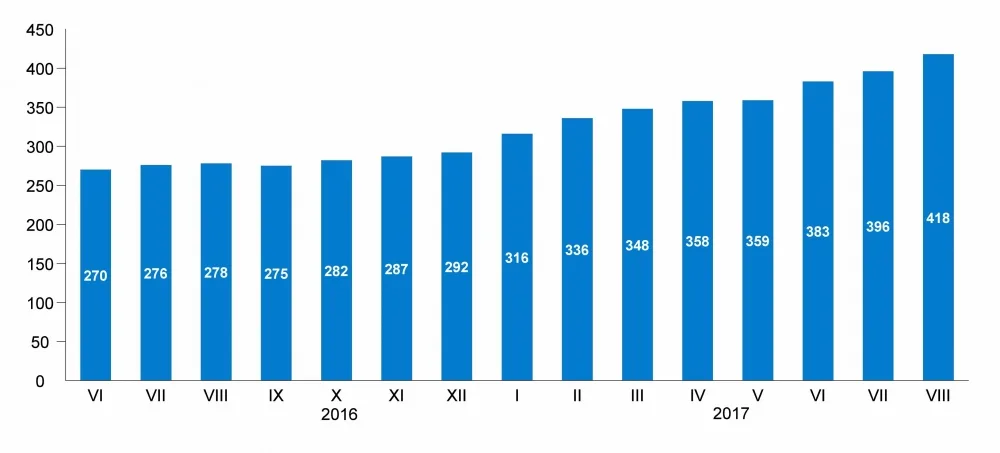
На конец сентября 2017 года количество участников информационного обмена ФинЦЕРТ с организациями кредитно-финансовой сферы достигло 526. Среди участников ‑ 418 кредитных организаций и филиалов, это около 95% всех банков. Среди них 14 кредитных организаций из стран, входящих в ОДКБ, 26 небанковских кредитных организаций, 7 разработчиков банковского программного обеспечения, 4 оператора связи, 10 органов государственной власти и иные организации.
За отчётный период доля активных участников информационного обмена, которые регулярно передают данные о выявленных угрозах и уязвимостях, увеличилась почти в два раза. Активно делятся информацией с ФинЦЕРТ 45% всех участников, больше всего ‑ банки среднего размера. Их способность выявлять, классифицировать и отражать атаки позволяет выстраивать объективную картину информационных атак в финансовой сфере, поддерживать удовлетворительный уровень безопасности.
Порядок работы ФинЦЕРТ с поступающей информацией предполагает анализ, классификацию и перепроверку. Эти процедуры в среднем занимают от 40 до 90 минут, что является хорошим показателем, позволяющим оперативно отражать массовые таргетированные атаки. В рассылках ФинЦЕРТ содержится только подтвержденные сведения.
АНАЛИЗ И КЛАССИФИКАЦИЯ АТАК
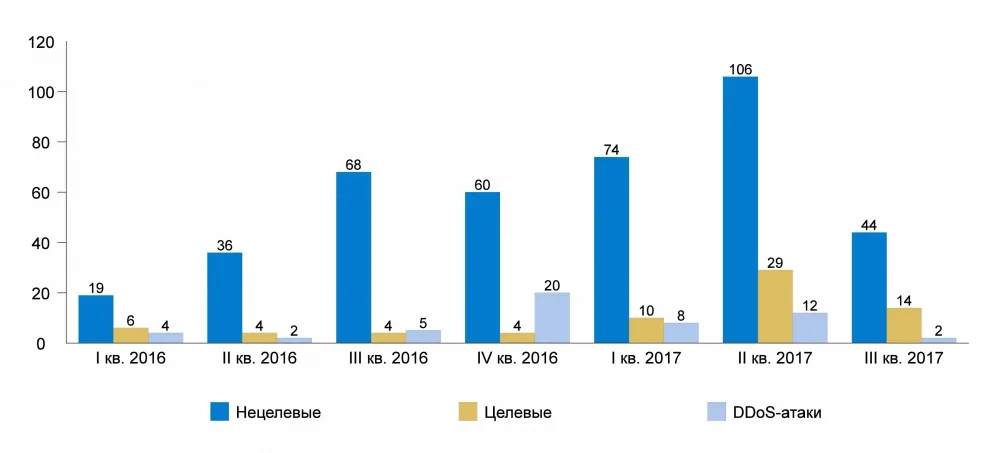
Получая от участника обмена сообщение об атаке, ФинЦЕРТ проводит его анализ, после чего, если атака является массовой и затрагивает нескольких участников, формируется и рассылается информационный бюллетень ‑ в среднем около 14 бюллетеней за месяц. ФинЦЕРТ публикует в рассылках информацию не об инцидентах, а о выявленных атаках: их адресатах (без указания конкретных организаций), целях, инструментарии и «почерке» злоумышленников.
БЛОКИРОВКА ФАЛЬШИВЫХ САЙТОВ
На основании мониторинга выявляются интернет-сайты, используемые для противоправных действий в финансовой сфере. Данные интернет-сайты могут использоваться для:
- рассылок вредоносных программ и управления бот-сетями;
- мошеннических действий, связанных с платежными картами, (включая сбор данных номеров карт, их держателей, сроках действия и т.д.);
- размещения фишинговой информации, предназначенной для клиентов кредитно-финансовых организаций;
- имитации ресурсов Банка России.
После подтверждения проверкой осуществления мошеннической деятельности ФинЦЕРТ уведомляет регистратора соответствующего домена (ресурса) о целесообразности снять домен с делегирования или инициировать проверку документов его администратора. Среднее время блокировки составляет от одного до трёх дней. Если фальшивые интернет-ресурсы находятся за пределами компетенции ФинЦЕРТ, сведения о них направляются иным компетентным организациям.
За восемь месяцев 2017 года ФинЦЕРТ отправил информацию о 481 домене различной мошеннической тематики, подлежащем разделегированию. 367 доменов по итогам рассмотрения заблокированы регистраторами. В среднем за месяц разделегированию подлежат около 50 доменов, находящихся в различных зонах.
Кроме того, ФинЦЕРТ в течение рабочего дня с интервалом примерно в два часа осуществляет мониторинг СМИ, блогов, социальных сетей и других подобных ресурсов сети Интернет на наличие недостоверных публикаций, порочащих репутацию Банка России и банковских организаций.
КОМПЬЮТЕРНАЯ КРИМИНАЛИСТИКА (ФОРЕНЗИКА)
ФинЦЕРТ активно сотрудничает с правоохранительными органами. Его сотрудники привлекаются в качестве специалистов при проверках сообщений о преступлениях и расследованиях уголовных дел, связанных с хищениями у финансовых организаций и их клиентов. Задействуются технические и финансовые компетенции специалистов ФинЦЕРТ в вопросах работы систем дистанционного банковского обслуживания, технологий проведения операций и технического анализа вредоносных программ.
- шесть исследований электронных носителей информации, подвергшихся воздействию вредоносных программ при совершении хищений денежных средств со счетов клиентов кредитных организаций;
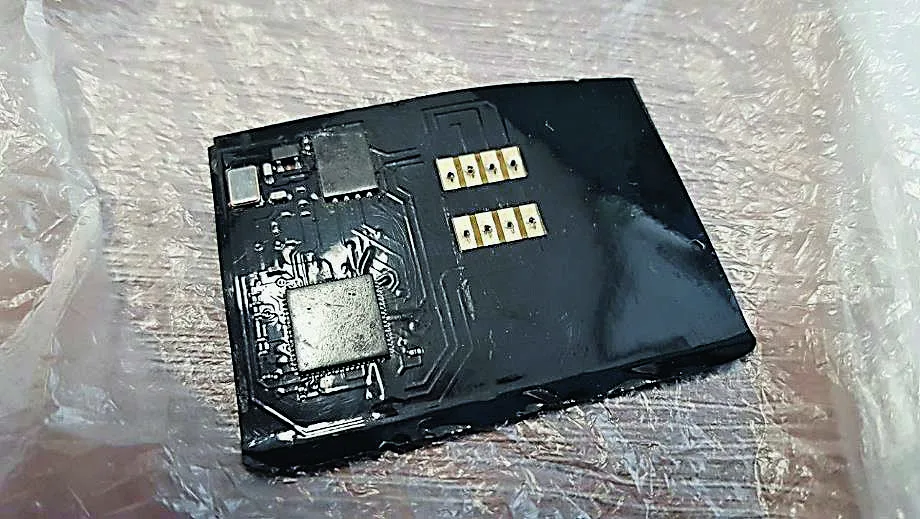
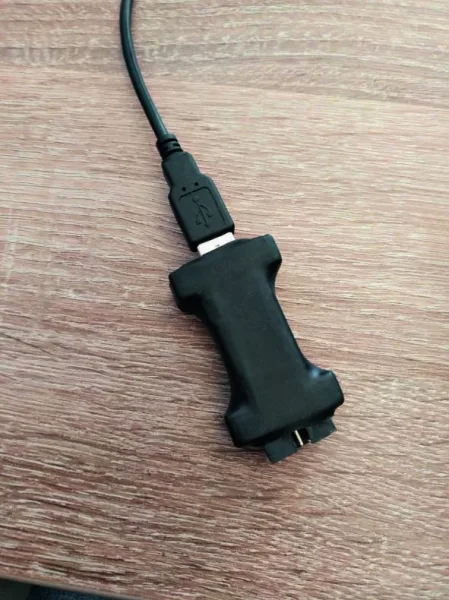
- три исследования аппаратных средств, предназначенных для скрытого хищения платежной информации;
- несколько исследований мобильных устройств и поддельных платежных карт.
Также лаборатория осуществляет углубленный технический анализ компьютерных атак и используемого вредоносного программного обеспечения. Производится анализ поступающих образцов вредоносных программ и используемых для их распространения сетевых ресурсов, выявление индикаторов компрометации (IOC) и выработка мер противодействия.
За отчётный период были зафиксированы следующие основные типы атак:
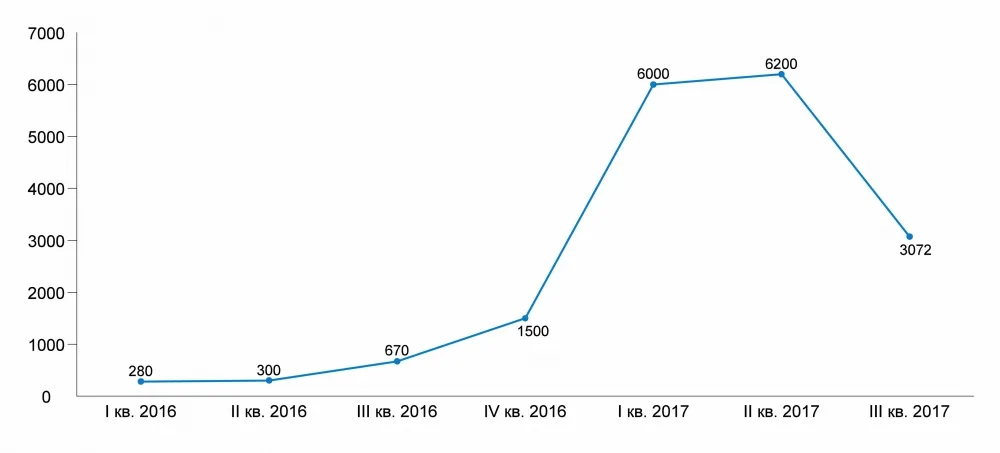
- DDoS-атаки, в том числе угрозы DDoS-атак (мощность атак возросла до 6200 Мбит/с ‑ в 10 раз по сравнению с началом 2016 года);
- массовые рассылки почтовых сообщений, содержащих загрузчики вредоносного программного обеспечения (в том числе с элементами применения социальной инженерии);
- атаки, направленные на устройства самообслуживания (банкоматы, терминалы).
В отчёте содержится подробное описание используемых технологий и программно-аппаратного инструментария новых актуальных типов атак. Эта информация полезна специалистам по обеспечению информационной безопасности организаций финансовой сферы.
Отдельная задача, которую решает ФинЦЕРТ – повышение грамотности в сфере информационной безопасности финансовых инструментов. Отдельные обучающие мероприятия проводятся для сотрудников правоохранительных органов.
ДИСТАНЦИОННЫЙ КОНТРОЛЬ
На сегодняшний день основными инструментами дистанционного контроля, осуществляемого ФинЦЕРТ, являются анализ:
- сведений форм отчетности 0403203 и 0409258;
- обращений граждан;
- результатов оценки соответствия, проводимой субъектами национальной платежной системы в рамках выполнения требований Положения Банка России № 382-П;
- правил платёжных систем на соответствие требованиям, касающимся обеспечения защиты информации при осуществлении переводов денежных средств в платежной системе.
С начала 2017 года ФинЦЕРТ участвует в инспекционной деятельности Банка России. За отчетный период специалисты подразделения приняли участие в проверках семи банков, четырех страховых организаций и одной расчётной небанковской кредитной организации.
В настоящее время кадровый состав ФинЦЕРТ укомплектован для выполнения поставленных задач. В штате 28 квалифицированных работников, средний возраст которых составляет 34 года. Они обладают богатым практическим опытом анализа защищенности и уязвимостей информационных систем, а также векторов атак.
Среди сотрудников ФинЦЕРТ ‑ выпускники МГТУ им. Н.Э. Баумана, НИЯУ МИФИ и МГУ им.М.В. Ломоносова, обладатели учёных степеней. Есть и те, кто имеют большой опыт работы в правоохранительных органах, а также в региональных банках. Регулярно проводится повышение квалификации.