


«Эволюцию не остановишь, а пока… «TI ради TI», что нерационально»
Очевидно, что для компаний имеют значение различные аспекты безопасности бизнеса.
ТЕНДЕНЦИЯ К УКРУПНЕНИЮ
В последнее время и в России, и в мире наметилась тенденция на укрупнение ИТ-решений безопасности. Так, в конце прошлого года Gartner выявила тенденцию к формированию «нового» класса решений — TDIR (Threat Detection and Incident Response).
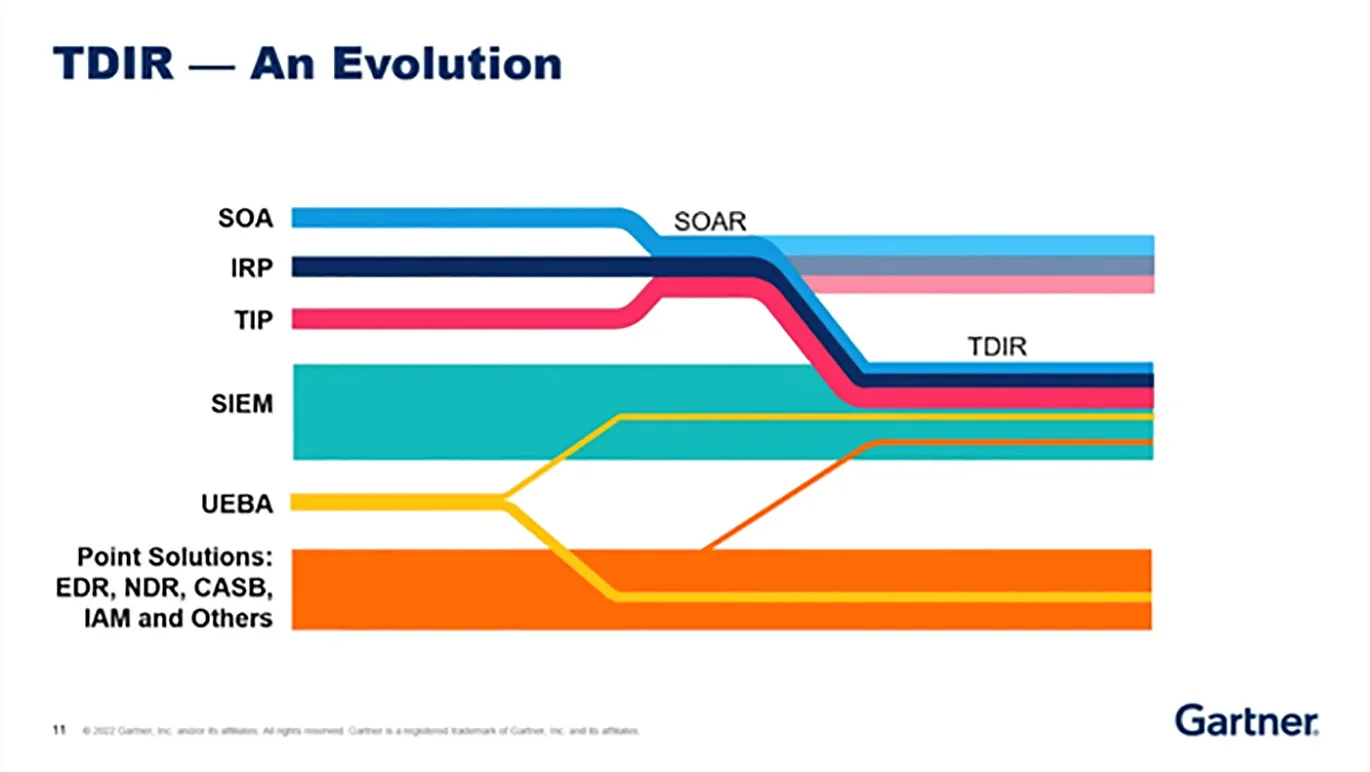
Однако с технической точки зрения TDIR — это скорее эволюция текущих наиболее востребованных ИБ-технологий: TI, SIEM, SOAR, UEBA и EDR. Здесь речь идёт не столько о появлении каких-то «новых» фич в отдельно взятых технологиях, сколько об ином, более совершенном подходе к обеспечению кибербезопасности — созданию экосистем, где все технологии, объединяясь под единым «зонтиком», глубоко интегрированы между собой. Иными словами, простота и прозрачность доступа к технологиям для конечного потребителя возведены на новый уровень.
За счёт такой интеграции и тесной взаимосвязи внутри экосистемы технологии обогащают друг друга дополнительными функциональными возможностями по аналитике, обнаружению, реагированию, расследованию и комплексному управлению ИБ. «Зонтиком» в рамках экосистем может выступать единая консоль управления или суперапп, которые скорее пока являются дополнительным бонусом. Но, так или иначе, к этому все придут.
TIВ ПРОЦЕССЕ СОЗРЕВАНИЯ
В настоящее время в русле обсуждаемой идеи активно продвигаются решения класса Threat Intelligence (TI). Применительно к ним зачастую внимание акцентируется на практических аспектах формирования наборов данных для TI. Так, иногда встречаются рекомендации использовать инструменты opensource для самостоятельного создания фидов. Но если в ИБ-штате организации нет достаточного количества сотрудников, способных воспользоваться знаниями об угрозах, то идею с opensource желательно отложить до лучших времён и сфокусироваться на коммерческих фидах, а также поиске удобной аналитической TI-платформы.
«Серебряной пули» здесь не существует. В первую очередь важно исходить из реальных аналитических возможностей пользователя этих данных, потому как «TI ради TI» — это не самый рациональный подход к процессу.
При этом сегодня TI обычно воспринимается как массивы IoC (индикаторов компрометации) и редко рассматривается как что-то большее. Но уже в прошлом году стала намечаться тенденция к применению знаний об угрозах не только на уровне массивов IoC (технический уровень), но и в виде более зрелых подходов к противодействию, основанных на анализе методов работы злоумышленника (тактический уровень).
В ближайшем будущем должна получить развитие практика использования «стратегического TI», в основу которого заложен анализ огромной базы знаний, что позволяет отслеживать тренды и общую картину изменения угроз с течением времени и, исходя из этой информации, анализировать свои возможности.