


«Бороться надо с первопричиной»
Умалять роль социальной инженерии бессмысленно – это, действительно, мощный инструмент для внедрения в круг доверенных лиц человека. И это, действительно, становится возможным только потому, что большое число людей не соблюдают «правил гигиены» информационной безопасности. В этом смысле социальная инженерия будет действовать всегда – до тех пор, пока люди поголовно не научатся «мыть руки», вступая в информационные взаимодействия с виртуальными незнакомцами. Другое дело – насколько справедлив тезис о первичности социальной инженерии как корне нынешних проблем? На этот счет есть большие сомнения.
Для начала элементарное соображение: чтобы до кого-то достучаться, мне нужен выход на него, то есть контактная информация. Плюс некоторая другая информация, которая позволит злоумышленнику психологически воздействовать на жертву. В этом вопросе есть несколько важных составных частей. В частности, доступные базы данных, из которых можно черпать эти индивидуальные сведения. Это отдельный интересный вопрос: люди сами оставляют в Интернете большое количество личной информации, и при нынешнем уровне развития средств аналитической обработки больших данных сформировался целый рынок коммерческих услуг по предоставлению данных на заказ. Из огромных залежей пестрых данных с помощью информационных фильтров практически в автоматическом режиме формируются базы данных, поступающие в продажу, - фактически под любые задачи. Сегодня эта работа поставлена на поток: если раньше искали данные под задачу, и это было недешевым заказным проектом, то сегодня предлагаются готовые базы под любую задачу, что, естественно, гораздо дешевле. В этой части, кстати, - непочатый край работы по созданию системы регулирования оборота личных данных граждан.
Так что, если говорить про «информационную гигиену», то она, на мой взгляд, должна насаждаться, в первую очередь, в этой части – ответственном отношении к раскрытию сведений о себе в публичном пространстве. Правда, в социальных сетях далеко не всегда содержится тот объем информации, который необходим. А вот если связать ее с данными из банковских баз, получится отличный результат - синергия данных, которые работают вместе, усиливая друг друга. Таким образом, базовый канал получения сведений – это базы банков, то есть, собственно, контакт с жертвой, а публичная информация дополняет его полезными сведениями для убедительной обработки жертвы методами социальной инженерии.
Значит, бороться надо с первопричиной – утечкой базовых контактных данных из банковских систем, а не со следствием, воспитывая в клиентах информационную «чистоплотность». Первейшая задача – не дать в руки злоумышленников ИНСТРУМЕНТ воздействия на жертву, коим являются его личные данные. Если перекрыть мошенникам доступ к этим данным, вся социальная инженерия окажется бесполезной. Вот, собственно, однозначный ответ на вопрос, что является первичным? Базы данных и их защита.
Следует подчеркнуть, что в части этой защиты сделано далеко не все возможное. В разговорах об утечках клиентских баз, как правило, упоминают обиженных сисадминов или уволенных сотрудников. Но посмотрите на профиль возможного нарушителя: эти категории занимают единицы процентов в общем количестве инцидентов, а более половины виновников – обычные рядовые сотрудники (Рисунок 1).
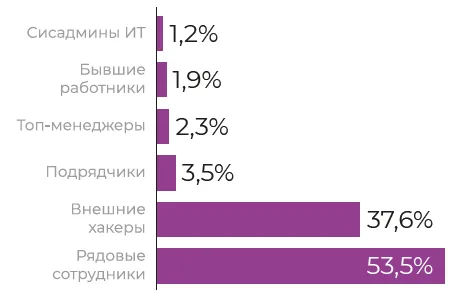
Рисунок 1. Модель нарушителя для ситуаций утечки клиентских баз. Источник: отчет аналитического центра INFOWATCH
С точки зрения технических решений, способы решения проблемы есть. В свое время Анатолий Васильевич Шеин, профессор МИФИ и автор знаменитого средства защиты НСД «Снег», выдвинул, на первый взгляд,парадоксальный тезис: если в информационной системе правильно организовано разграничение доступа (защита от НСД) на основе мандатного принципа, то антивирусная защита оказывается вообще не нужна. Действительно, в компьютере любые действия осуществляются через 13 прерываний, которые заложены в BIOS. И если разграничение доступа организовано правильно, то вирус, даже попав в систему, ничего сделать не может, поскольку у него вообще нет доступа к операциям. Система заражена, но продолжает работать в штатном режиме.
На мой взгляд, налицо еще более важная системная проблема: те угрозы, которые сегодня реально существуют, не оценены должным образом. Более того, нуждается в дальнейшем развитии сам подход к защите информационных систем, который сегодня базируется на риск-ориентированной модели. Полагаю, что следует добавить отдельную группу рисков, связанную с риском утраты корпоративных данных. Это поможет структурировать угрозы такого плана и, что очень важно, сопоставить им параметры экономических потерь. Тогда может оказаться, что потеря данных интеллектуальной собственности равносильна потере бизнеса, а утечки клиентских данных наносят ущерб лояльности клиентов на уровне сокращения бизнеса на порядок.
Итак, подводя итог размышлениям. Ситуация с утечками клиентских баз подобна рассмотренной выше истории с защитой компьютера от вируса: с помощью технических мер можно сделать так, что некий сотрудник сможет добраться до клиентской базы, но ему не удастся ее вынести наружу. А если нет базы, то и нет атаки, основанной на социальной инженерии. Этот подход радикально снизит уровень кибермошенничеств с банковскими счетами граждан. Однако и самим гражданам нужно помнить об «информационной чистоплотности» и не сорить своими личными данными ни в социальных сетях, ни в телефонных разговорах с незнакомыми людьми. Нередко в общественных меcтах мы видим плакаты с надписью «Бросать мусор запрещено!». Нужно, чтобы рядом с ними появились призывы типа «Человек, помни: раздавая направо и налево свои личные данные, ты превращаешь их в мусор, на котором развиваются всяческие болезнетворные инфекции!».