


Анализатор кода вычислительных систем АК-ВС 3. Комплексное решение для обеспечения безопасности кода в современных разработках
В эпоху стремительного роста киберугроз защита программного обеспечения становится приоритетной задачей. Компании обязаны соответствовать требованиям регуляторов и обеспечивать безопасность своих решений. Регулярные проверки кода являются ключевым аспектом обеспечения безопасности программного обеспечения. Применение инструментов тестирования не только способствует улучшению качества программного обеспечения, но и обеспечивает соответствие актуальным требованиям регуляторов в области разработки безопасного ПО.
Введение
АК-ВС 3 представляет собой инструмент, предназначенный для автоматизации процесса проведения испытаний при сертификации в соответствии с требованиями различных регуляторов, а также для выполнения периодических проверок в рамках разработки безопасного программного обеспечения.
Основные преимущества
Все виды анализа в одном продукте: возможность проведения статического анализа кода (SAST), динамического анализа кода (DAST), полносистемного динамического анализа, фаззинг-тестирования (FAST) в одном продукте в соответствии с требованиями разных регуляторов. В рамках одной лицензии разработчик получает продукт, который комплексно способен проводить сразу несколько независимых видов тестирования.
Интеграция с CI/CD: АК-ВС 3 легко внедряется в DevSecOps-процессы благодаря консольному клиенту, который позволяет запускать анализ автоматически при каждом коммите. Это помогает обнаруживать уязвимости ещё на этапе разработки, а также автоматизировать проверку кода.
Работа в собственной среде разработки: встроенная IDE «Эшелониум» на базе Visual Studio Code обеспечивает удобство работы с кодом и анализом результатов, поддерживает патчи, плагины и интеграцию с системами разработки, что исключает необходимость в дополнительных редакторах (рис. 1).
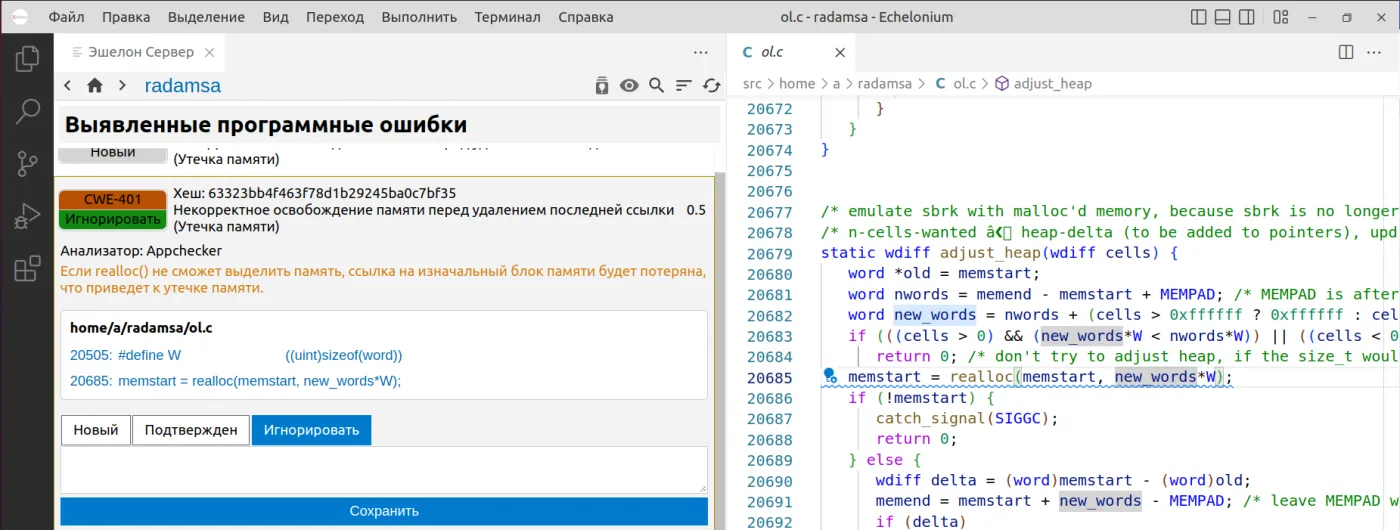
Рисунок 1. Работа в IDE «Эшелониум»
Соответствия требованиям регулятора. АК-ВС 3 выполняет требования:
1. ФСТЭК России в части:
- «Статический анализ объекта оценки (САО)»;
- «Фаззинг-тестирование объекта оценки (ДАО.2)»;
- «Системное тестирование объекта оценки (ДАО.З)».
2. Министерства обороны Российской Федерации в соответствии с руководящим документом «Защита от несанкционированного доступа к информации Часть 1. Программное обеспечение средств защиты информации. Классификация по уровню контроля отсутствия недекларированных возможностей» в части:
- п. 3 «Статический анализ исходных текстов программ»;
- п. 4 «Динамический анализ исходных текстов программ».
Требований по разработке безопасного ПО в соответствии с ГОСТ Р 56939-2016 «Защита информации. Разработка безопасного программного обеспечения. Общие требования» в части:
- п. 5.3.3.4 «Статический анализ исходного кода программы»;
- п. 5.4.3.3 «Динамический анализ исходного кода программы»;
- п. 5.4.3.4 «Фаззинг-тестирование программы».
Требований по разработке безопасного ПО в соответствии с ГОСТ Р 56939-2024 «Защита информации. Разработка безопасного программного обеспечения. Общие требования» в части:
- п. 5.10 «Статический анализ исходного кода»;
- п. 5.11 «Динамический анализ исходного кода».
Проведение различных видов статического анализа исходного кода. Поддерживается статический анализ исходного кода на уровне:
- сигнатурного анализа;
- анализа потоков;
- межпроцедурного контекстно-чувствительного анализа;
- анализа, чувствительного к путям выполнения.
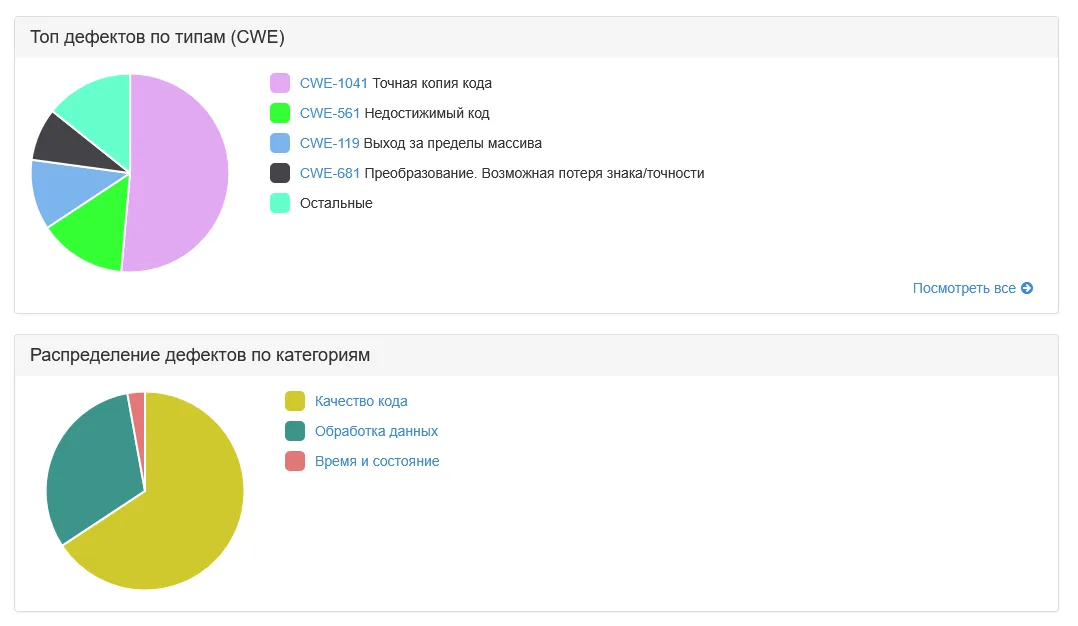
Рисунок 2. Классификация выявленных дефектов
Описание дефектов в соответствии с международным стандартом CWE: представляет собой не просто получение сигнатуры или фиксирование срабатывания, а включает в себя указания соответствующей категории дефекта в системе CWE (рис. 2).
Построение различных отчётов для статического анализа исходного кода:
- данные о базовых блоках, функциональных и информационных объектах;
- отчёт по выявленным вставкам кода на низкоуровневых языках программирования;
- список предполагаемых дефектов;
- блок-схемы функциональных объектов.
Построение различных отчётов для динамического анализа исходного кода:
- отработавшие функциональные объекты и связи между ними;
- отработавшие базовые блоки и связи между ними.
Соблюдение ролевой модели: гибкое разграничение доступа по ролям позволяет чётко разделять права пользователей и предотвращать несанкционированные изменения, что важно для команд с разными уровнями ответственности и защиты данных.
Удобство развёртывания: архитектура «клиент-сервер» позволяет масштабировать систему в крупных компаниях, снижая нагрузку на локальные машины и обеспечивая централизованное управление.
Параллельность работы: позволяет проводить одновременный анализ нескольких проектов и координировать действия различных экспертов.
Как АК-ВС 3 помогает бизнесу?
Благодаря АК-ВС 3 компании могут:
- повысить безопасность ПО, выявляя уязвимости до релиза: выявление уязвимостей на ранних стадиях разработки позволяет минимизировать потенциальные риски, связанные с эксплуатацией уязвимостей злоумышленниками;
- соответствовать нормативным требованиям без лишних затрат: инструмент полностью отвечает требованиям ФСТЭК, Минобороны России и ГОСТ Р 56939-2016, упрощая сертификацию и обеспечение регуляторного соответствия;
- снизить затраты на исправление дефектов кода за счёт раннего выявления проблем: обнаружение уязвимостей на этапе разработки снижает расходы на их устранение по сравнению с исправлением ошибок в выпущенной версии приложения;
- автоматизировать проверки, экономя время команды разработчиков:
- АК-ВС 3 легко интегрируется в конвейеры CI/CD, позволяя компаниям внедрять DevSecOps-подход и обеспечивать безопасность без замедления процессов разработки;
- проводить анализ для широкого спектра языков программирования:
- АК-ВС 3 анализирует код на C/C++, Java, C#, Python, PHP, Golang;
- использовать интерактивные инструменты визуализации анализа: механизмы построения графов зависимостей, блок-схем и маршрутов функциональных объектов упрощают понимание кода и ускоряют устранение уязвимостей;
- применять гибкую настройку и расширяемость: возможность адаптации инструментов анализа под требования конкретного проекта позволяет учитывать специфику используемых технологий и архитектурных решений.
Заключение
АК-ВС 3 представляет собой уникальное решение для обеспечения безопасности программного обеспечения, сочетая в себе несколько типов анализа и соответствие нормативным требованиям. Его возможности по интеграции в процессы CI/CD, поддержка множества языков программирования и высокая гибкость делают его мощным инструментом для разработчиков и компаний, стремящихся обеспечить высокий уровень безопасности своих программных продуктов.
Справка о компании
Группа компаний «НПО "Эшелон"» специализируется на комплексном обеспечении информационной безопасности и включает в себя множество отделов, занимающихся вопросами защиты информации. Основными направлениями деятельности Центра оценки соответствия и тестирования являются:
- сертификация средств защиты информации (в том числе технических);
- внедрение и аудит процессов разработки безопасного ПО в соответствии с требованиями ГОСТ Р 56939;
- оценка соответствия по требованиям ОУД в рамках проверки банковских приложений (требования ГОСТ ИСО/МЭК 15408, Профиля защиты Банка России, положений Банка России);
- проведение тематических исследований по требованиям ФСБ России;
- проведение оценки по требованиям стандарта платформы Цифрового рубля.
Реклама. АО «НПО "ЭШЕЛОН"», ИНН: 7718676447, Erid: 2VfnxvbotU8